Microsoft Azure에서 Elastic을 배포하고 관리하는 방법

 Share on Twitter
트위터에서 공유하기

 Share on LinkedIn
링크드인에서 공유하기

 Share on Facebook
페이스북에서 공유하기

 Share by Email
이메일로 공유하기

 Print this page
인쇄하기
Elastic® 사용자는 Azure 포털 내에서 Elasticsearch®를 찾고, 배포하고, 관리할 수 있습니다. 이 통합 기능은 이미 알고 있는 Azure 포털 및 도구를 통해 간소화된 온보딩 경험을 제공하므로 외부 서비스에 등록하거나 청구 정보를 구성할 필요 없이 Elastic을 쉽게 배포할 수 있습니다.
이 블로그 게시물에서는 Azure에서 Elasticsearch를 생성하고 관리하는 방법과 Azure 로그 및 메트릭을 Elastic으로 자동 수집하는 방법에 대해 알아봅니다.
Azure 시작하기
먼저 Azure 포털에 로그인하십시오. Azure에서 Elasticsearch 리소스를 생성하는 데 필요한 단계를 살펴보겠습니다. 백그라운드에서는 이 프로세스가 Elastic Cloud로 마켓플레이스 구독을 프로비저닝합니다.
1. Elasticsearch를 배포하려는 구독에 대해 Azure 계정이 소유자 권한으로 구성되어 있는지 확인하십시오. Azure 구독에 대한 자세한 내용은 Microsoft Azure 설명서에서 확인할 수 있습니다.
2. Azure 검색 창에서 Elasticsearch를 검색하십시오. 또는 이 마켓플레이스 목록에서 통합에 액세스할 수 있습니다.
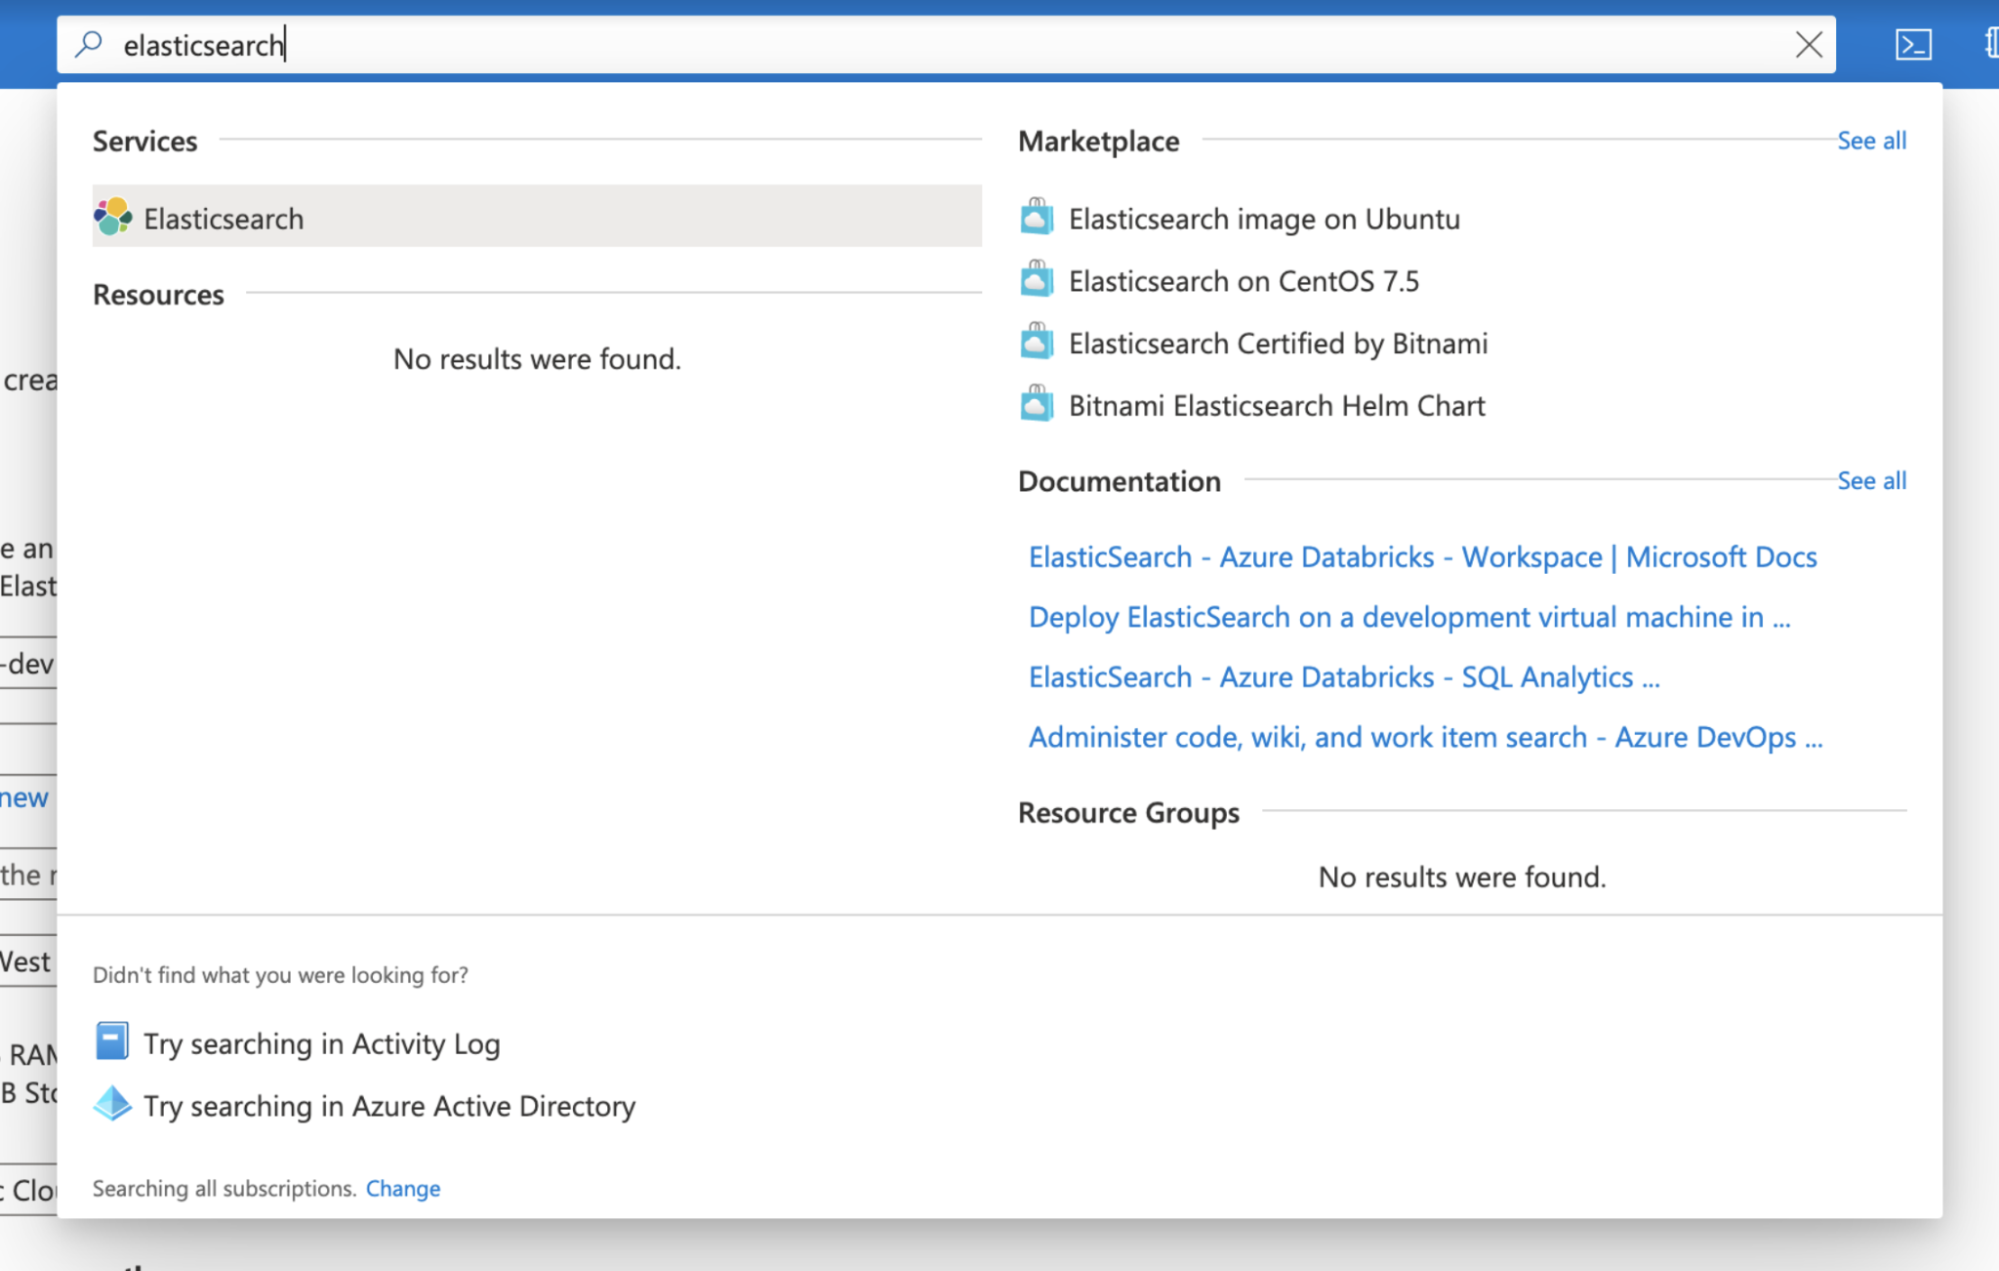
3. 추가 를 클릭하여 Elasticsearch 리소스 생성을 시작합니다.
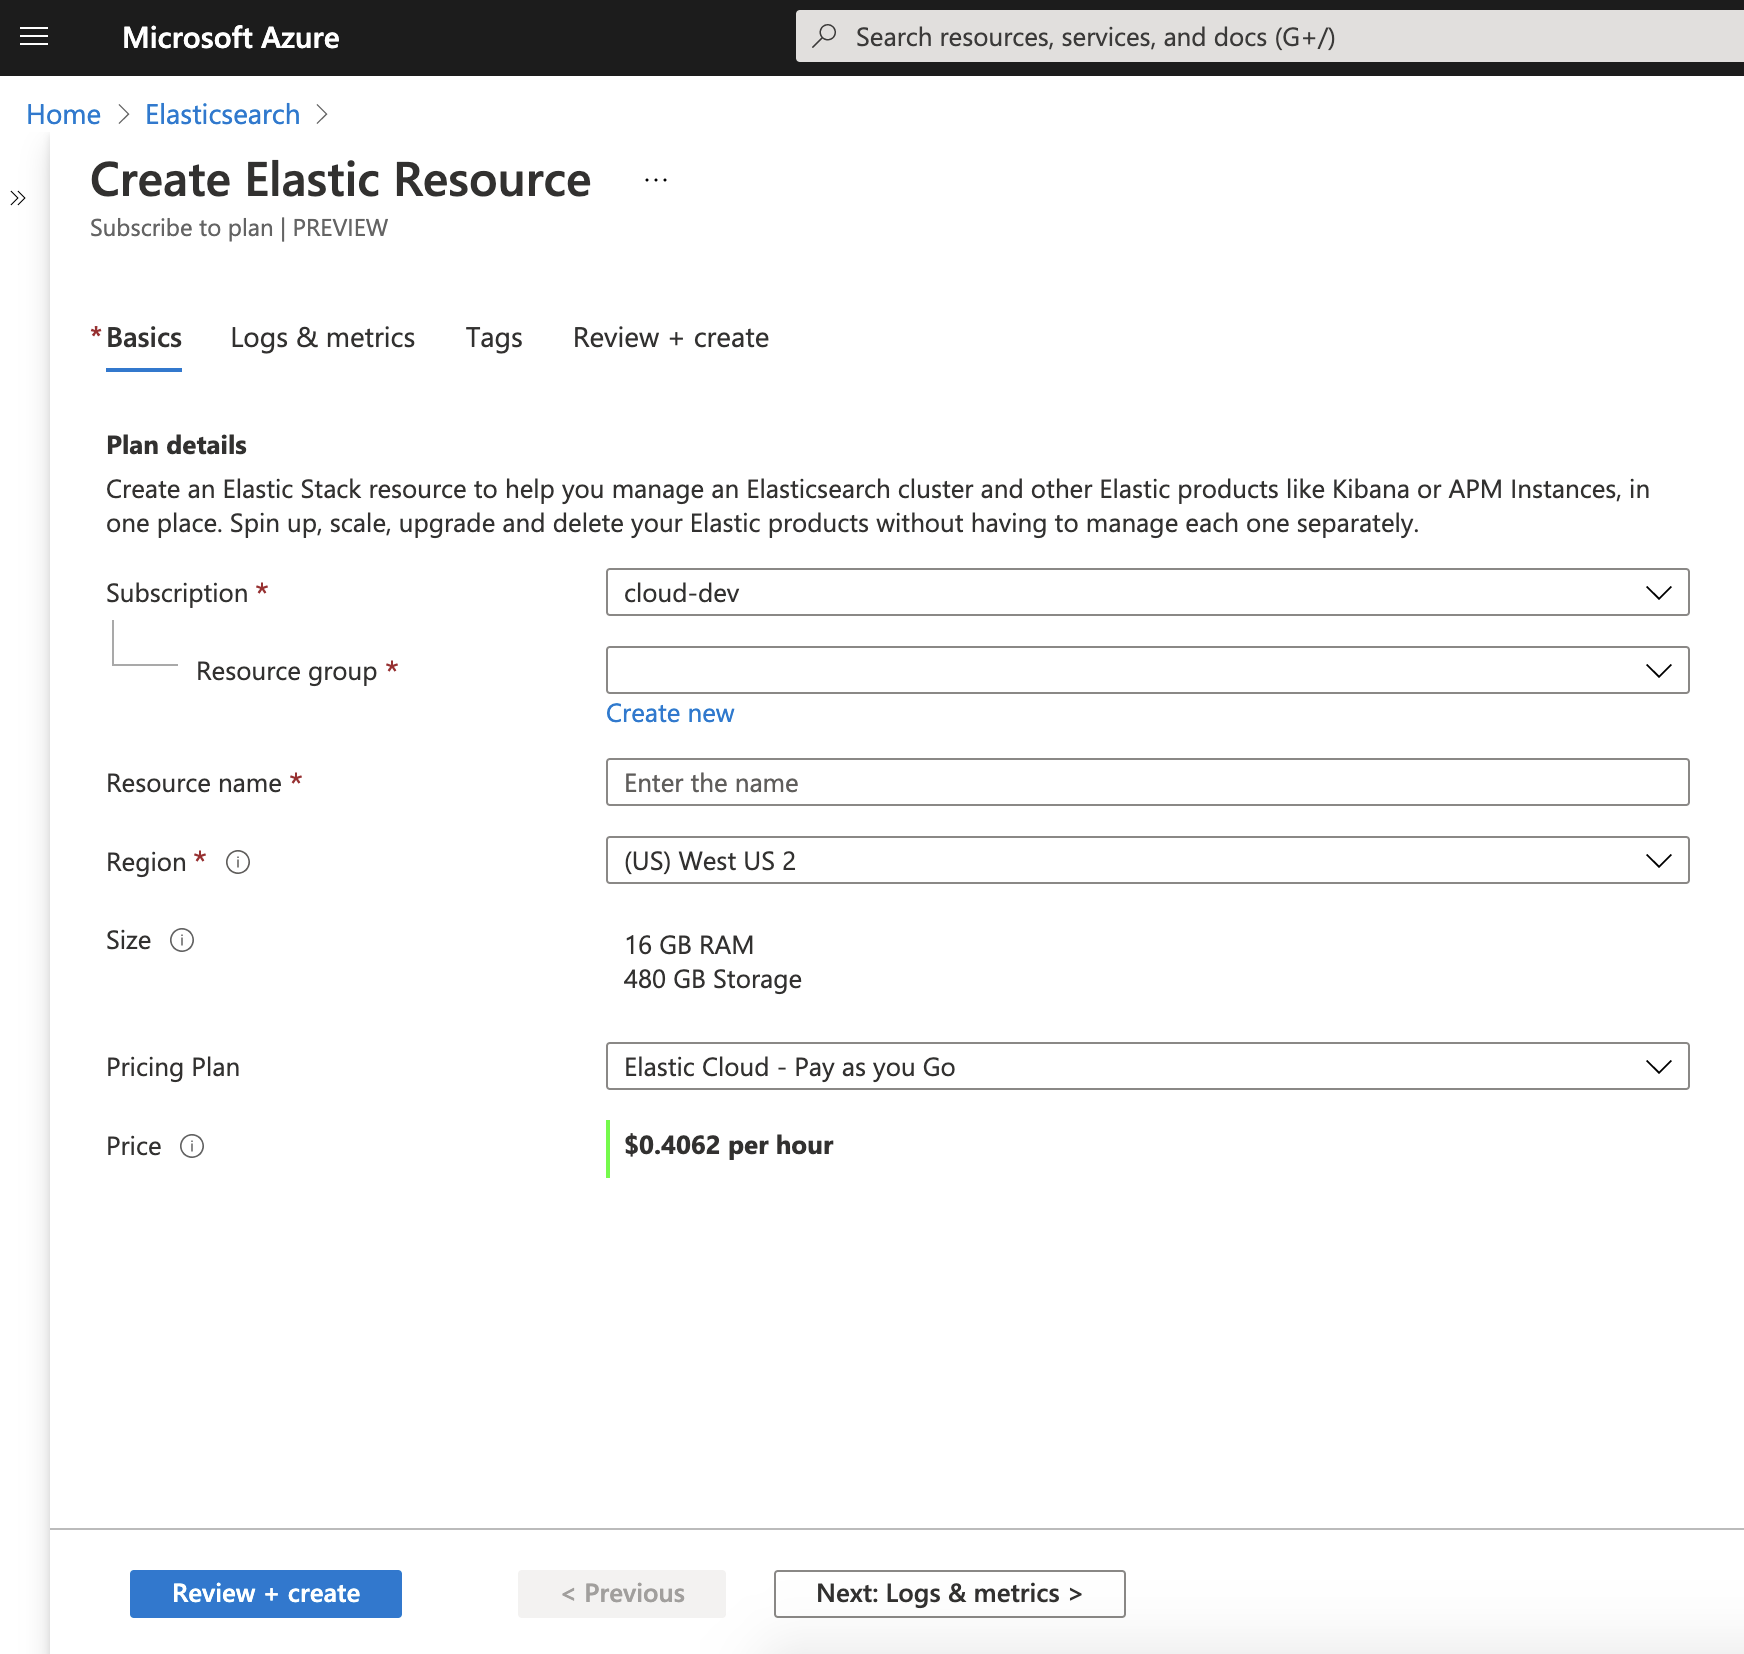
4. 필요한 리소스 세부 정보를 입력합니다.
- 구독: 이 마켓플레이스 구매가 적용될 Azure 구독입니다
- 리소스 그룹: Elasticsearch 리소스와 연결되는 리소스 그룹입니다.
- 리소스 이름: Elasticsearch 리소스의 이름입니다.
- 리전: Elasticsearch가 배포될 리전입니다(추후 Azure 리전이 추가될 예정입니다. 자세한 내용은 설명서 를 확인하십시오.)
- 버전: Elastic Stack 버전입니다. 기본값은 사용 가능한 최신 버전입니다.
- 크기: Elasticsearch 리소스의 크기입니다(기본 클러스터 크기는 480GB의 저장 공간과 16GB의 RAM입니다. 리소스가 생성된 후에 클러스터 크기를 수정할 수 있습니다.)
- 요금제: Elasticsearch는 사용한 만큼 지불하는 요금제를 사용합니다
- 가격: 리전 및 배포 크기를 기반으로 하는 대략적인 가격입니다(리소스가 생성된 후 수정 가능). (전체 가격 목록은 Elastic Cloud 요금제 계산기를 참조하십시오.)
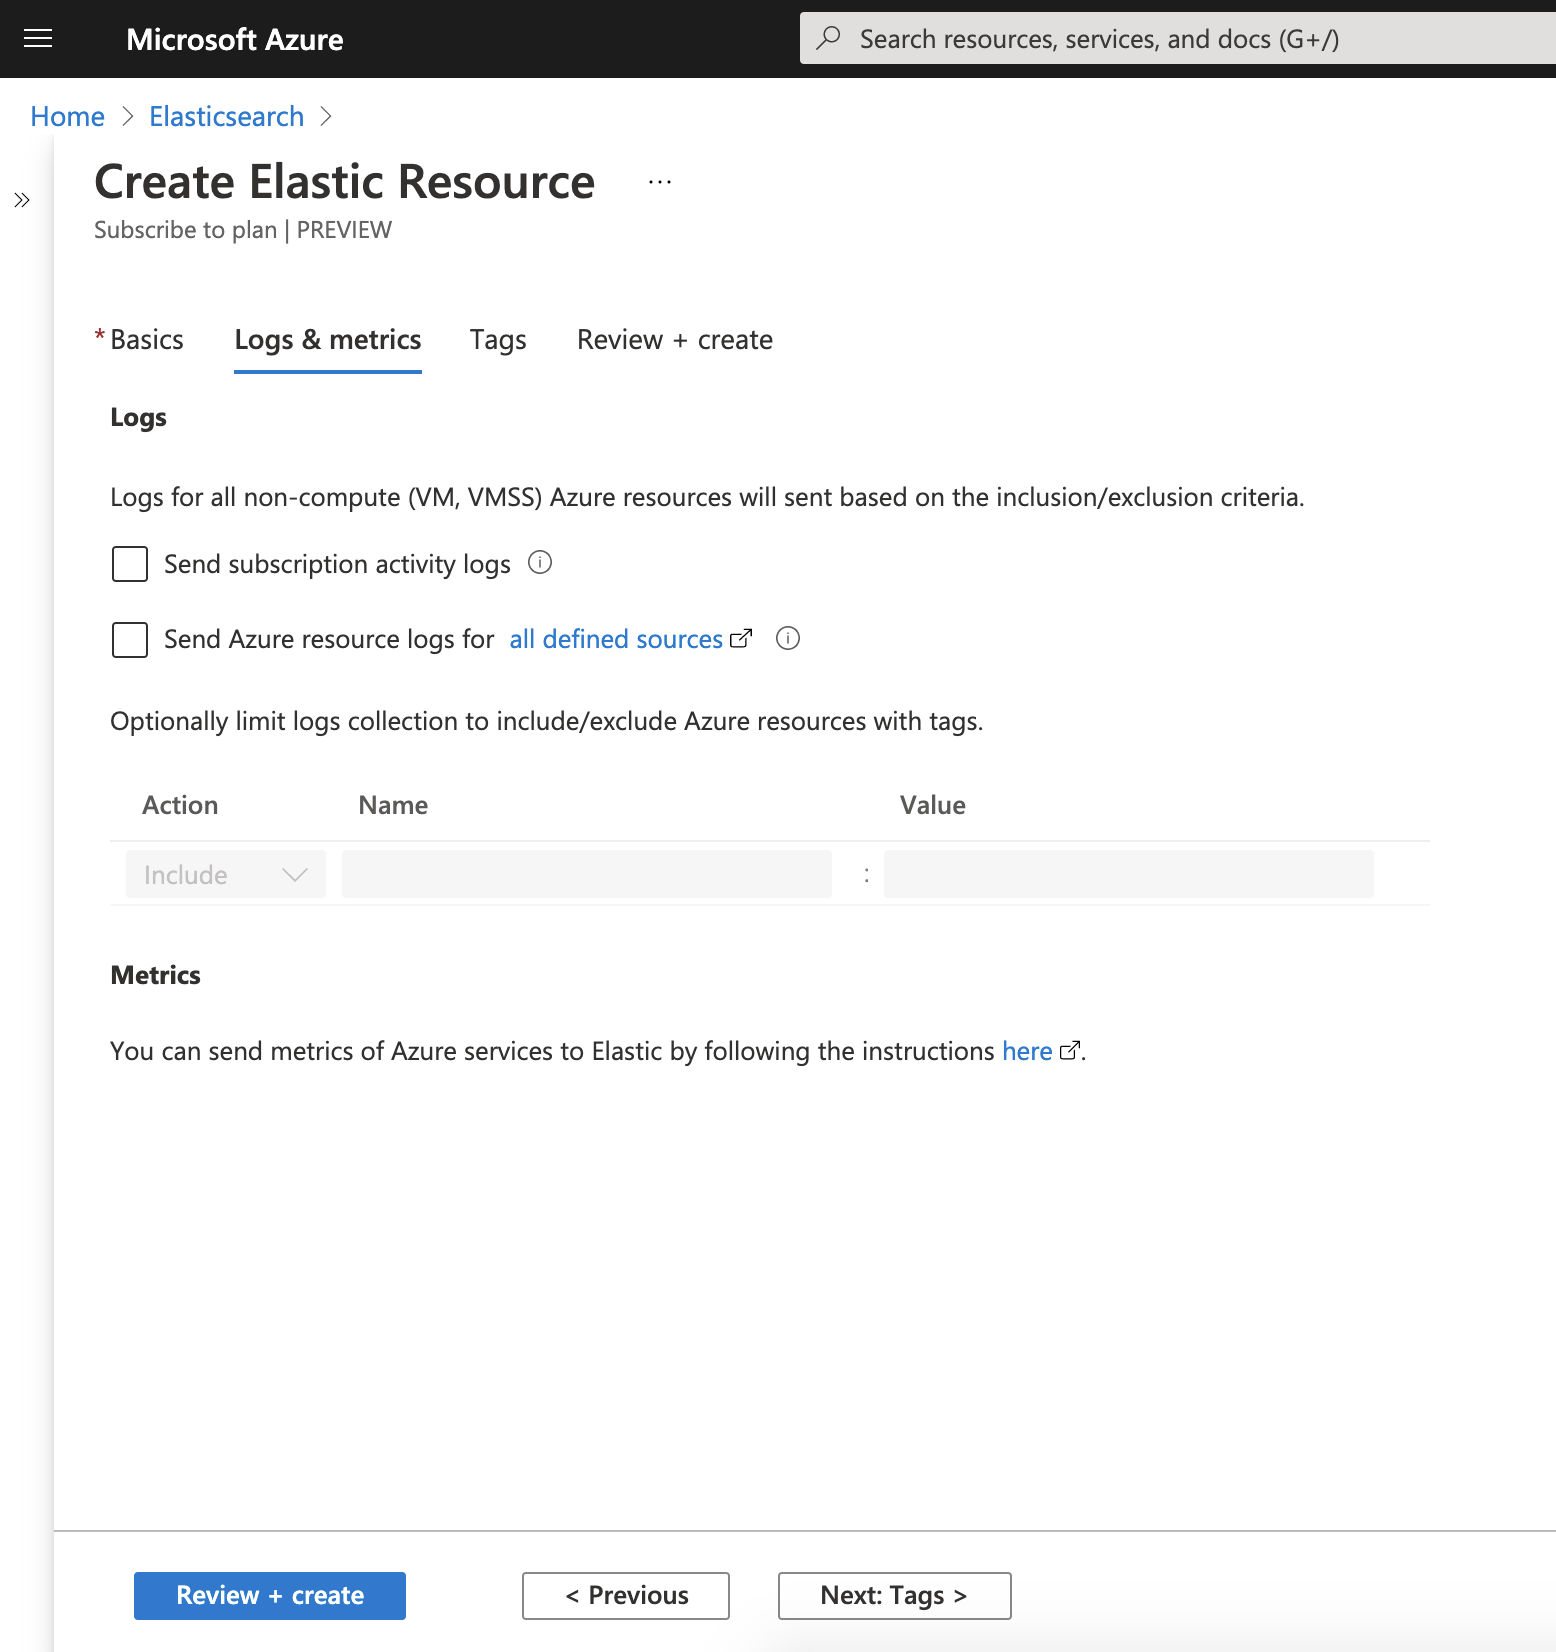
5. 로그 및 메트릭을 구성합니다. 이러한 플래그를 사용하면 Azure 구독 활동 로그 및 리소스 로그를 Elasticsearch 클러스터로 자동 수집할 수 있습니다.
6.리소스 태그를 지정하세요. 다른 Azure 리소스와 비슷해요.
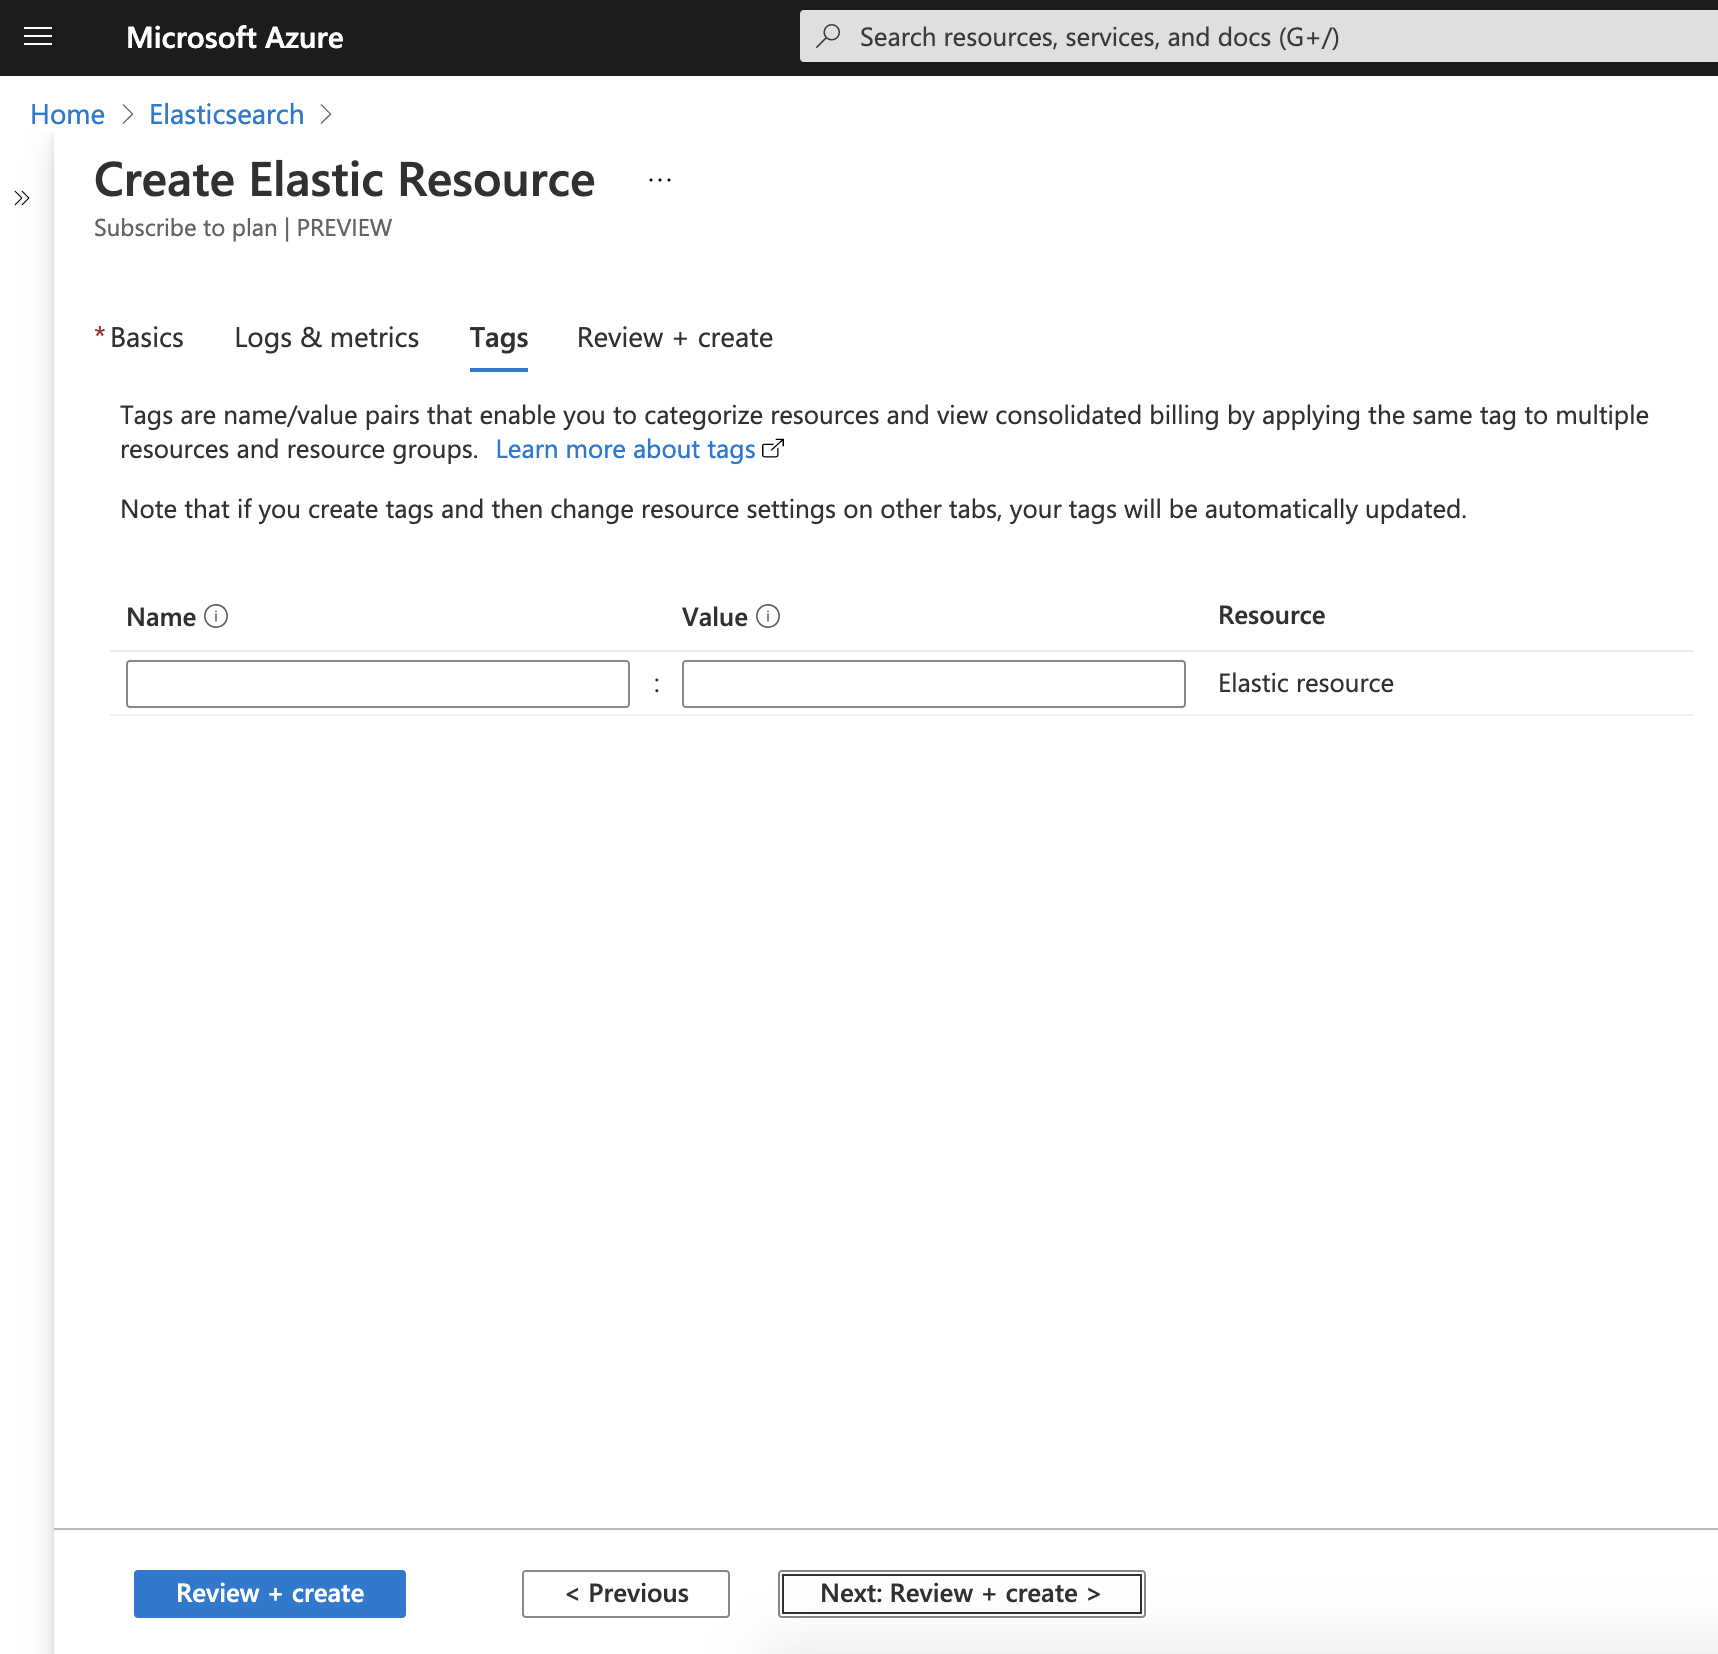
7. 정보를 검토한 후 검토 + 생성을 선택합니다. 그러면 Elasticsearch가 배포됩니다.
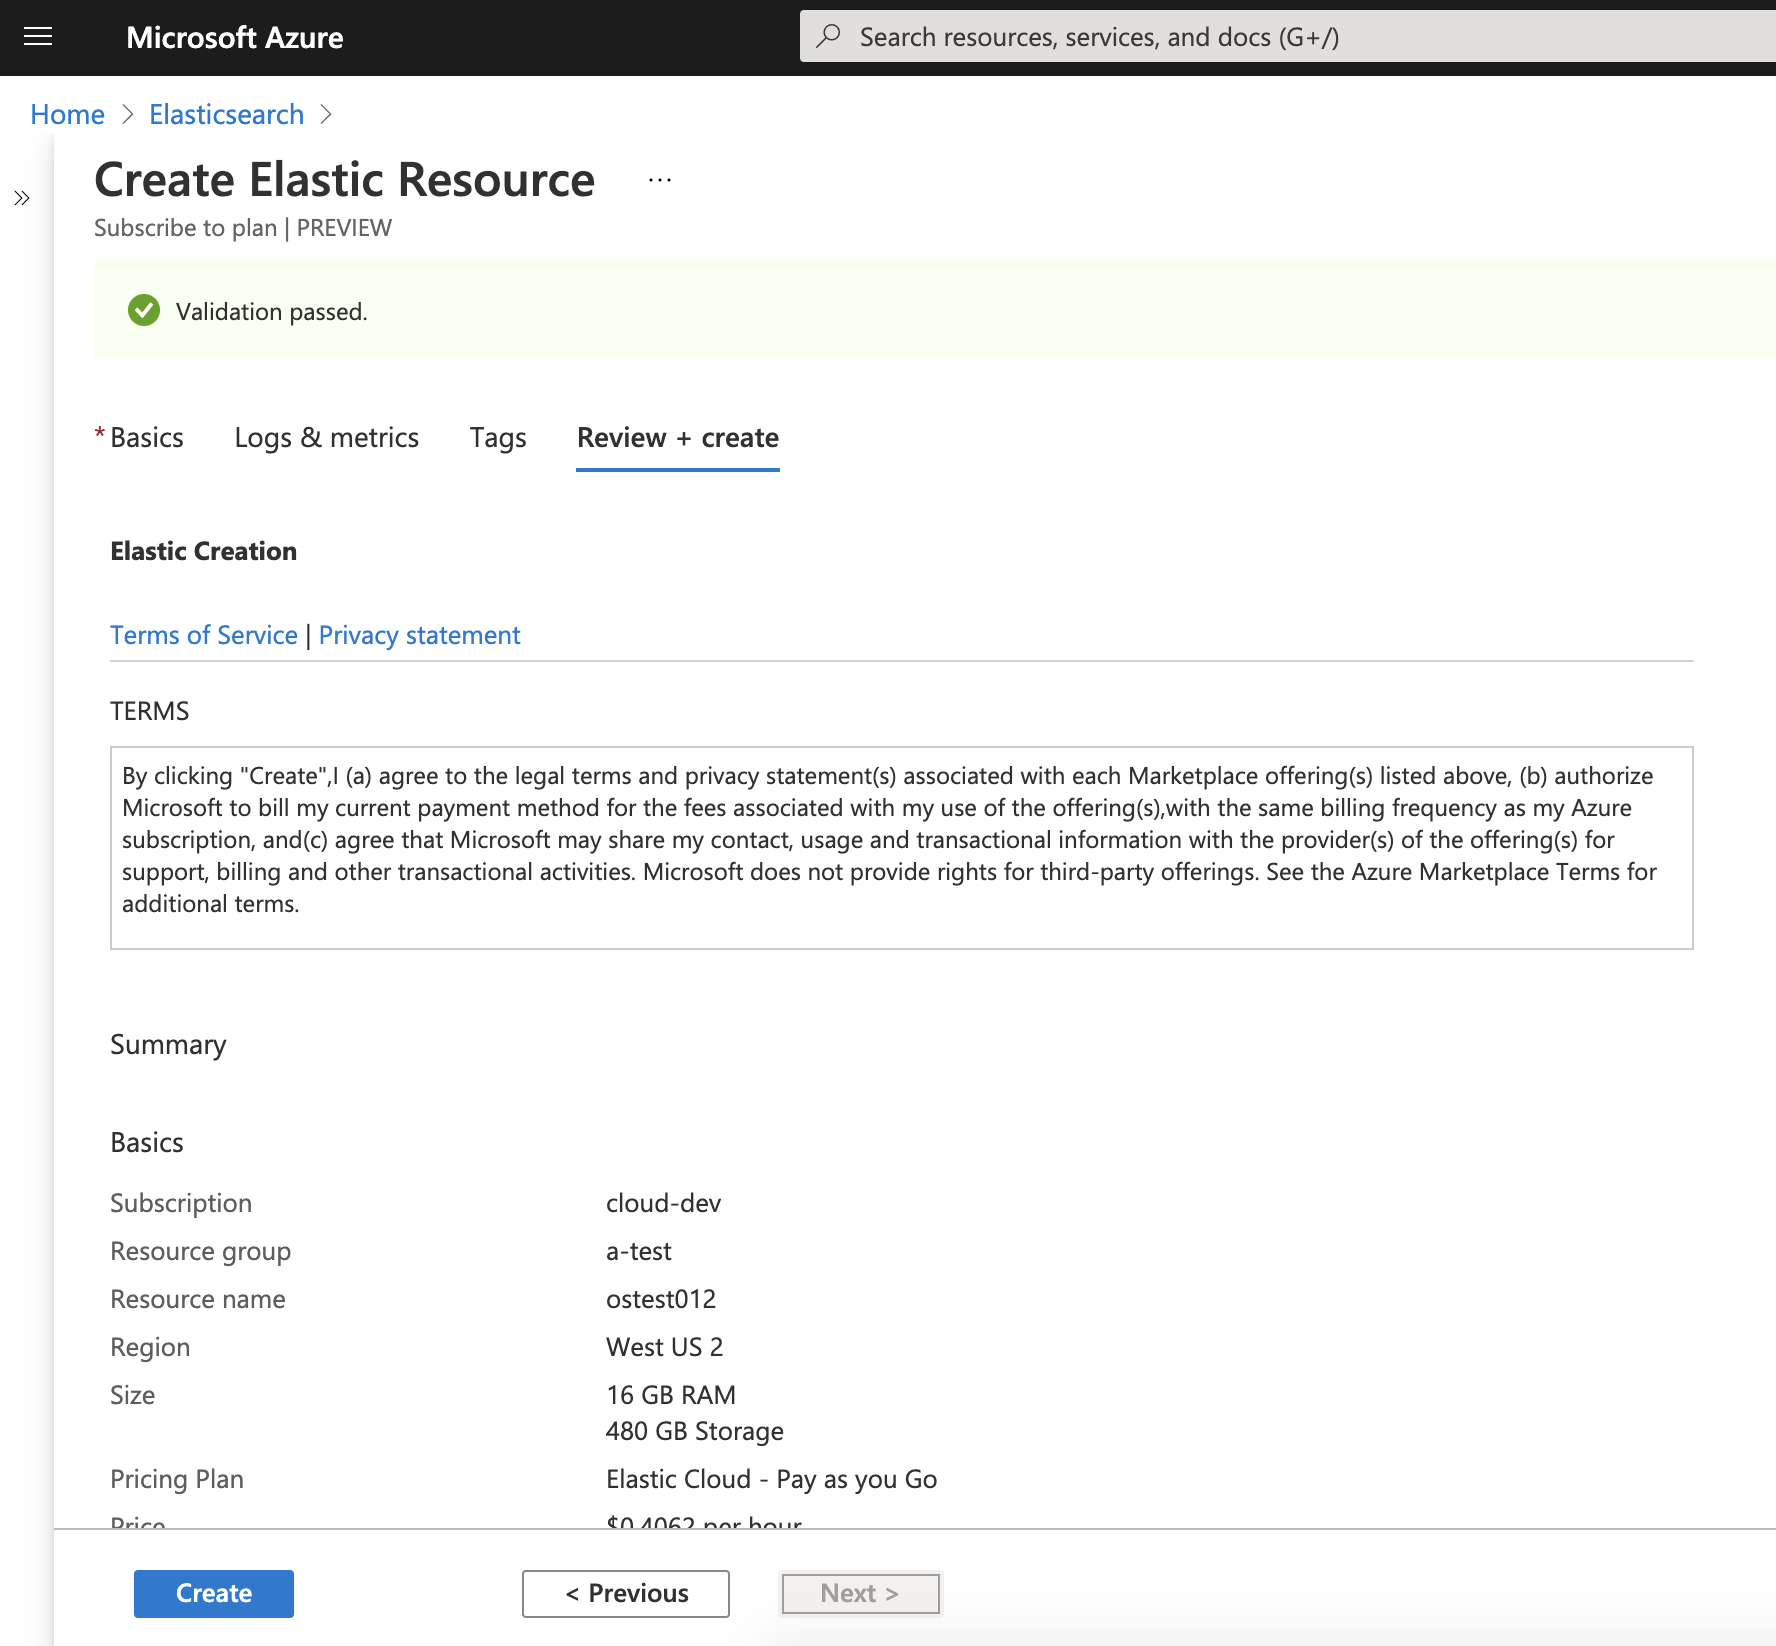
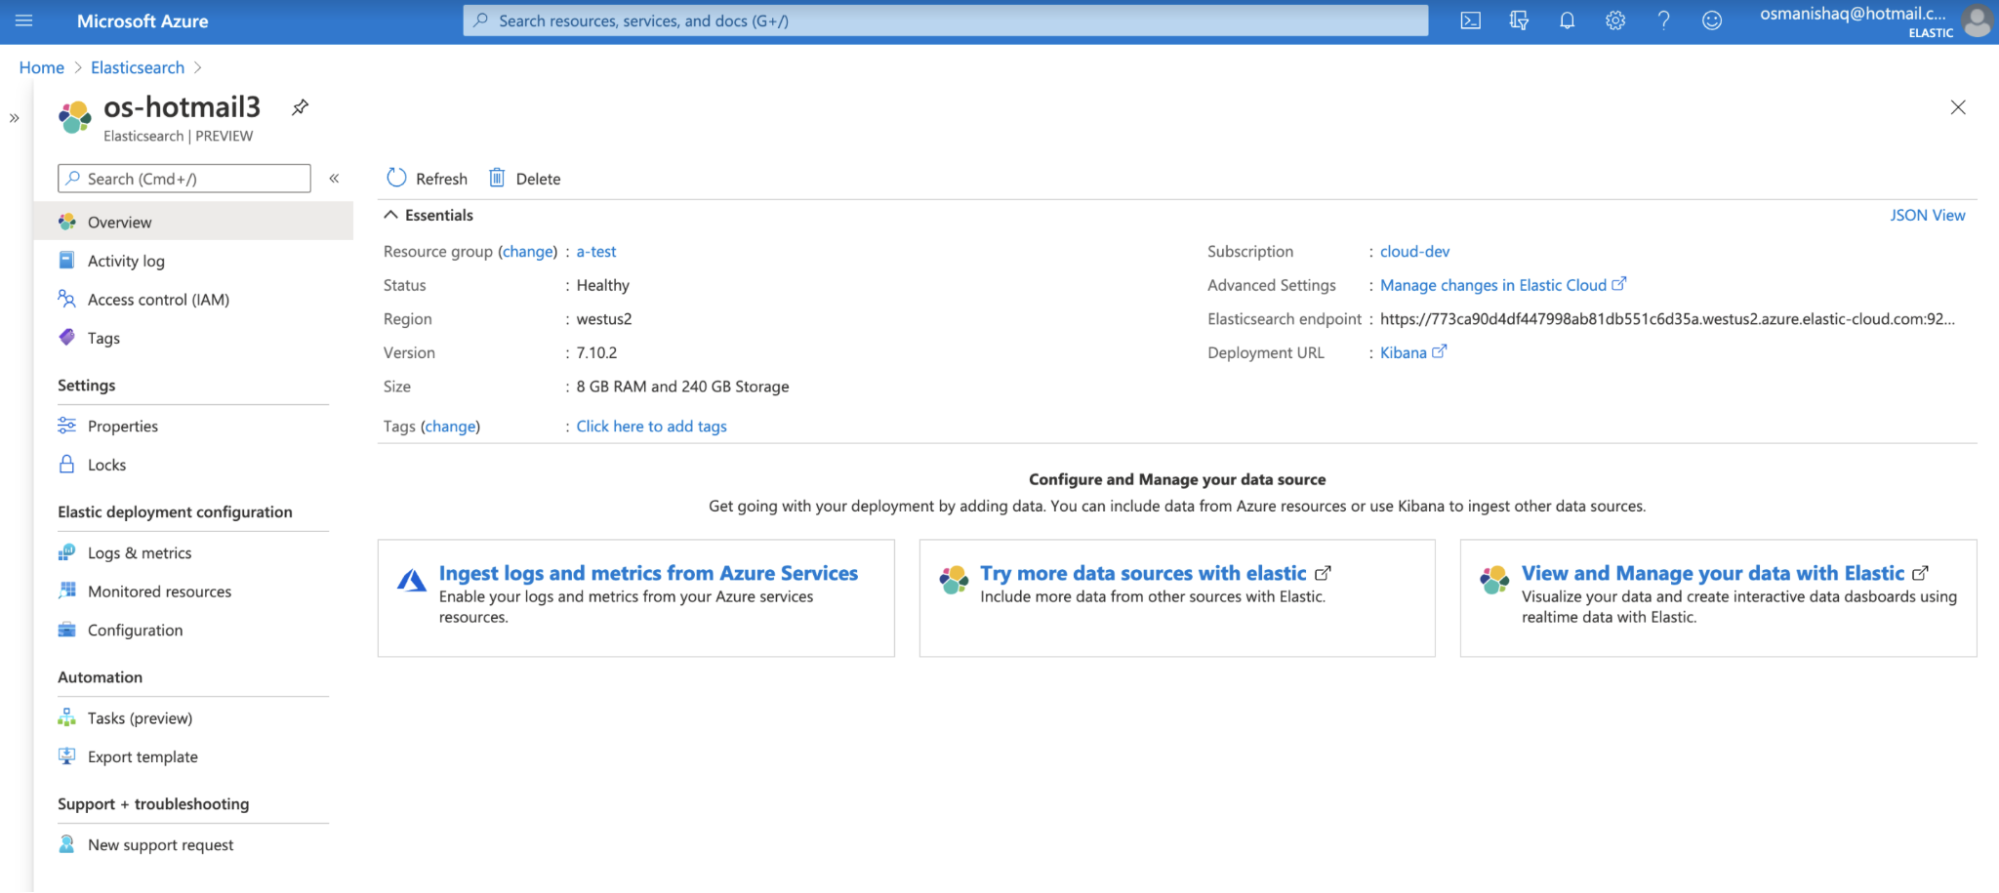
축하합니다. Azure 포털에서 Elasticsearch를 성공적으로 배포하셨습니다! 몇 분 정도 기다리면 포털에 Elasticsearch 리소스 개요 페이지가 나타납니다. Azure 계정에서도 Elastic 구독을 확인할 수 있습니다. Elasticsearch 리소스는 통합 Azure 청구서에도 표시됩니다.
Azure에서 Elasticsearch 관리
Elasticsearch 리소스가 프로비저닝되었으니, 이제 Elasticsearch 리소스 개요 페이지를 자세히 살펴보겠습니다. 위에서 설명한 필드에는 이미 익숙하시겠지만, 이 페이지에도 다음과 같은 몇 가지 중요한 세부 정보가 표시됩니다.
- 상태: Elasticsearch 리소스의 상태입니다. 클러스터가 원활하게 실행되고 있으면 Healthy로 표시됩니다.
- 버전: 배포된 Elasticsearch 버전입니다(기본적으로 Azure는 사용 가능한 최신 버전을 배포합니다. 이전 버전을 배포하려는 경우 아래 고급 설정 을 참조하세요.)
- 고급 설정: 필요한 경우 리소스를 추가로 변경할 수 있는 Elastic Cloud 콘솔에 대한 링크입니다. Elastic Cloud 콘솔에서 수행할 수 있는 작업은 다음과 같습니다.
- 클러스터 크기 조정
- 자동 크기 조정 활성화
- 최신 버전의 Elasticsearch로 업그레이드
- 보안 연결을 위한 트래픽 필터 설정
- Elasticsearch 엔드포인트: Elasticsearch API의 엔드포인트
- 배포 URL: Elastic을 시작하는 데 도움이 되는 Kibana® 링크
Elastic 솔루션 탐색
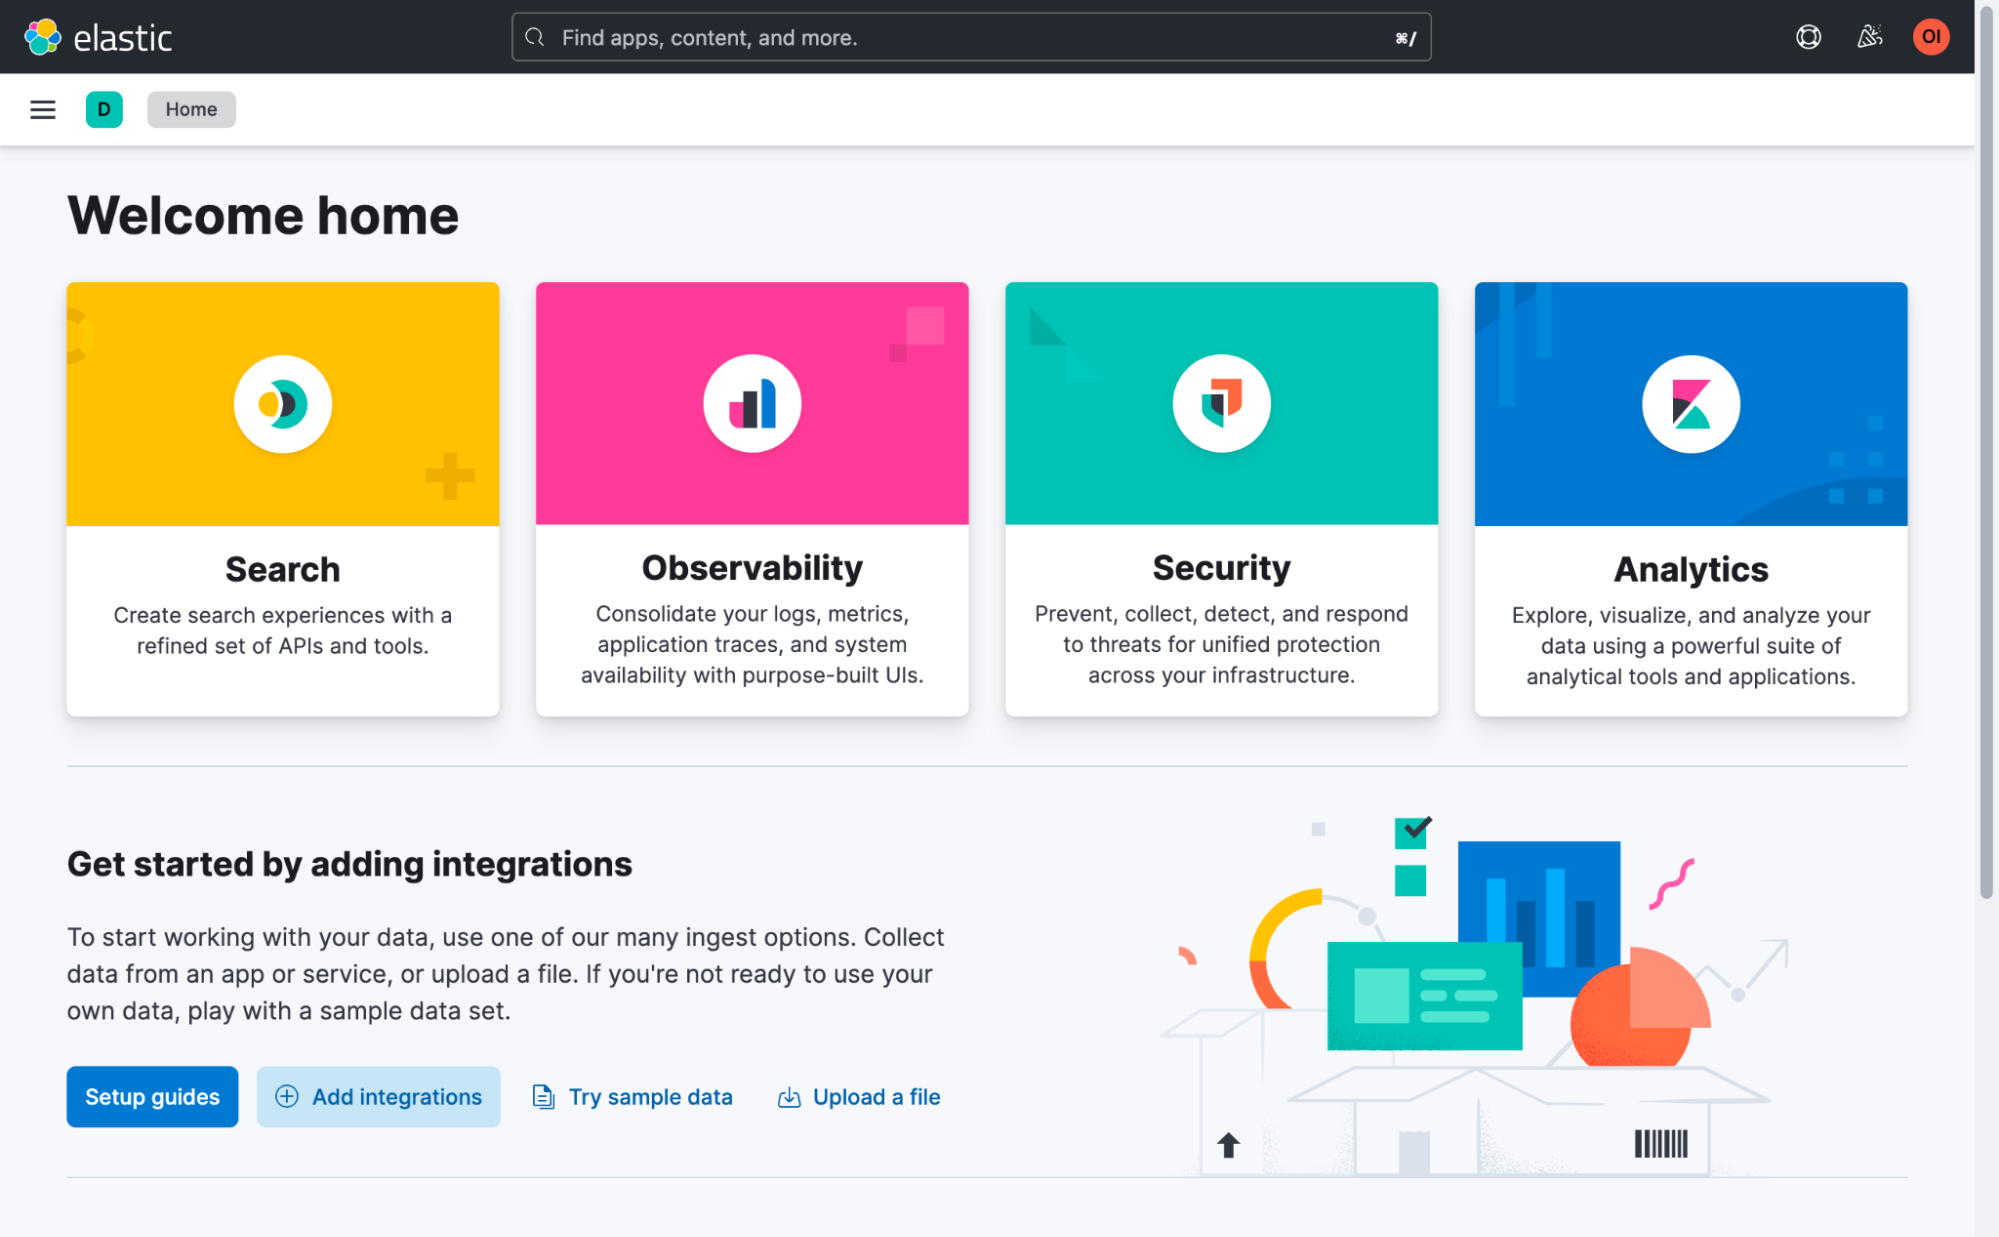
이제 검색, 통합 가시성, 보안 및 분석 사용 사례에 대해 Elastic이 제공하는 모든 기능을 살펴볼 수 있습니다. 시작하려면 Azure의 Elasticsearch 개요 페이지에서 Kibana 를 클릭하십시오. Azure 계정을 선택하고 싱글 사인온(SSO)을 통해 Elastic에 바로 로그인하십시오.
Elastic에서 제품 내 안내에 따라 통합을 구성하고, 데이터를 수집하고, 데이터 탐색을 시작하여 의미 있는 인사이트를 확보할 수 있습니다. 또한 Fleet를 활용하여 데이터 수집 프로세스를 최적화할 수 있습니다. 왼쪽 메뉴에서 Fleet 으로 이동한 후 Integrations 를 선택하면 수집할 수 있는 다양한 유형의 데이터를 확인할 수 있습니다.
Azure 로그 및 메트릭
Elastic 통합 기능을 사용하면 Azure 로그 및 메트릭을 Elastic으로 자동 수집할 수 있습니다. 통합 요소는 두 가지입니다:
Azure 구독 및 리소스 로그
Azure 구독 로그 는 모든 구독 수준의 이벤트에 대한 인사이트를 제공합니다. Azure 리소스 로그 는 해당 서비스 또는 리소스의 운영을 설명합니다. 이러한 로그들은 Azure Platform에 대한 개요를 제공하여 분석가와 관리자가 Azure 내 활동을 더 효과적으로 감사하는 데 도움이 됩니다. 이 Elastic 통합 기능 향상으로 이러한 로그를 클릭 몇 번으로 Azure에서 Elastic으로 쉽게 내보낼 수 있으므로 에이전트를 수동으로 배포하거나 인제스트 워크로드를 구성할 필요가 없습니다.
구독 및 리소스 로그 수집을 시작하려면
1. 로그 및 메트릭 탭으로 이동합니다. 이 탭은 Elastic 리소스 생성 흐름 또는 개요 페이지의 기존 Elasticsearch 리소스에서 액세스할 수 있습니다.
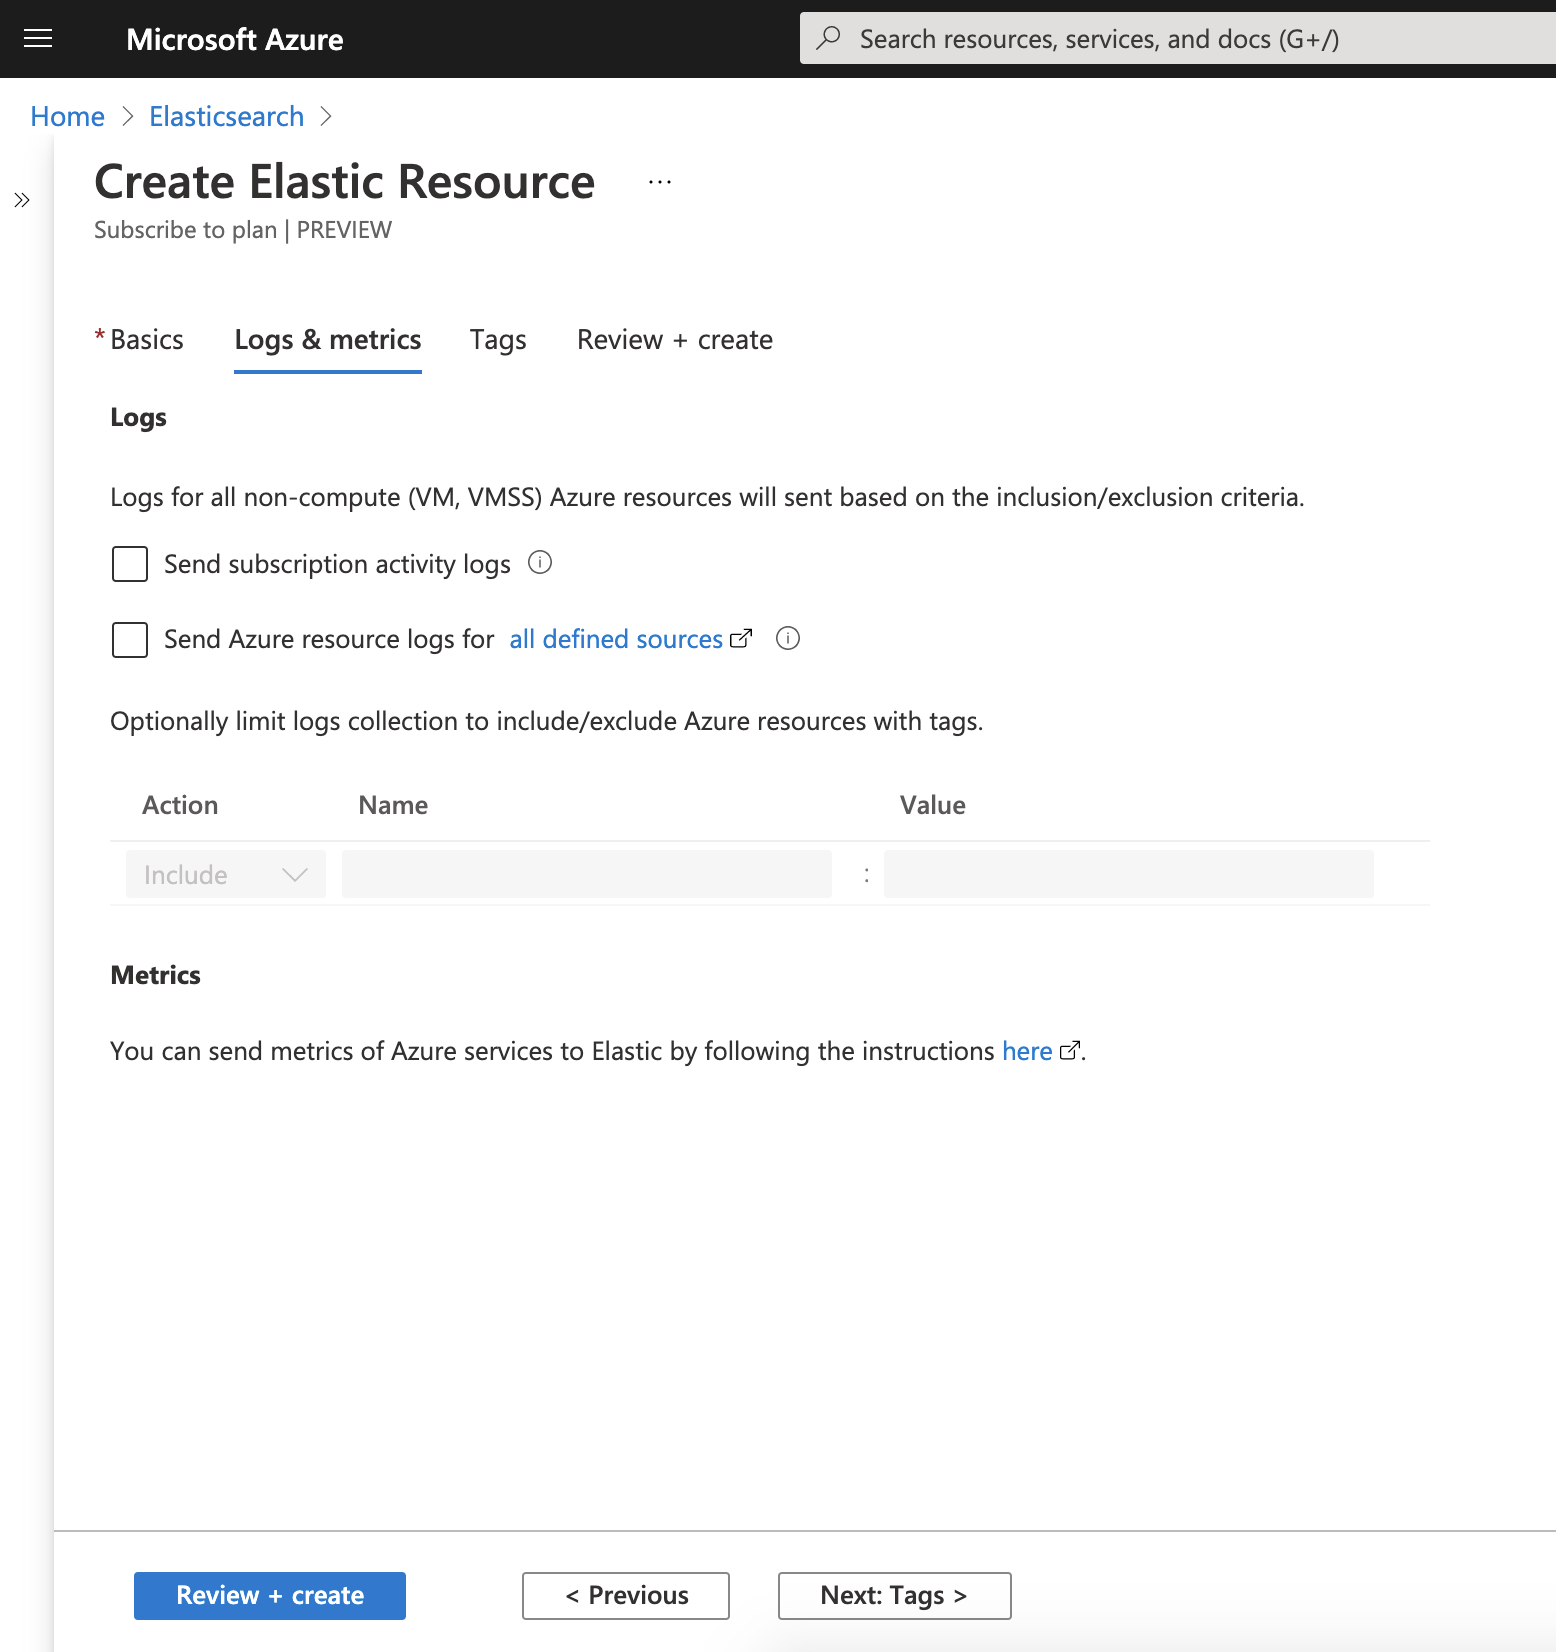
2. 구독 활동 로그 및/또는 리소스 로그 확인란을 클릭합니다.
3. 선택 사항으로 태그 규칙을 지정하여 로그 수집에서 특정 리소스를 포함하거나 제외할 수 있습니다. 기본적으로 태그 규칙이 지정되지 않으면 지원되는 모든 리소스에서 로그가 수집됩니다.
4. 저장 을 선택합니다(또는 리소스 생성을 마칩니다). 잠시 후면 로그 데이터가 Elastic에 표시되기 시작합니다.
5. 로그 데이터를 보려면 Azure의 Elasticsearch 개요 페이지에서 액세스할 수 있는 Kibana에 로그인하십시오. Kibana에 로그인하면 Discover 탭에서 원시 로그 데이터를 볼 수 있습니다. 대시보드 탭에는 Azure 데이터용으로 미리 구성된 몇 가지 기본 대시보드가 표시됩니다.
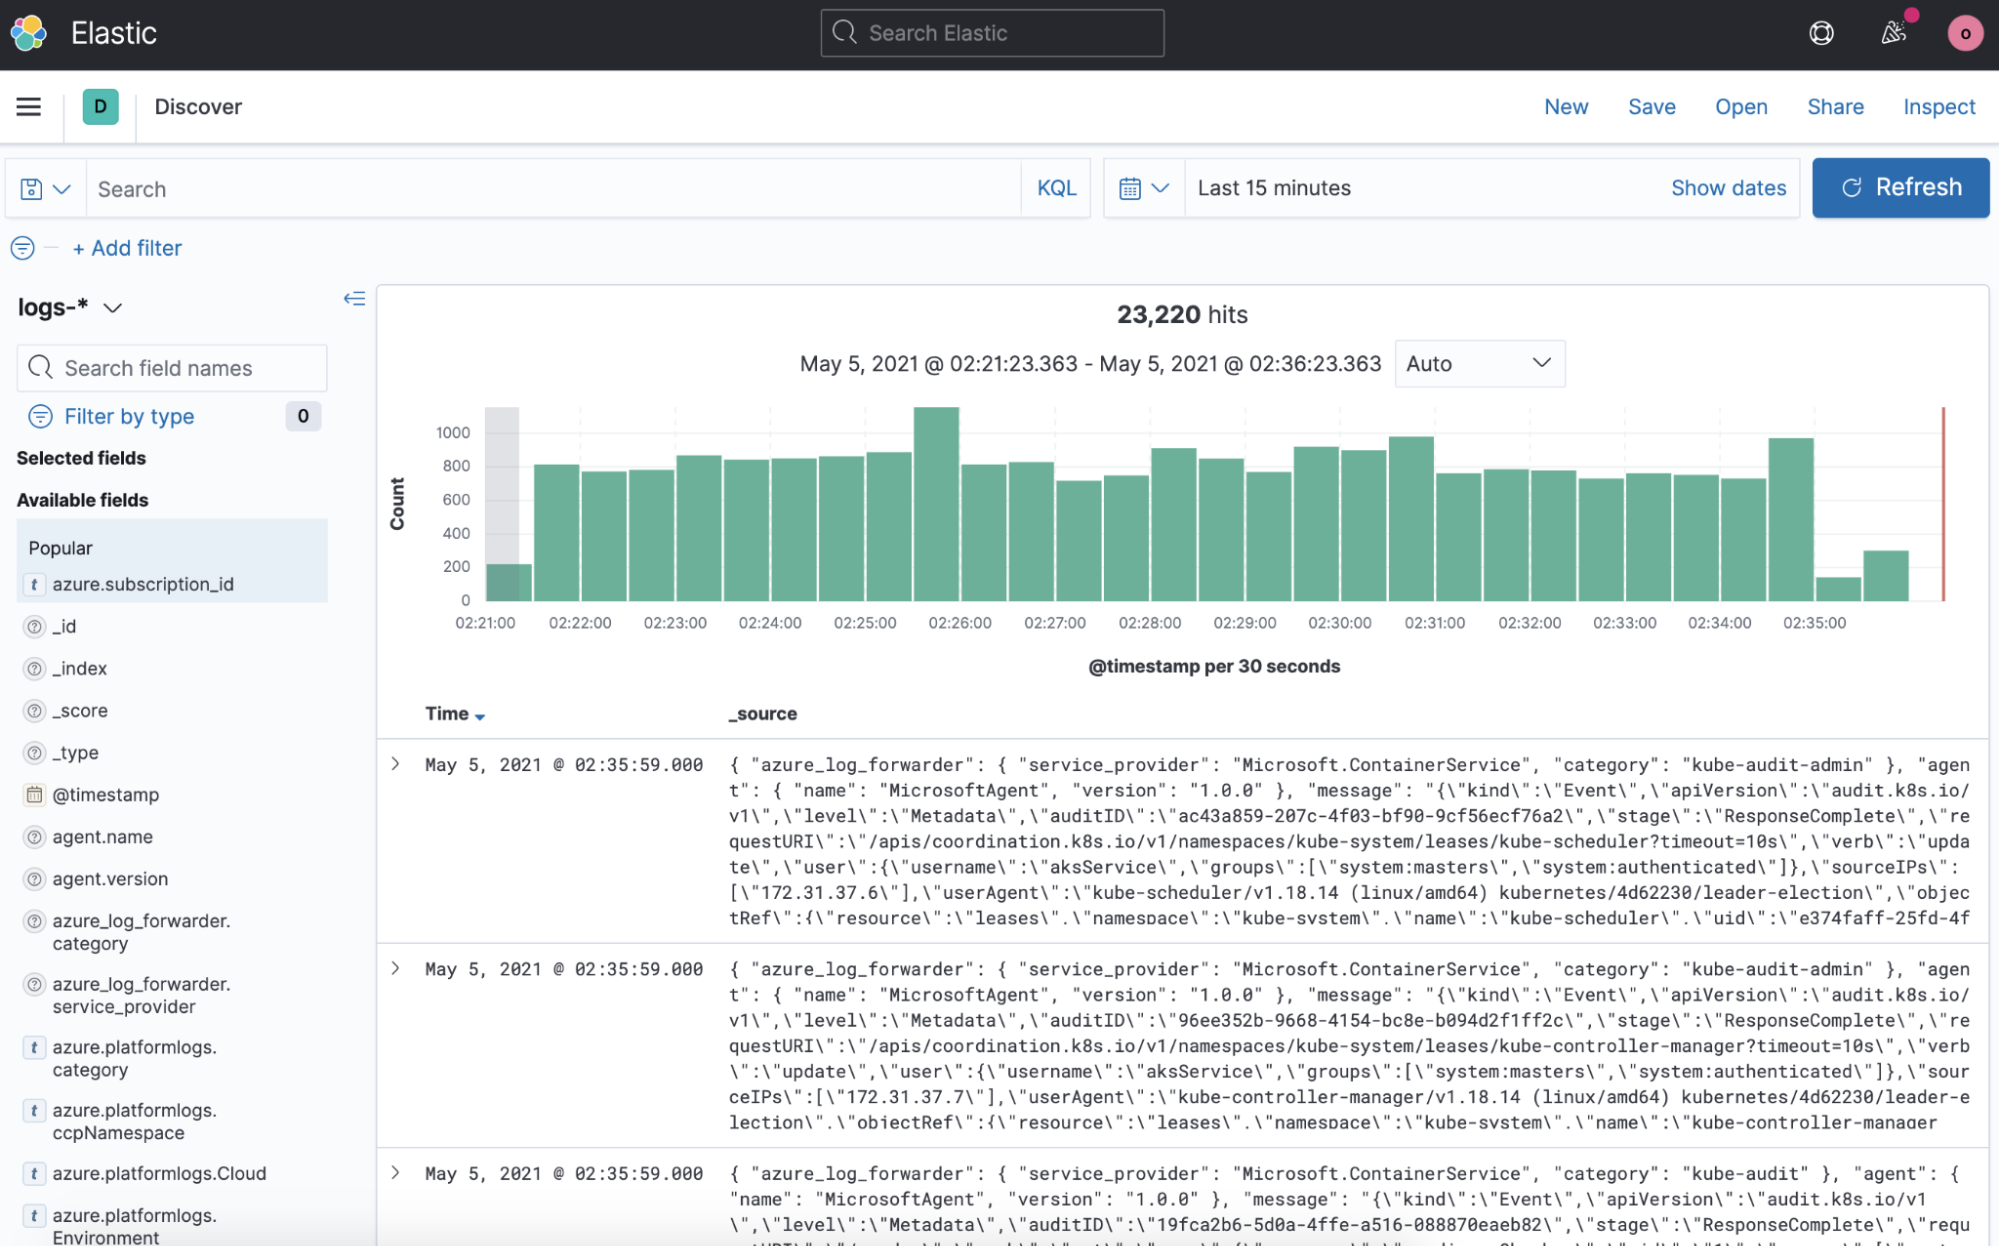
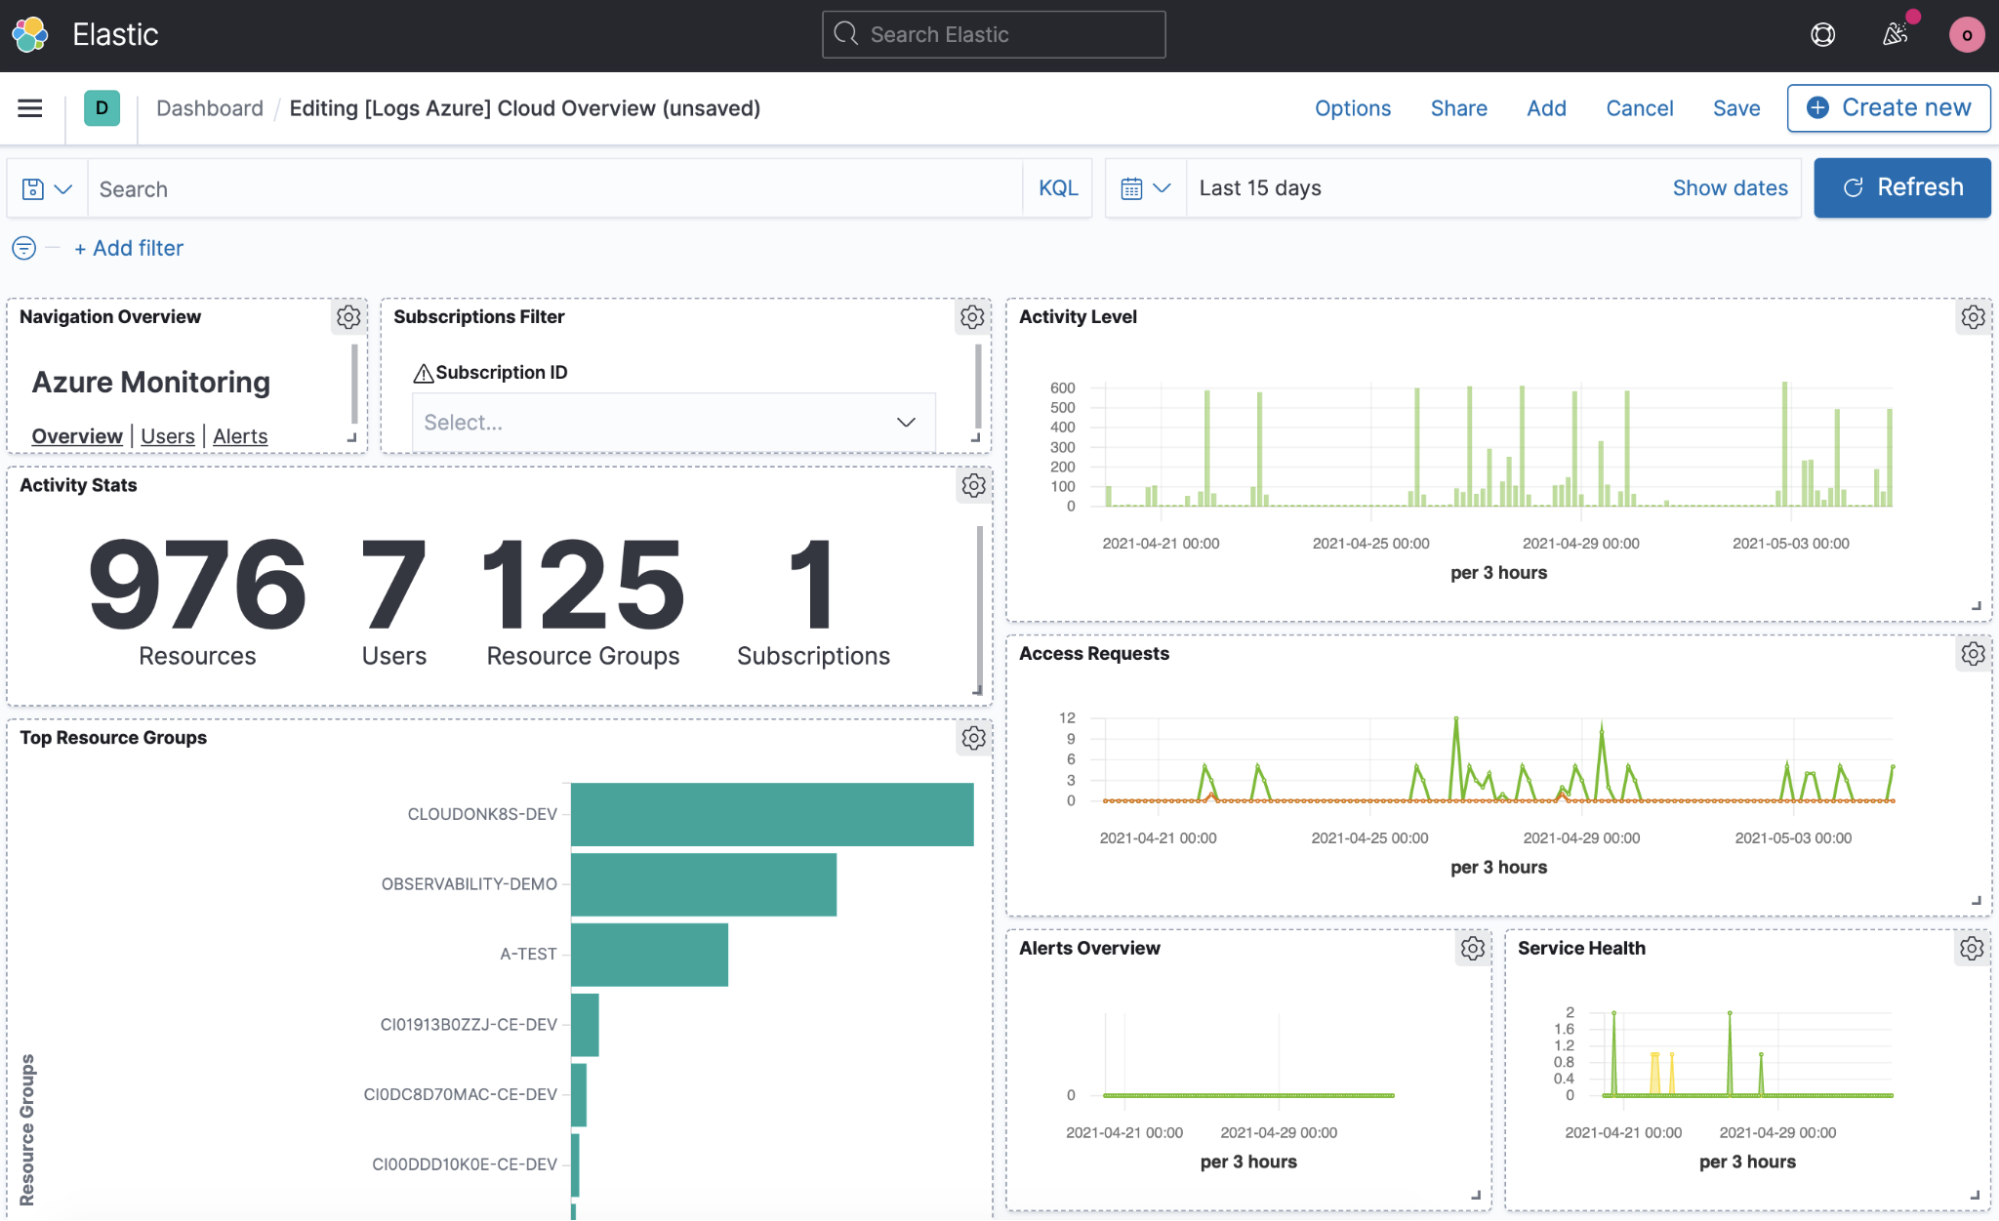
이 통합 기능을 사용한 로그 수집은 Azure 서비스가 지원되는지 여부와 Azure 서비스가 배포된 리전에 따라 달라집니다. 자세한 내용은 문서 를 참조하십시오.
가상 머신 로그 및 메트릭
귀하의 가상 머신 의 시스템 로그는 심층 분석을 위해 Elastic으로 손쉽게 전송할 수 있습니다. Elastic에서 가상 머신 데이터를 검색하고, 시각화하고, 경보를 받고, 문제를 해결할 수 있습니다.
시작하기:
1. Elastic 리소스의 가상 머신 탭으로 이동합니다.
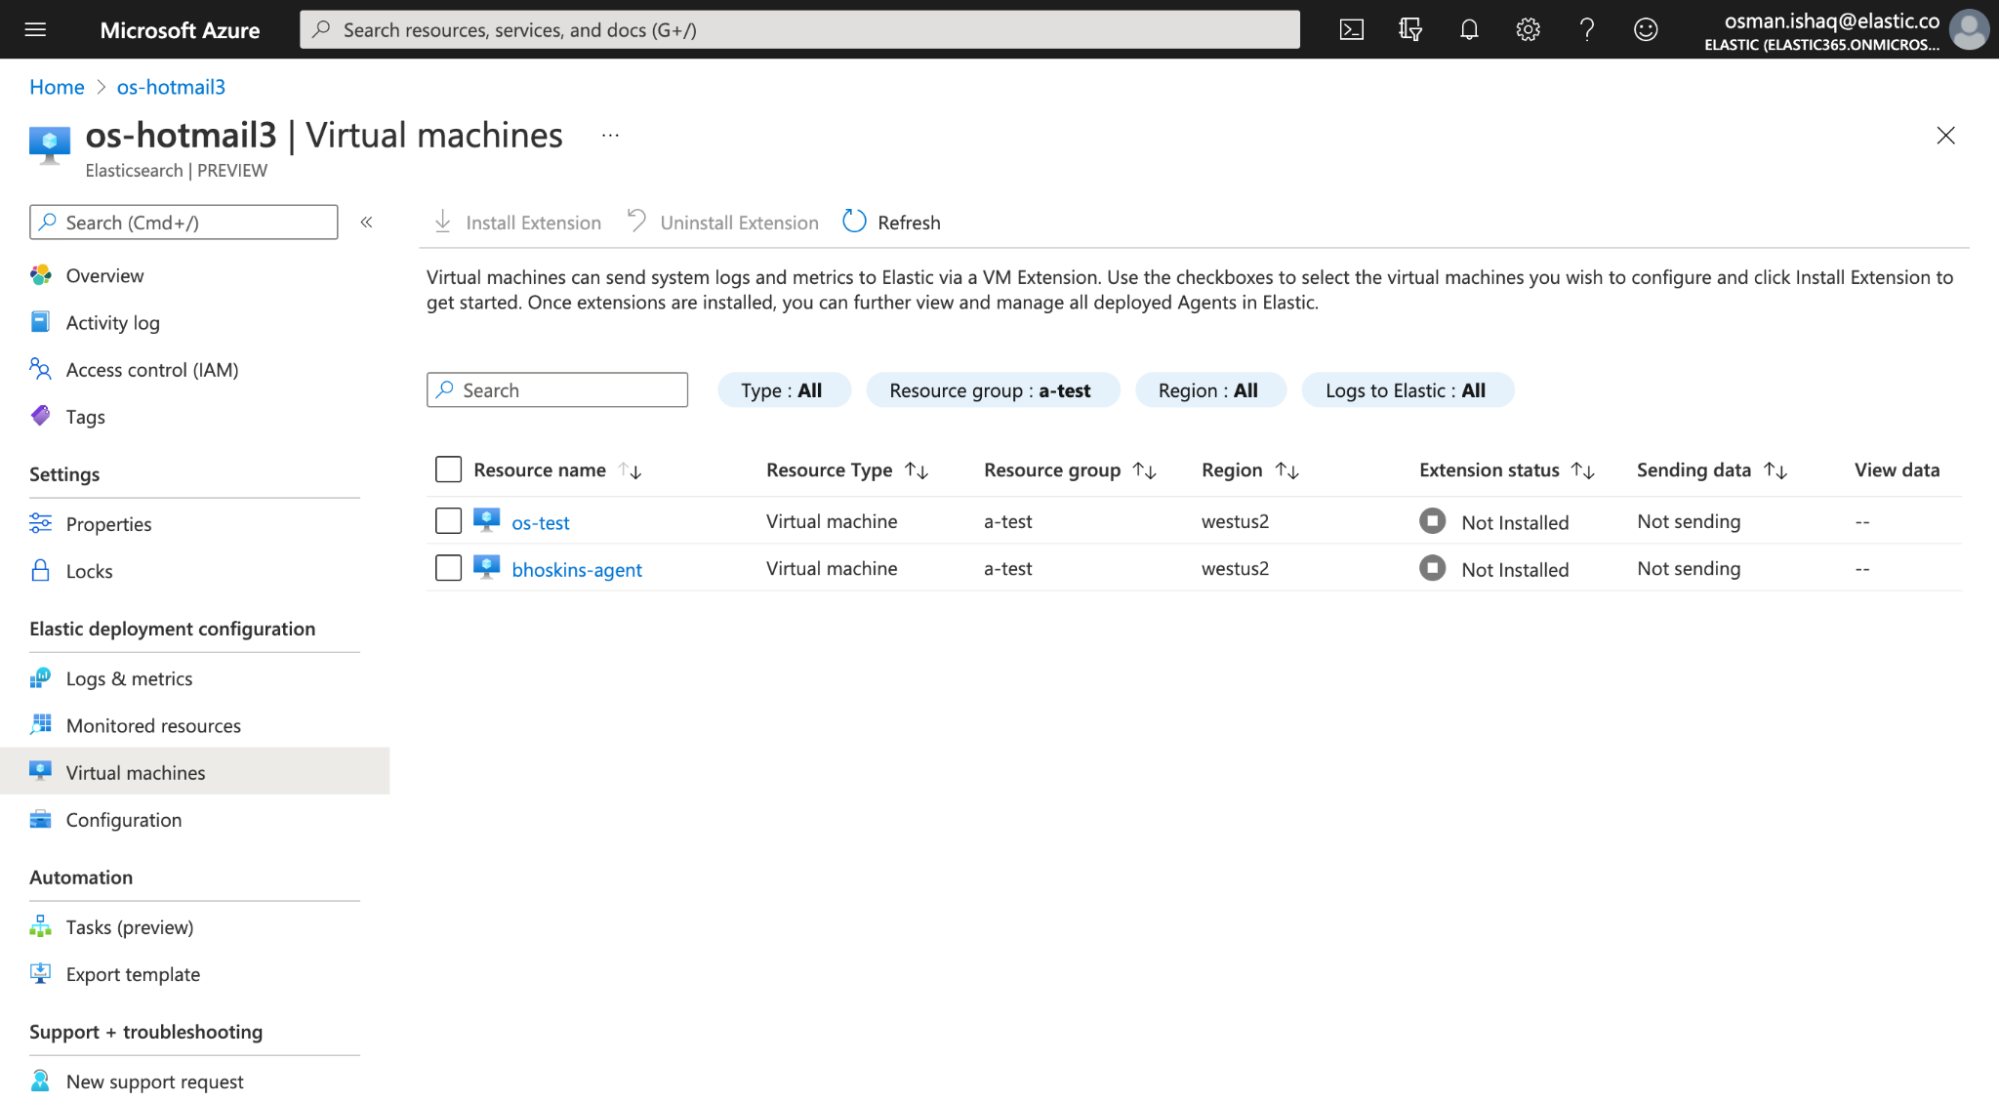
2. 모니터링할 가상 머신을 선택하고 확장판 설치를 클릭합니다. 이 작업은 가상 머신에 Elastic VM 확장판을 설치하고 Elastic Agent 를 배포하여 시스템 로그 및 메트릭을 수집합니다.
3. 확장판이 설치되면 로그 및 메트릭이 Elastic으로 유입되기 시작합니다. 데이터 보기 열에는 데이터를 볼 수 있도록 Elastic으로 연결되는 두 개의 빠른 링크가 있습니다:
- 로그: 이 링크는 Elastic의 로그 스트림으로 연결되므로 로그 데이터를 보고 검색할 수 있습니다.
- 메트릭: 이 링크는 사전 필터링된 대시보드로 연결되어 가상 머신 상태에 대한 개요를 제공합니다.
4. Fleet을 사용하여 Elastic 내에서 Elastic Agent 및 에이전트가 수집하는 데이터를 직접 추가로 관리할 수 있습니다.Fleet.
플랫폼 로그와 가상 머신 데이터가 Elastic에 있으므로 이제 Elastic이 제공하는 기능을 살펴보겠습니다.
- 사용자 환경에서 추가 데이터 를 수집합니다.
- Discover 데이터에서 비정상적인 패턴을 이상 징후 탐색을 통해.
- 로그 및 메트릭 데이터를 시스템 추적과 통합하여 애플리케이션 성능 모니터링을 수행하십시오.
- Elastic Security 를 사용하여 위협 탐지 및 엔드포인트 방지로 환경을 보호하세요..
- Elastic Search를 사용하여 고도로 개인화된 맞춤형 검색 경험을 구축하세요.
통합 청구
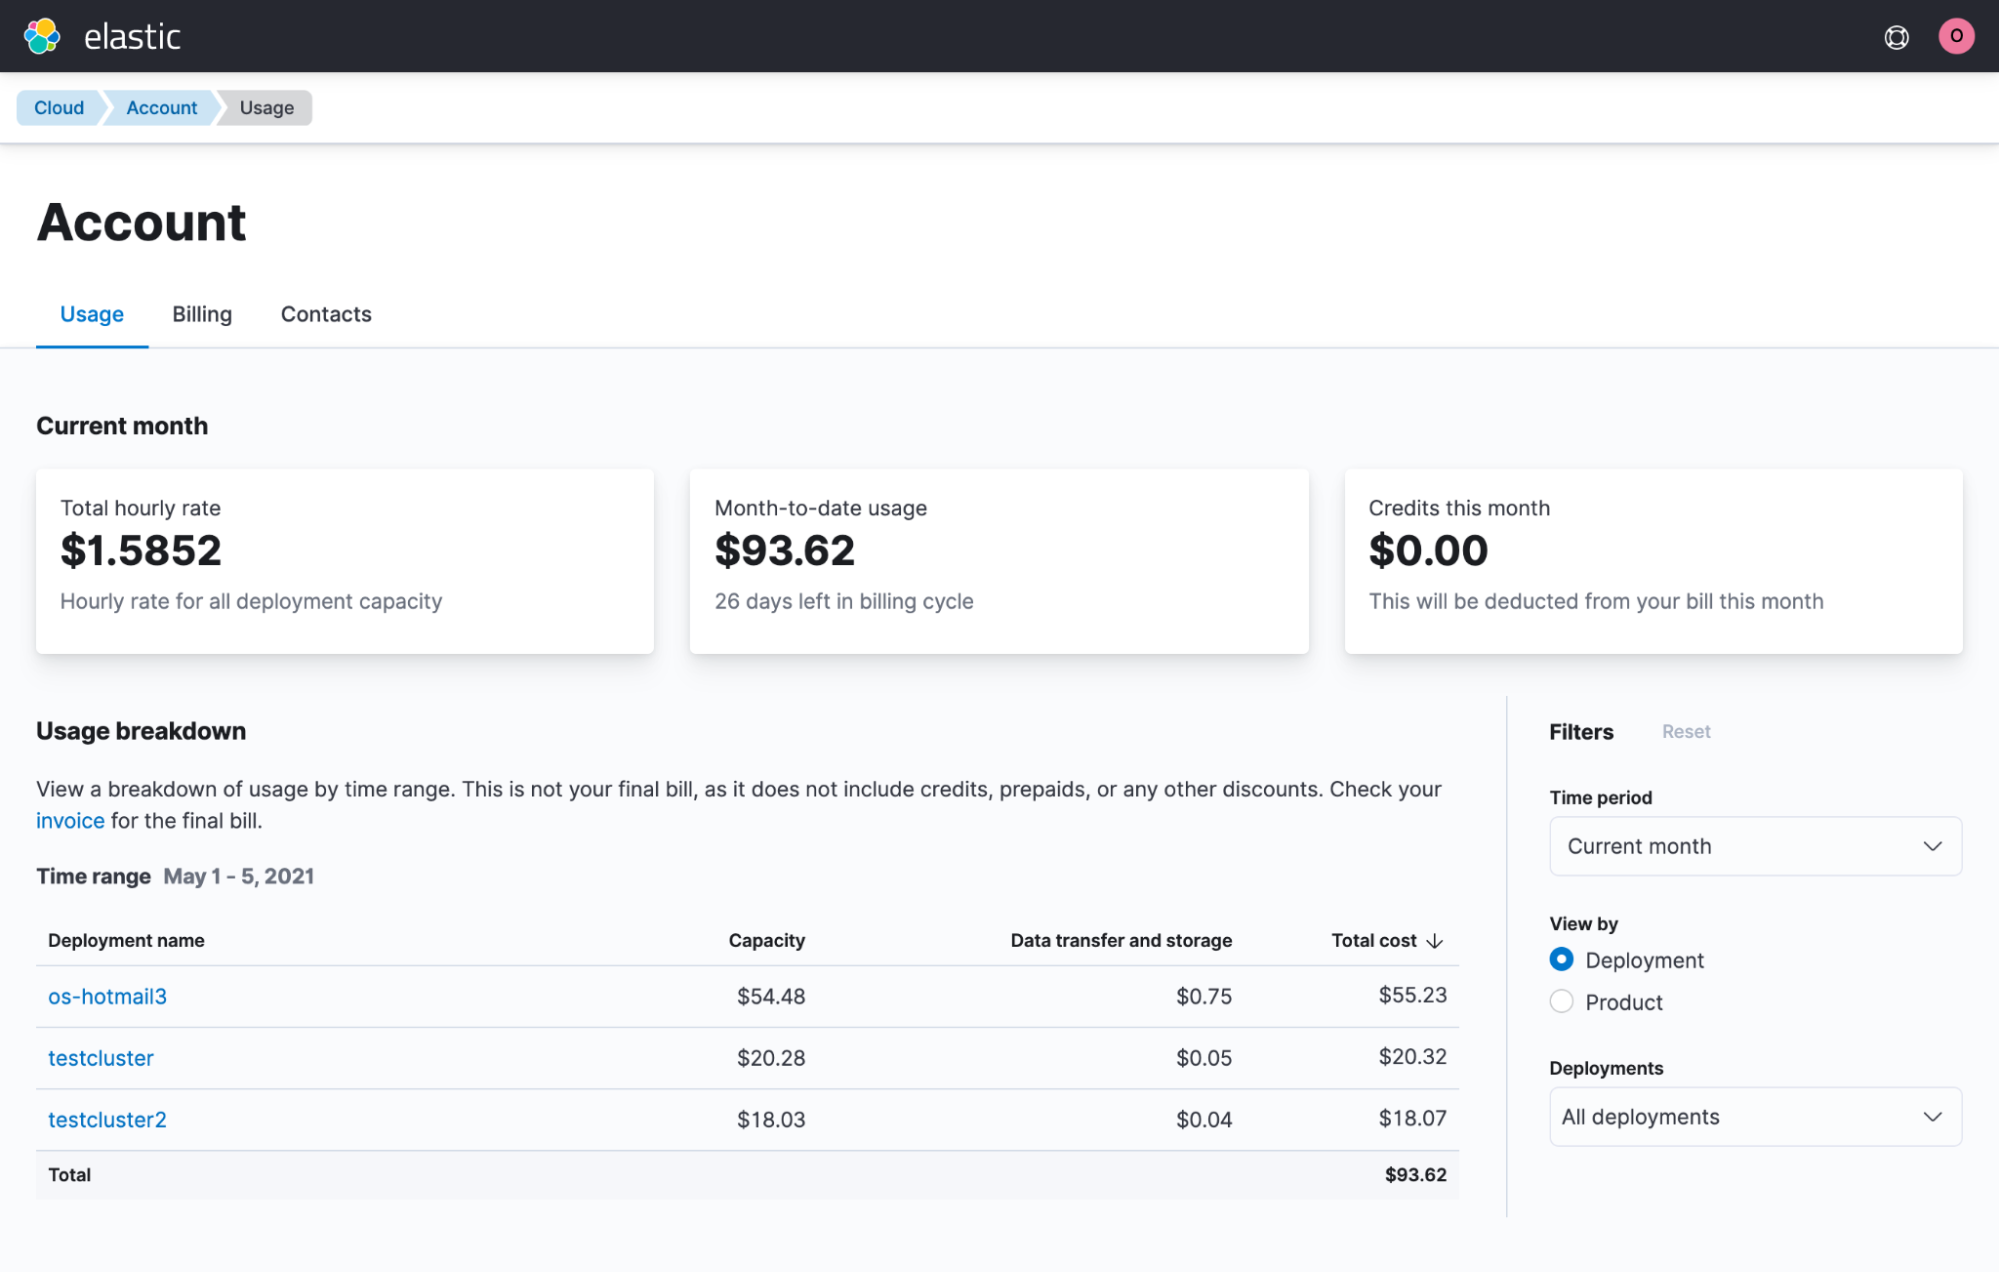
모든 Elastic 사용량은 통합 Microsoft 청구서에 라인 항목으로 기재되며 Azure 지출 약정에 누적됩니다. Elastic 비용 분석 페이지에서 리전별 및 배포별로 Elastic 사용 요금을 살펴볼 수 있습니다.
지원받는 방법
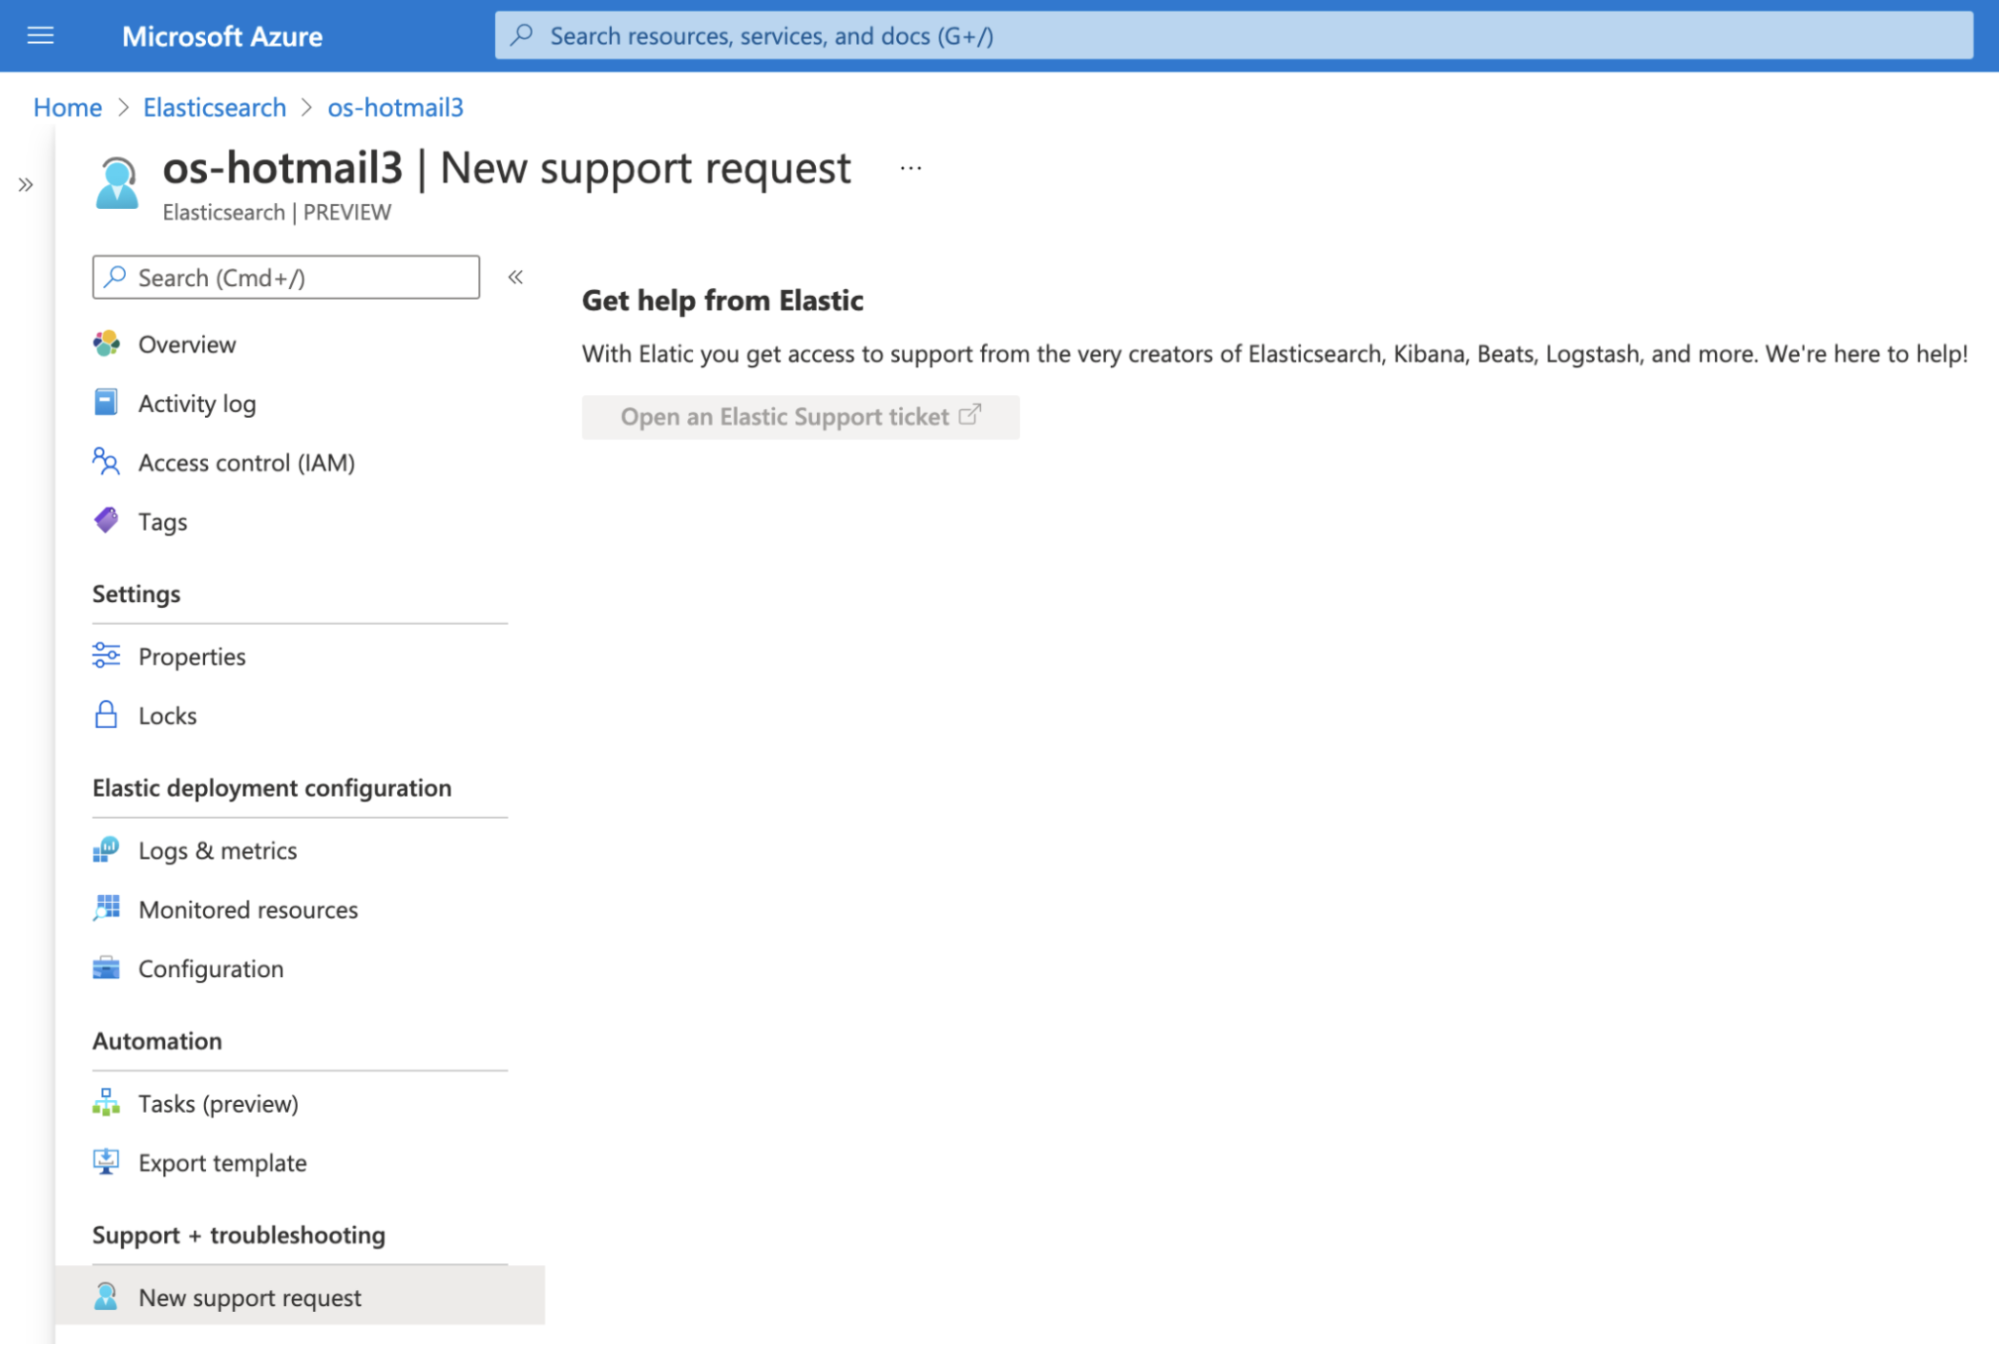
이 통합에 대한 지원은 Elastic에서 제공합니다. 저희가 도와드리겠습니다. 도움이 필요하시면 Azure 포털의 Elasticsearch 리소스 개요에서 New support request 를 클릭하여 문의해 주십시오. 그러면 Elastic Cloud 콘솔로 이동하여 Elastic 지원 팀에 전달되는 지원 사례를 생성할 수 있습니다.
사용해 보기
Azure에서 Elasticsearch 를 시작하는 방법을 살펴보고 기본 로그 및 메트릭 모니터링 기능을 설명하면서 이 흥미로운 통합에 대한 개요를 알아보았습니다. Azure 포털에서 배포하여 직접 사용해 보실 수 있습니다.
자세한 내용을 알아보려면 문서를 확인해 보십시오. 질문이나 의견이 있으십니까? azure-co-sell@elastic.co로 문의해 주시기 바랍니다.
Elastic Observability가 단 몇 분 만에 Microsoft Azure의 메트릭을 모니터링하는 방법 알아보기.
2021년 5월 25일 최초 게시, 2024년 2월 1일 업데이트.
이 게시물에서 설명된 모든 기능이나 성능의 출시와 일정은 Elastic의 단독 재량에 따라 결정됩니다. 현재 제공되지 않는 기능이나 성능은 예정된 시간에 출시되지 않을 수도 있으며 아예 제공되지 않을 수도 있습니다.
공유하기
- Share on Twitter
트위터에서 공유하기
- Share on LinkedIn
링크드인에서 공유하기
- Share on Facebook
페이스북에서 공유하기
- Share by Email
이메일로 공유하기
- Print this page
인쇄하기