Security, Observability, Search 및 AI
SIEM은 위협을 탐지하기 위해 데이터를 수집하고 저장합니다. Observability도 근본 원인을 식별하기 위해 동일한 작업을 수행합니다. 벡터 검색은 관련 구절을 검색합니다. 에이전트는 올바른 답변을 찾기 위해 데이터 전반을 검색합니다. 효율적이고 고성능인 하나의 검색 데이터베이스가 각 작업을 지원합니다.
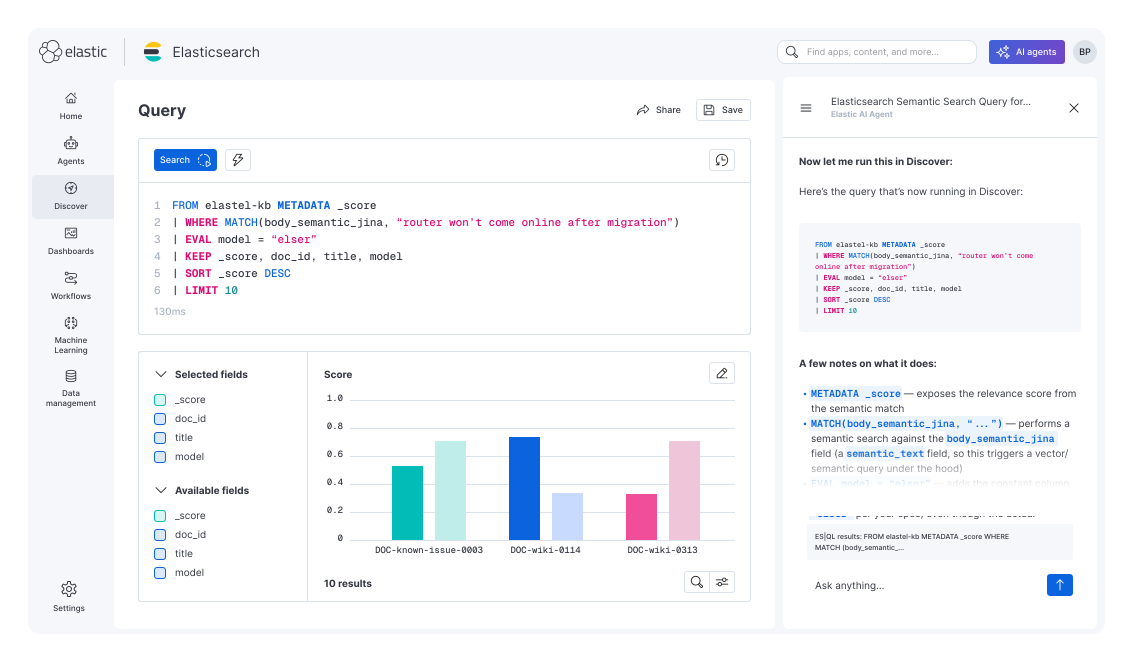
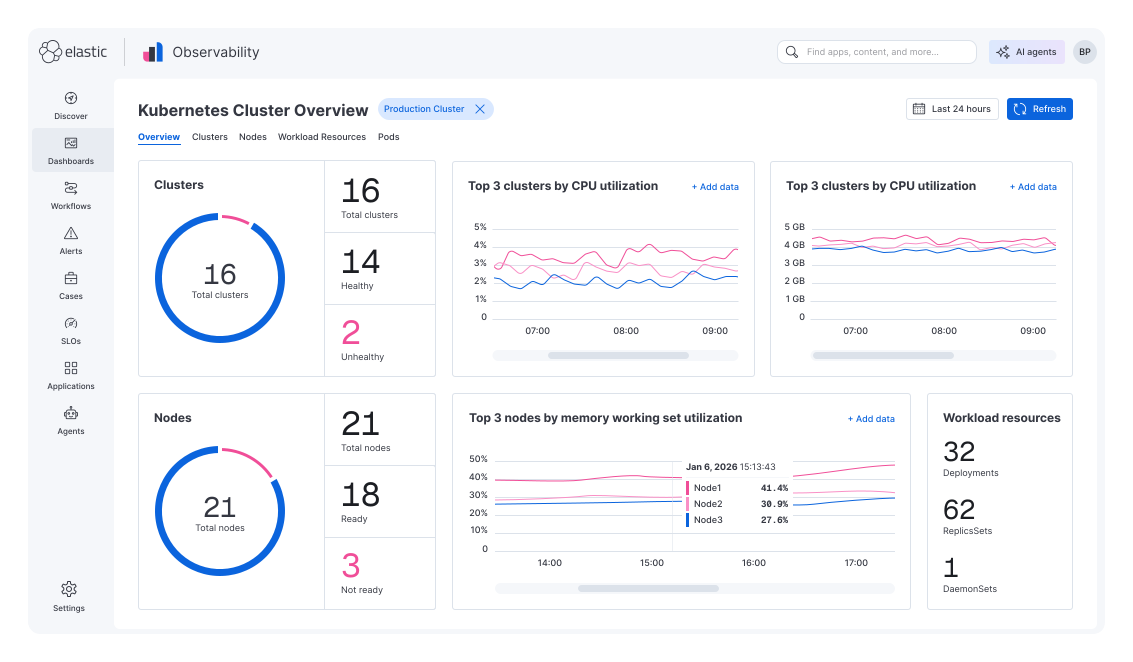
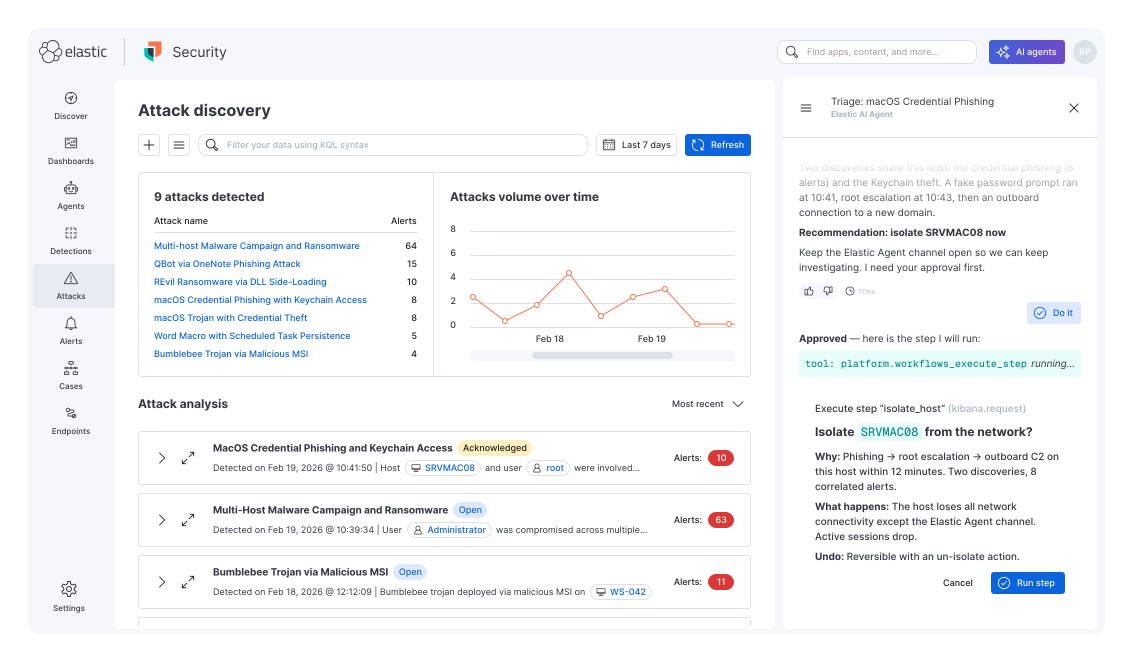
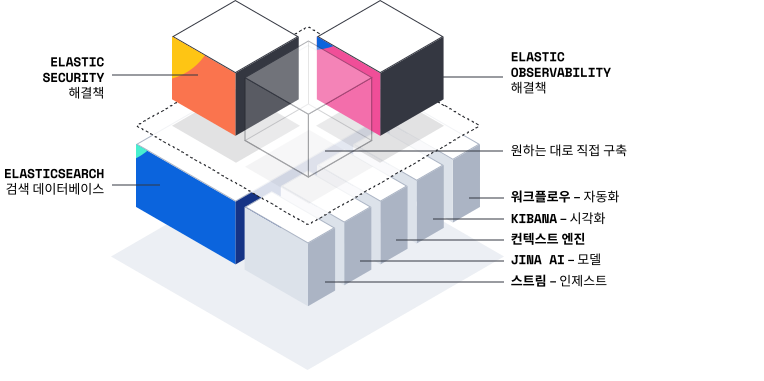
AI, 컨텍스트 엔지니어링 등을 위한 통합 데이터 플랫폼
수집 및 저장 공간부터 검색, 시각화, 에이전틱 오케스트레이션에 이르기까지, Elastic은 개발 팀이 대규모의 컨텍스트 기반 AI 애플리케이션을 더 빠르게 출시할 수 있도록 통합 데이터 플랫폼을 제공합니다. 별도의 도구 파이프라인을 조합하고 유지관리하는 대신, 청킹, 임베딩 모델, 하이브리드 검색, 재순위화 등 AI 데이터 스택 전반에서 동급 최고의 기능을 즉시 활용하세요. 클라우드, 온프레미스, 서버리스 등 조직에 필요한 모든 환경에서 Elastic 플랫폼을 실행할 수 있습니다.
- Prometheus 및 Mimir 대비 최대 30배 더 빠른 쿼리
- DB-Engines 기준 1위 검색 엔진
- BBQ를 통해 벡터 메모리 약 95% 절감
- OpenSearch보다 최대 8배 빠른 필터링된 벡터 검색
- Datadog의 절반 가격으로 완벽한 텔레메트리 데이터 보존
- Prometheus, Mimir 대비 최대 2.5배 뛰어난 저장 공간 효율
- Proficio는 자동화된 초기 분류를 통해 조사 시간을 34% 단축하고 100만 달러의 절감 효과를 실현할 것으로 예상했습니다
"더 우수하고, 더 저렴하고, 더 빠릅니다"
Fortune 100대 기업의 75%가 Elastic을 선택하는 이유
"Elastic은 메트릭, 이벤트, 로그 외에도, 애플리케이션 추적을 100% 캡처하는 기능, 수집되는 로그 필드를 60%까지 최소화하는 Elastic Common Schema의 확장 기능 등 단일 창에서 통합 가시성을 확보하려는 우리의 목표를 지원합니다."
"Elastic은 메트릭, 이벤트, 로그 외에도, 애플리케이션 추적을 100% 캡처하는 기능, 수집되는 로그 필드를 60%까지 최소화하는 Elastic Common Schema의 확장 기능 등 단일 창에서 통합 가시성을 확보하려는 우리의 목표를 지원합니다."
우수 엔지니어 조 코르크마르(Joe Korchmar)
60%
수집되는 로그 필드 60% 감소
100%
애플리케이션 추적 100% 캡처
Elastic에 대해 자세히 알아보기
Elastic이란 무엇인가요?
Elastic은 기술 기업입니다. Elastic은 Elastic Stack을 구축합니다. Elastic Stack은 Elasticsearch(분산형 검색 및 분석 엔진), Kibana(시각화 및 관리 UI), Logstash(서버 측 데이터 수집 파이프라인), Beats(경량 데이터 수집기), Elastic Agent(로그, 메트릭 및 보안 데이터를 위한 통합 에이전트)를 포함하는 제품군입니다. Elastic은 세 가지 솔루션인 Elasticsearch, Elastic Observability, Elastic Security를 제공하며, 모두 Elastic Cloud Serverless, Elastic Cloud Hosted 또는 자체 관리형 배포 방식으로 사용할 수 있습니다.
Elasticsearch란 무엇인가요?
Elasticsearch는 모든 형태의 데이터를 효율적으로 저장할 수 있는 분산형 RESTful 검색 및 분석 엔진이자 AI를 위한 검색 데이터베이스입니다. Elasticsearch는 Elastic Stack의 핵심 구성 요소이며 오픈 소스 검색 라이브러리인 Apache Lucene을 기반으로 구축되었습니다. Elasticsearch는 풀텍스트 검색, 벡터 검색, 하이브리드 검색 및 대규모 실시간 분석을 지원하며 RESTful HTTP API를 통해 대량의 정형 및 비정형 데이터를 저장, 인덱싱, 쿼리합니다.
Elastic과 Elasticsearch의 차이점은 무엇입니까?
Elastic은 회사이며 Elasticsearch는 Elastic이 개발하는 검색 및 분석 엔진입니다. Elastic Stack은 Elasticsearch, Elastic Security, Elastic Observability, Jina AI, Kibana, Streams, Elastic Context Engine, Elastic Workflows, Logstash, Beats 및 Elastic Agent 등 모든 Elastic 제품을 통칭하는 이름이며, 회사인 Elastic은 해당 스택의 개별 제품 그 이상입니다. 모든 Elastic Stack 제품은 Elastic Cloud Serverless, Elastic Cloud Hosted 또는 자체 인프라에서의 자체 관리 방식으로 배포할 수 있습니다.
AI를 위한 검색 데이터베이스란 무엇인가요?
Elasticsearch는 AI를 위한 검색 데이터베이스입니다. 문서, 벡터, 로그, 메트릭, 트레이스, 이미지, 지리 공간 정보 등 모든 형태의 데이터를 단일 엔진에 경제적으로 저장할 수 있습니다. 어디서나 데이터를 검색할 수 있습니다. 밀집 임베딩에 대한 벡터 검색, 자연어 처리를 사용하는 시맨틱 검색, 추론 시 검색된 문서를 기반으로 대규모 언어 모델(LLM) 출력을 뒷받침하는 Retrieval-Augmented Generation(RAG) 파이프라인을 지원합니다. 기존 데이터베이스가 행이나 키워드 일치 항목을 반환하는 반면, 검색 데이터베이스는 엔진에서 관련성, 재순위 지정, 토큰 예산을 처리하여 순위가 매겨지고 사전 조립된 컨텍스트를 제공합니다.
Elastic은 어떤 솔루션을 제공하나요?
Elastic은 세 가지 솔루션을 제공합니다: 엔터프라이즈 검색, 벡터 검색, 벡터 데이터베이스, RAG를 위한 Elasticsearch, 로그, 메트릭, 트레이스, APM을 위한 Elastic Observability, SIEM, 엔드포인트 보호, 기본 자동화를 위한 Elastic Security 입니다. Kibana는 모든 솔루션에서 공유되는 시각화 및 관리 UI이며, 데이터는 Elastic Agent, Beats 또는 Logstash를 통해 수집됩니다. 모든 솔루션은 Elastic Cloud Serverless, Elastic Cloud Hosted 및 자체 관리형에서 사용할 수 있습니다.
Elastic은 AI를 어떻게 활용하나요?
Elasticsearch는 밀집 벡터 임베딩에 대한 벡터 검색과 정확한 키워드 일치가 아닌 의미를 기준으로 결과를 검색하기 위해 자연어 처리를 사용하는 시맨틱 검색을 지원합니다. Elasticsearch는 BM25 키워드 검색과 벡터 검색을 리랭킹과 결합하여 하이브리드 검색을 지원합니다. Elasticsearch는 또한 추론 시점에 LLM에 근거 기반 컨텍스트를 제공하는 네이티브 Machine Learning 모델 추론과 Retrieval-Augmented Generation(RAG) 파이프라인을 지원합니다. 전반적으로 Elasticsearch는 AI 에이전트를 위한 검색 및 컨텍스트 계층 역할을 하며, 지속적으로 업데이트되는 데이터로 지식 기반 쿼리, 메모리 검색 및 도구 호출을 처리합니다.
Elastic은 다른 플랫폼과 어떤 점이 다른가요?
Elastic Stack은 하나의 플랫폼에서 Elasticsearch, Elastic Observability, Elastic Security를 통합합니다. 한 번 색인된 데이터는 인프라를 중복 구축하지 않고도 검색, 모니터링, 위협 탐지를 지원합니다. Elasticsearch는 AI를 위한 검색 데이터베이스로, 정형, 비정형, 벡터, 텔레메트리 등 모든 데이터 형태를 하나의 엔진에 저장하고, ES|QL 페더레이션을 통해 데이터 레이크, 웨어하우스, 블롭 저장소 전반의 데이터를 원위치에서 쿼리하며, 모델과 에이전트를 위해 순위가 매겨진 토큰 효율적인 컨텍스트를 검색합니다. Elasticsearch는 DB-Engines에서 검색 엔진 및 벡터 데이터베이스 부문 1위를 차지하고 있으며, OpenSearch보다 최대 8배 빠른 필터링된 벡터 검색을 제공합니다.
Elasticsearch는 오픈 소스인가요?
Elasticsearch는 이중 라이선스를 사용합니다. 소스 코드는 OSI 승인을 받은 오픈 소스 라이선스인 AGPL v3와 특정 상업적 사용을 제한하는 소스 공개 라이선스인 Elastic License 2.0에 따라 모두 릴리스됩니다. Elasticsearch는 Apache 2.0 라이선스가 적용된 오픈 소스 소프트웨어인 Apache Lucene을 기반으로 구축됩니다. 대부분의 개발자는 AGPL에 따라 Elasticsearch를 무료로 사용할 수 있으며, Elastic License 2.0은 AGPL에서 허용하는 사용 사례에 해당하지 않는 배포에 적용됩니다.
무료 체험판이 있나요?
Elastic Cloud는 신용카드 등록 없이 14일 무료 체험판을 제공합니다. 체험판에는 Elastic Cloud Serverless와 Elastic Cloud Hosted에 대한 액세스가 모두 포함되어 있어 두 관리형 배포 모델을 모두 평가해 보실 수 있습니다. 무료 체험판을 시작해 보세요.
Elastic을 어떻게 다운로드하나요?
Elastic Cloud는 Elastic Cloud Serverless 또는 Elastic Cloud Hosted로 제공되며 로컬 설치가 필요하지 않습니다. 개발자는 아무것도 다운로드하지 않고 elastic.co/cloud에서 관리형 클러스터를 프로비저닝합니다. 자체 관리형 및 온프레미스 배포의 경우 Elasticsearch, Kibana, Elastic Agent, Logstash 및 Beats를 각각 패키지, Docker 이미지 및 Kubernetes Helm 차트 형태로 Elastic 다운로드 페이지에서 사용할 수 있습니다. 모든 자체 관리형 제품은 Linux, macOS, Windows, Docker 및 Kubernetes를 지원합니다.