由安全用户构建,专为安全用户打造
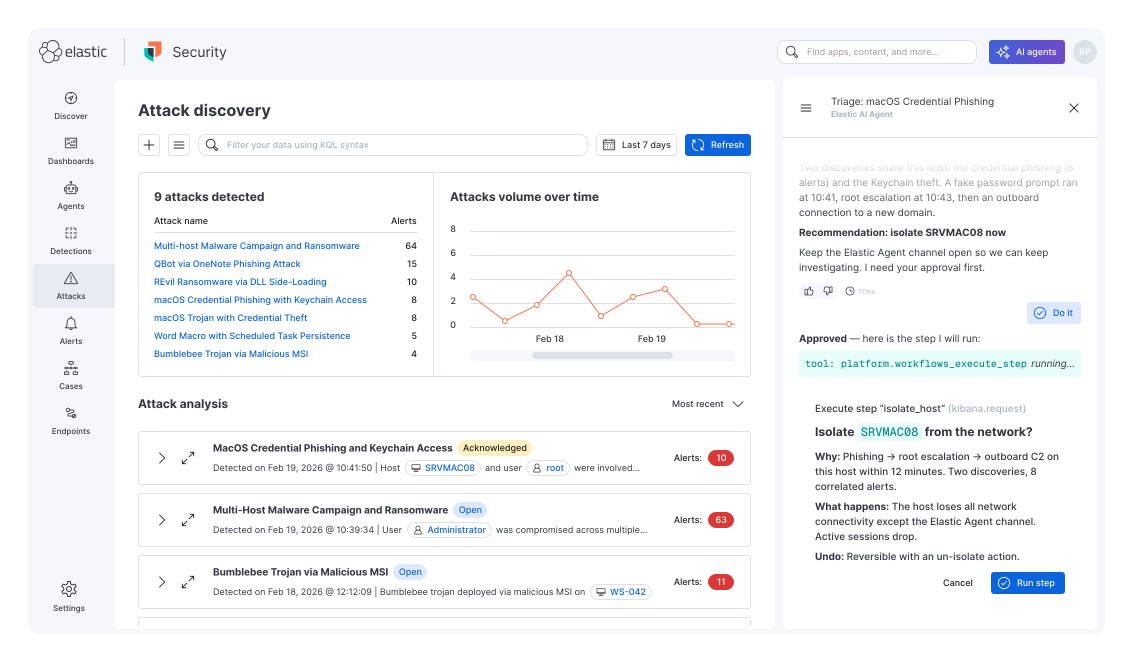
我们曾身处一线。我们处理过队列。我们追踪过各种告警。Elastic Security 正是我们曾经梦寐以求的智能体 SOC 平台。
工具碎片化是一场噩梦
当检测、调查和响应分散在不同工具中时,上下文会在工具切换中流失,宝贵时间也随之消耗。
一切都需要审计跟踪,尤其是智能体
在向审计人员、保险公司、投资者和高管解释发生了什么及其原因时,您需要能够展示其工作过程、推理透明且可编辑的 AI。
等待数据恢复绝非可行之选
安全事件发生时,您需要快速搜索数月甚至数年的数据,而不必先花数小时等待归档数据重新上线。
智能体带来了两个问题:数量和速度
为了抵御类似 Hugging Face 事件这样的 AI 驱动型威胁——在该事件中,响应团队面临超过 17,000 次攻击者操作,这些操作被归入超过 6,000 个集群——团队需要能够同时处理大量数据和高速执行的工具。
Elastic Security 包括的内容
一个集 SIEM、终端安全和原生自动化于一体的开放式智能体驱动安全运营平台。统一数据模型与单一查询语言,上下文不再因工具切换而丢失。
AI 驱动型 SIEM
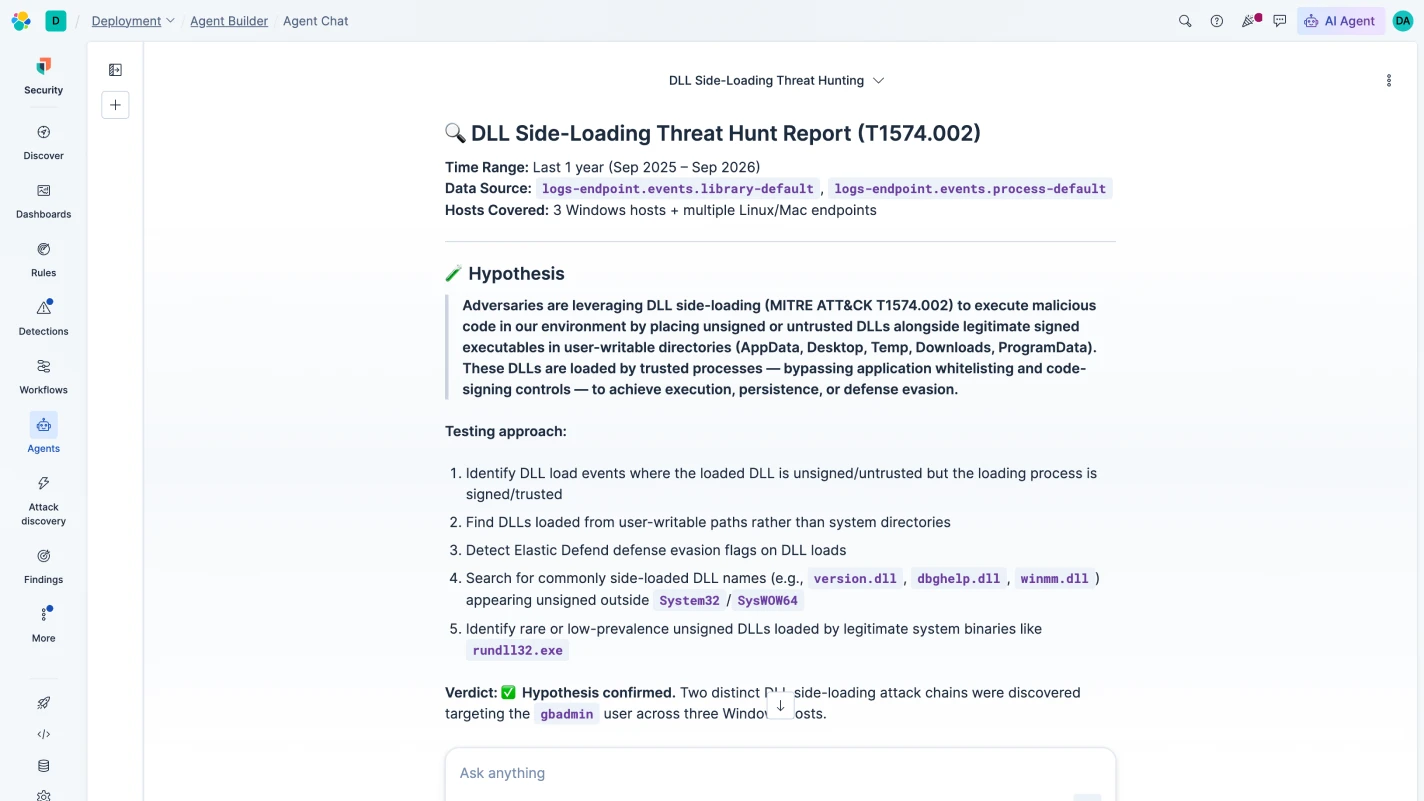
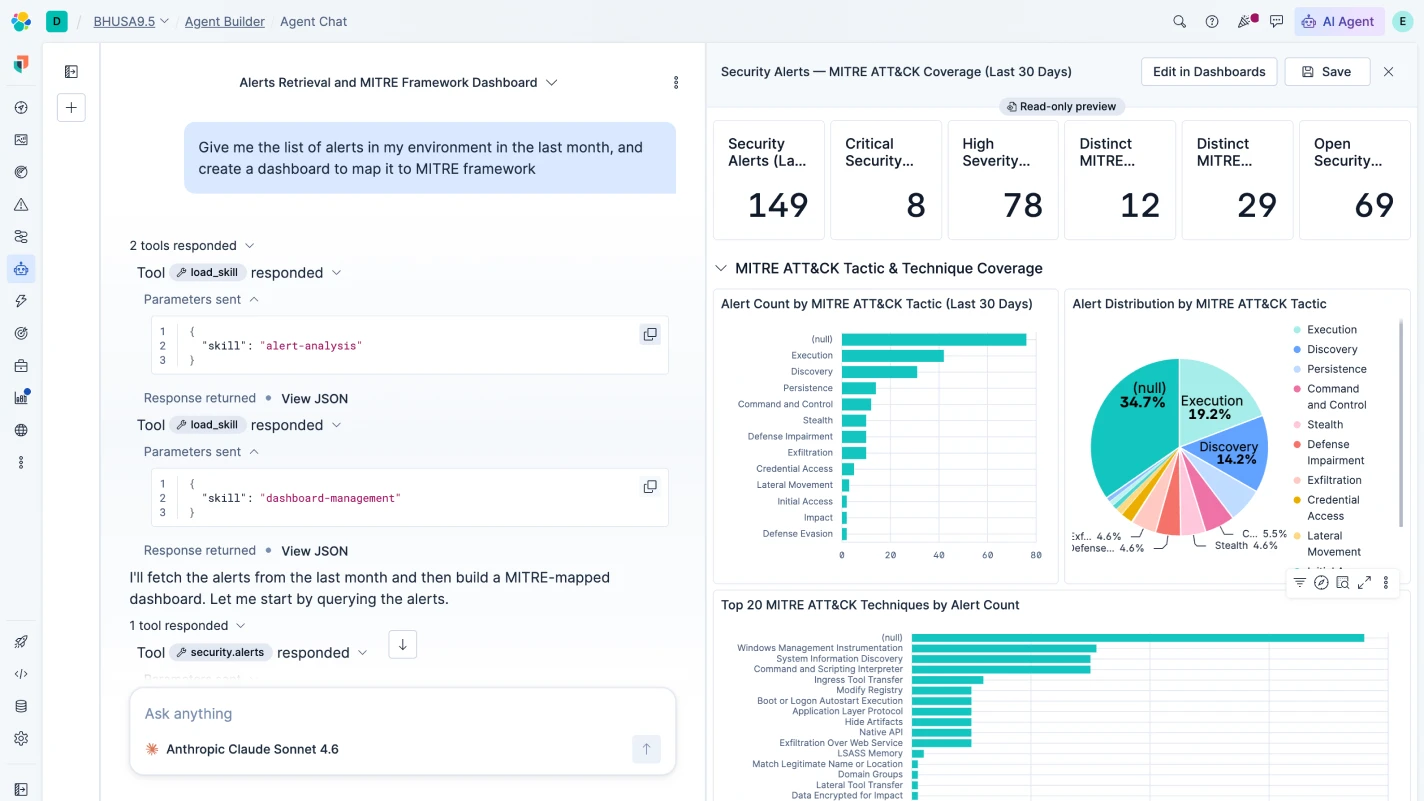
让我们追查告警、找出关联,并让您清晰了解我们究竟发现了什么。您可以在同一平台中获取完整上下文信息,开展调查并做出响应。
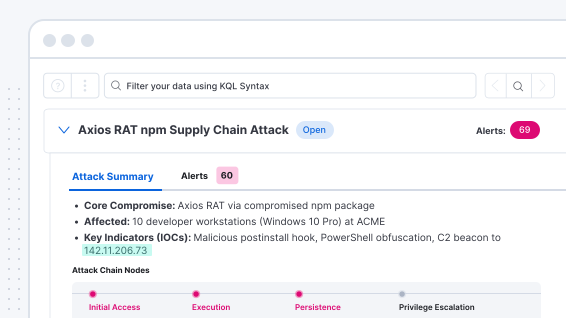
原生终端保护与响应
在终端阻止的每一个威胁,都是您的团队无需分类的告警。当有威胁漏过时,Elastic XDR 和智能体层会进行调查并呈现其调查结果,供您审批。
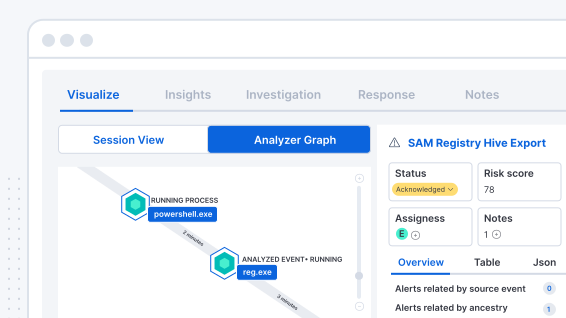
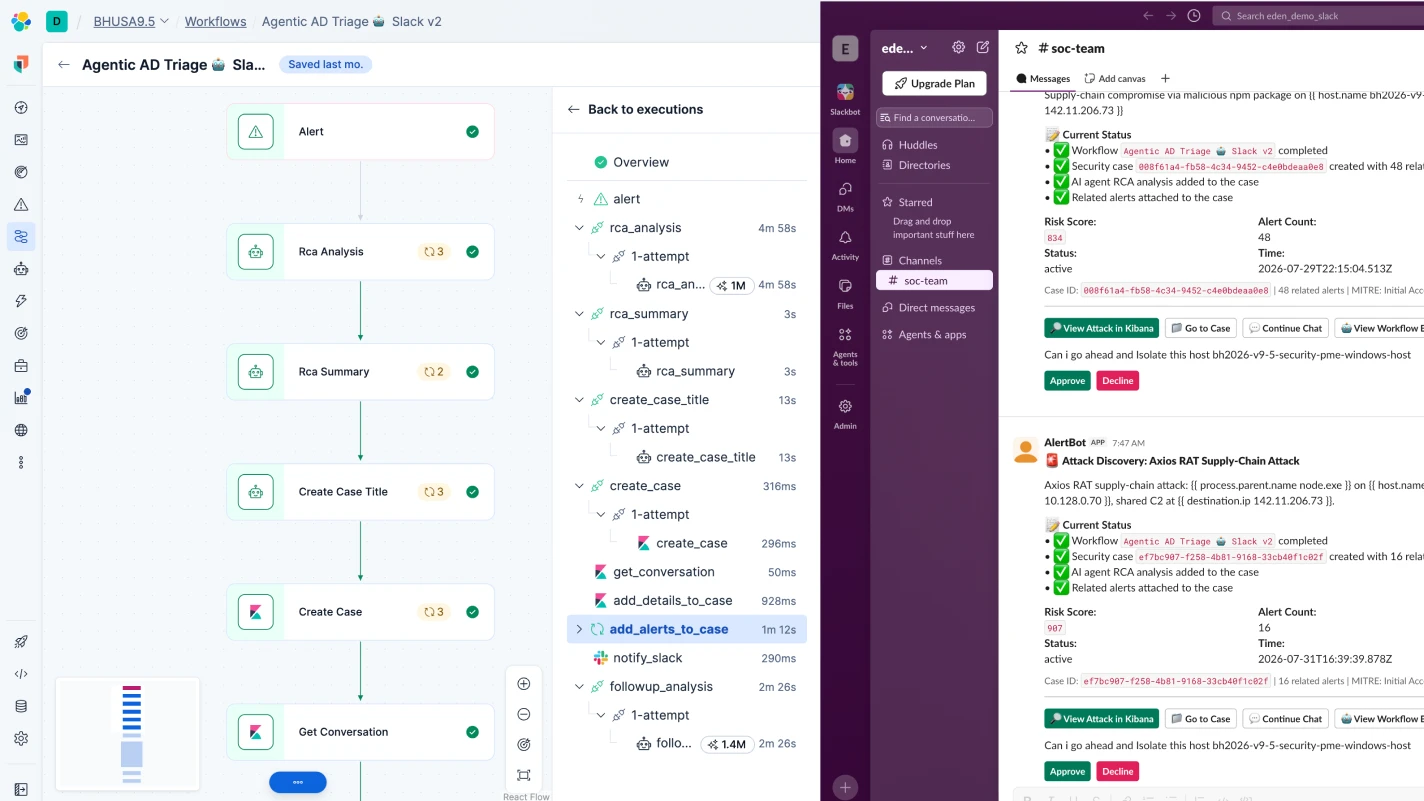
内置 SOAR 自动化
让自动化执行操作手册,以便您专注于需要您专业知识应对的威胁。当某个步骤需要判断时,工作流会调用智能体进行推理,并呈现调查结果供您批准。
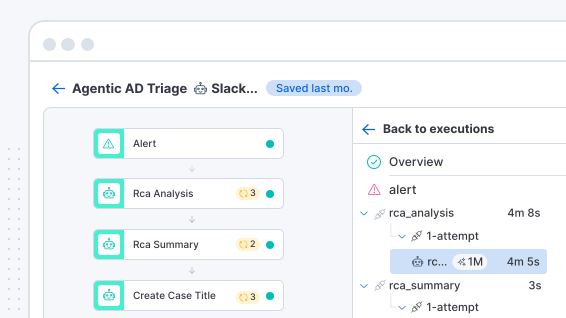
来自 Elastic Security Labs Threat Command 的威胁研究
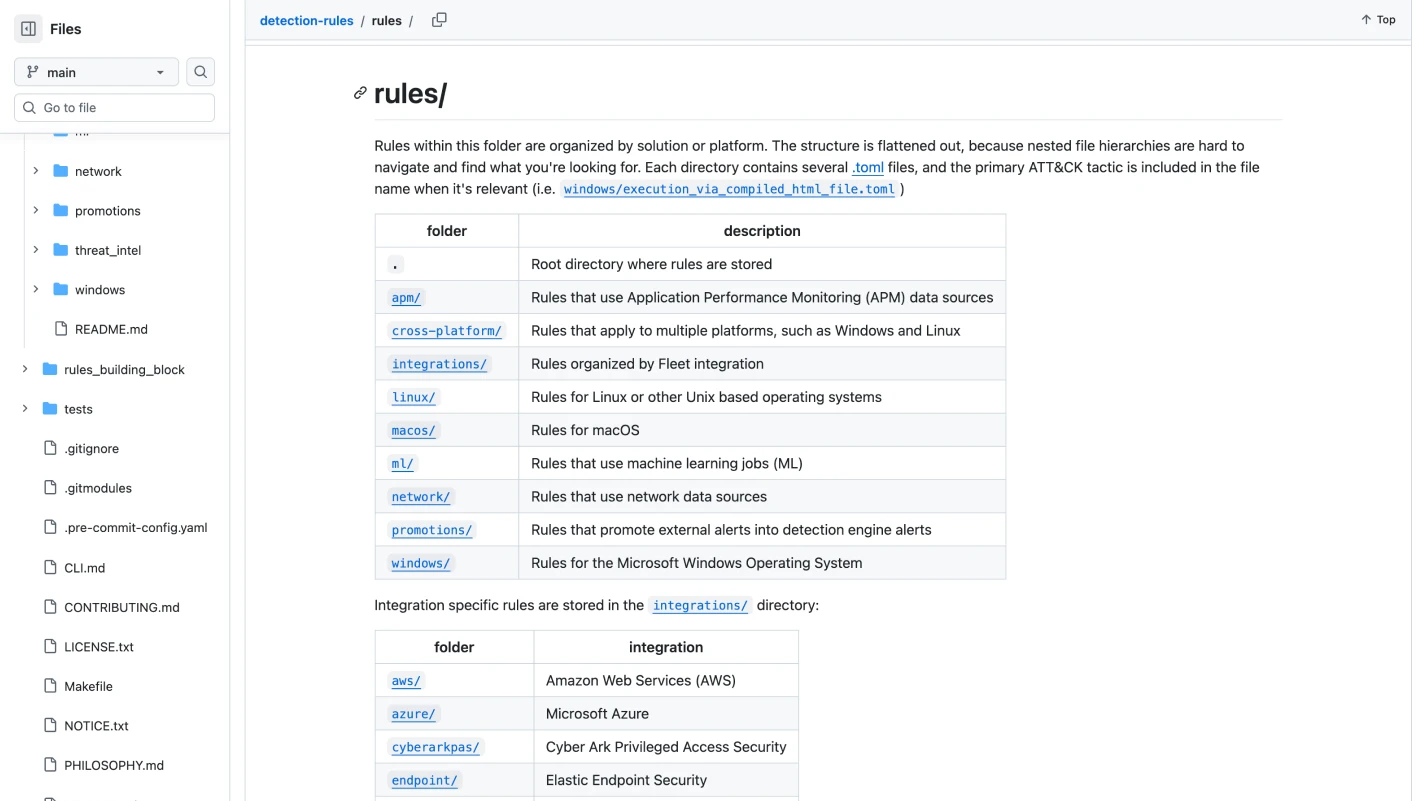
跟踪现实中活跃威胁的研究团队会编写您的检测规则。每条规则都会在 GitHub 上公开发布,因此您的团队可以阅读其逻辑、了解其触发原因,并在需要时进行修改。
Elastic Security 能为您提供什么
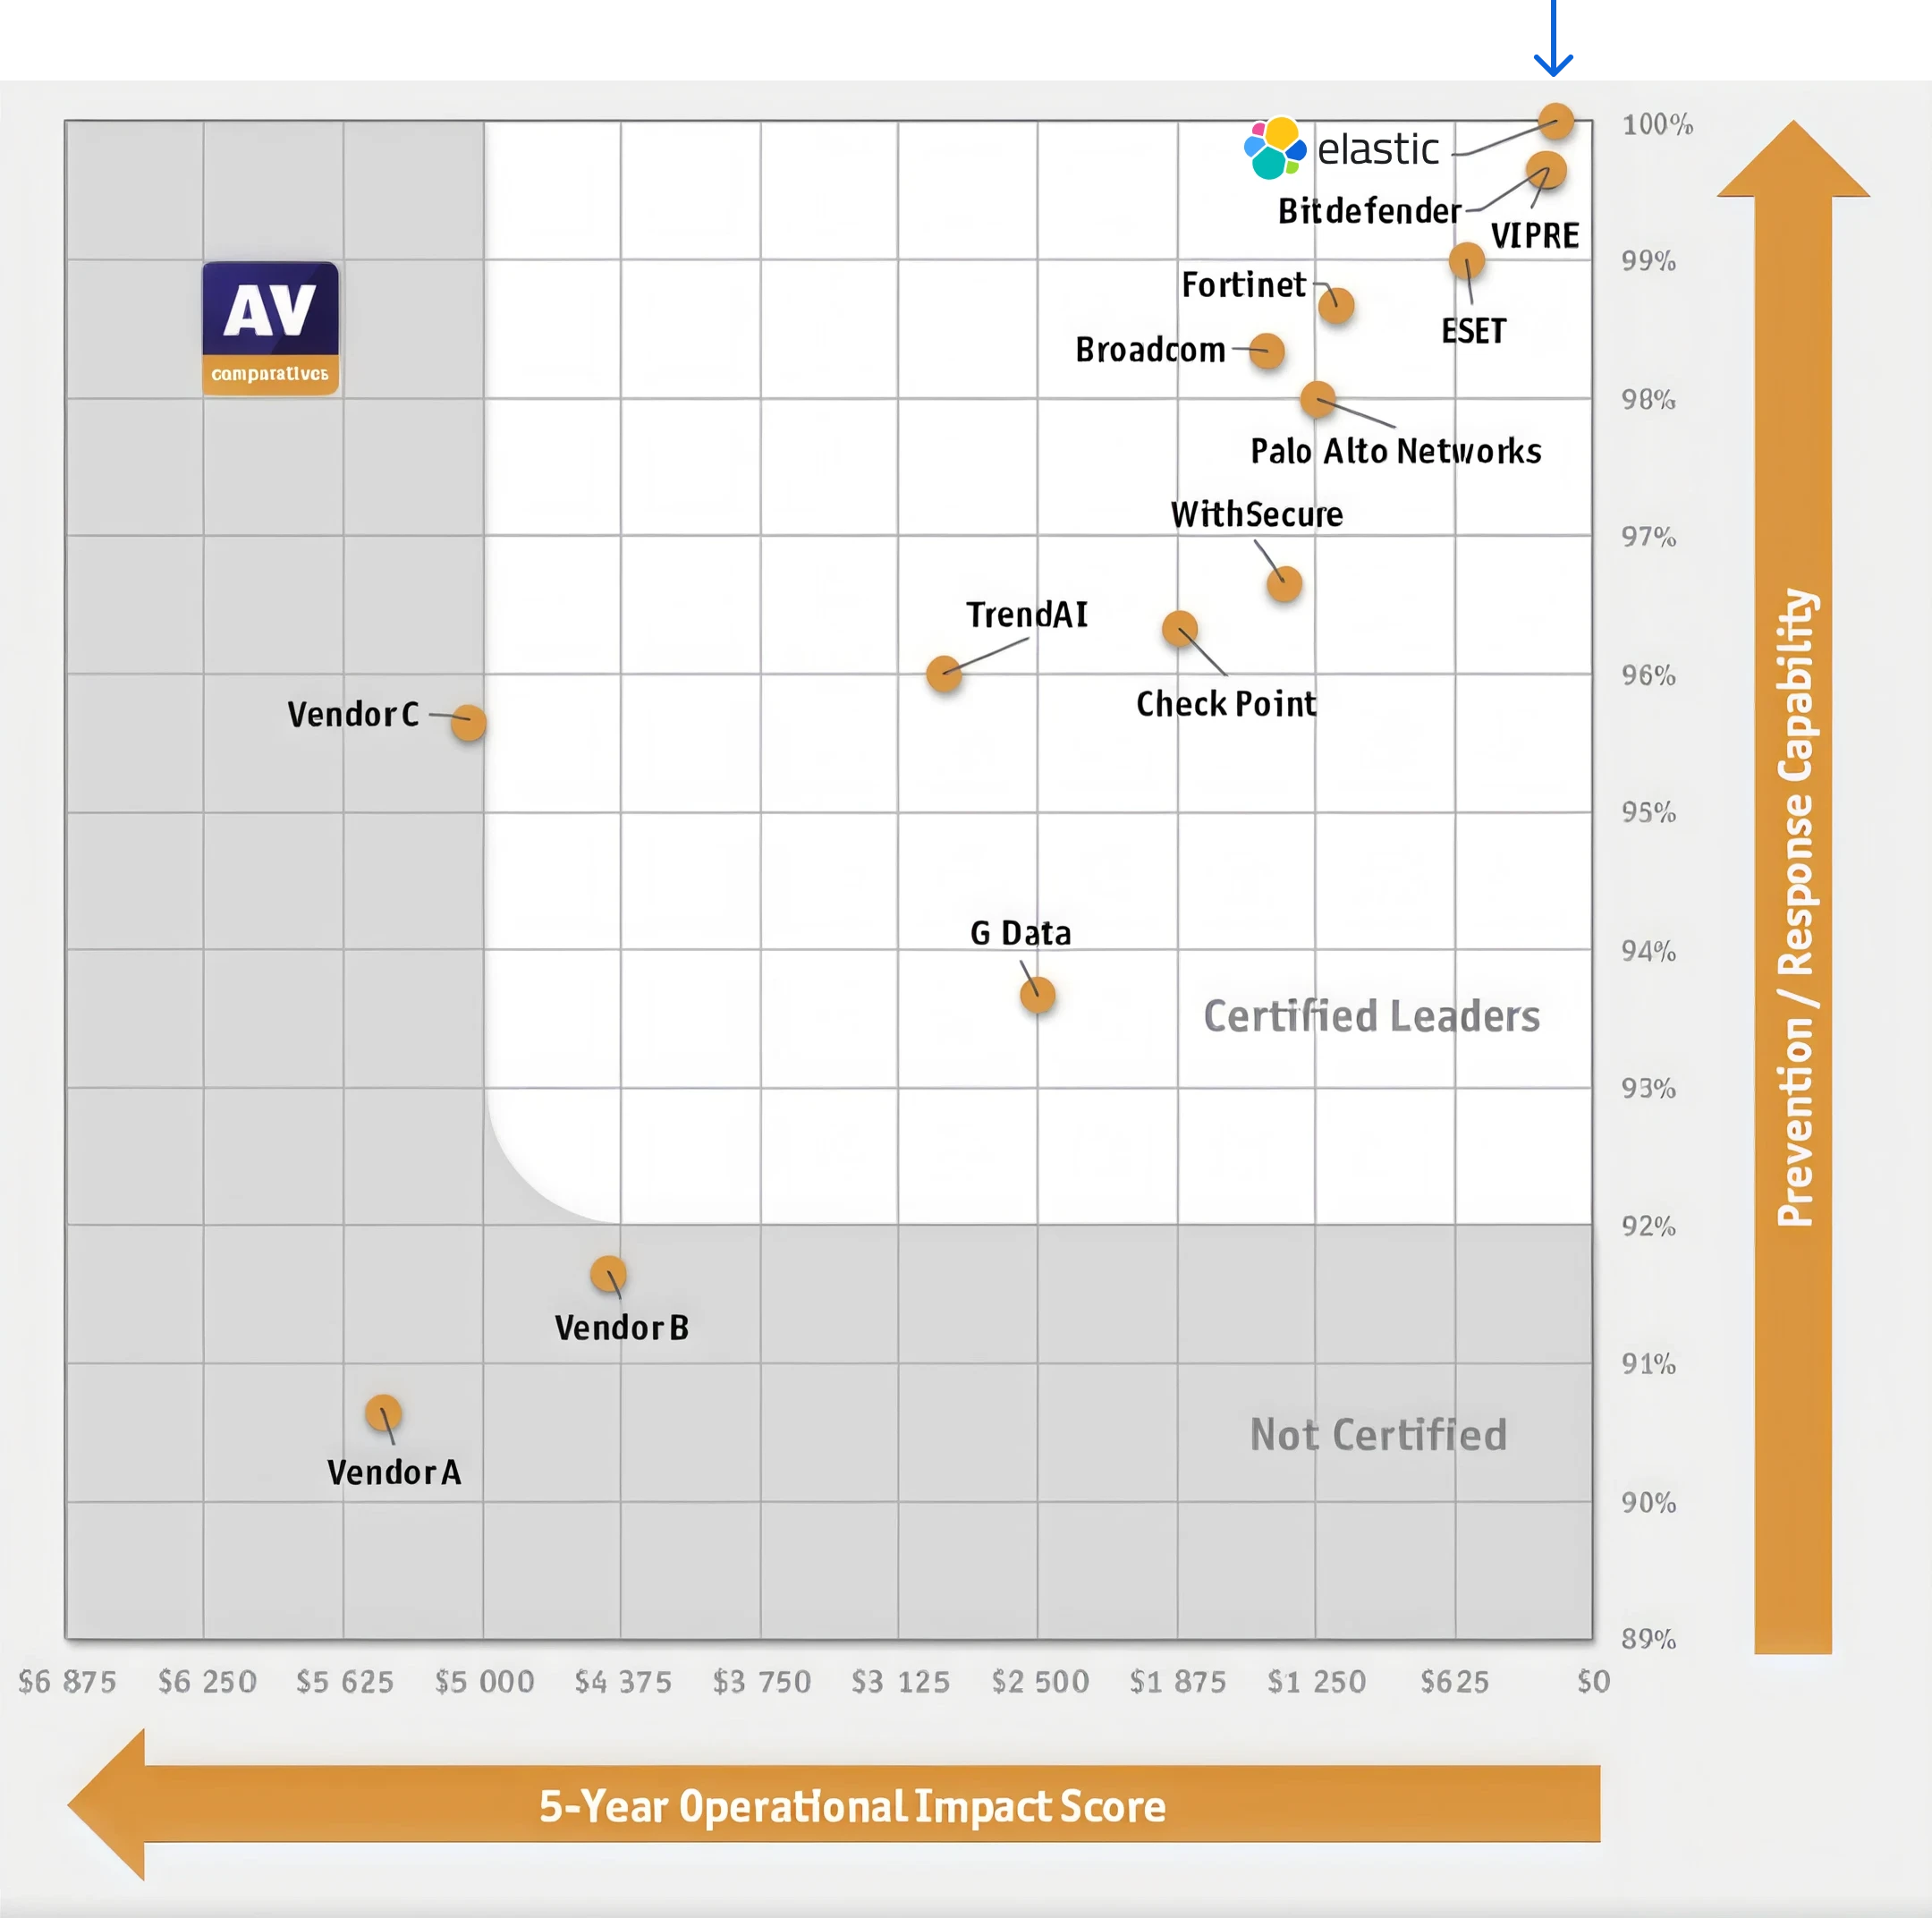
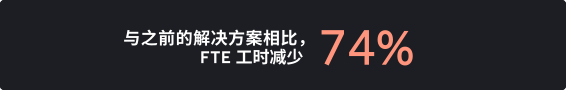
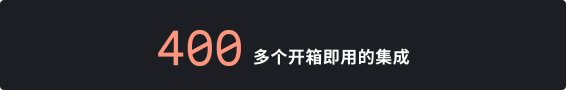
在 Elastic 上运行意味着可以减少在常规工作上花费的时间,在终端阻止更多威胁,并在连接集成后即可使用规范化数据。
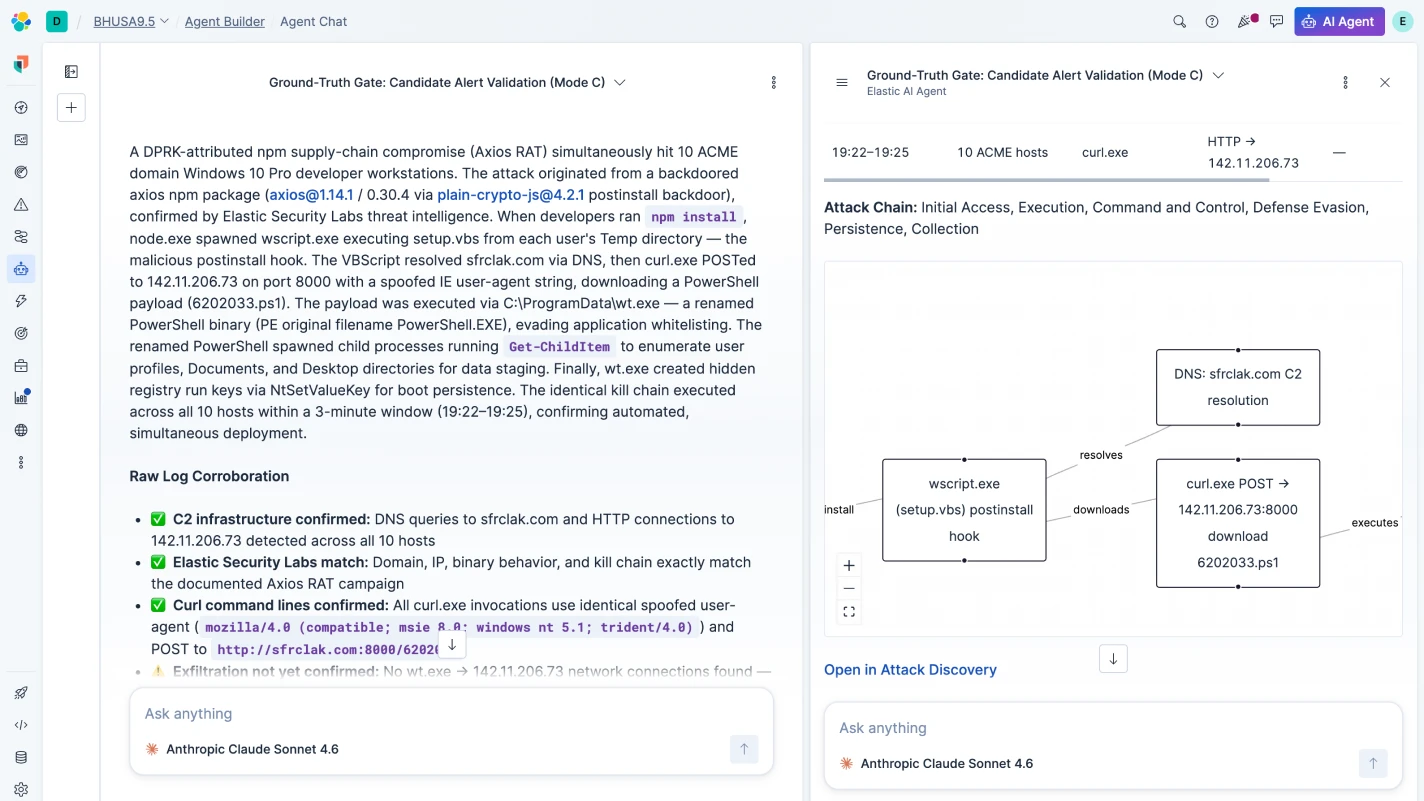
AI 智能体和自动化如何在 Elastic Security 中运作
Elastic 让您自行决定自动化哪些工作,并展示整个执行过程,使结果可信。您可以查看推理过程、核验结果,并保留完整记录。
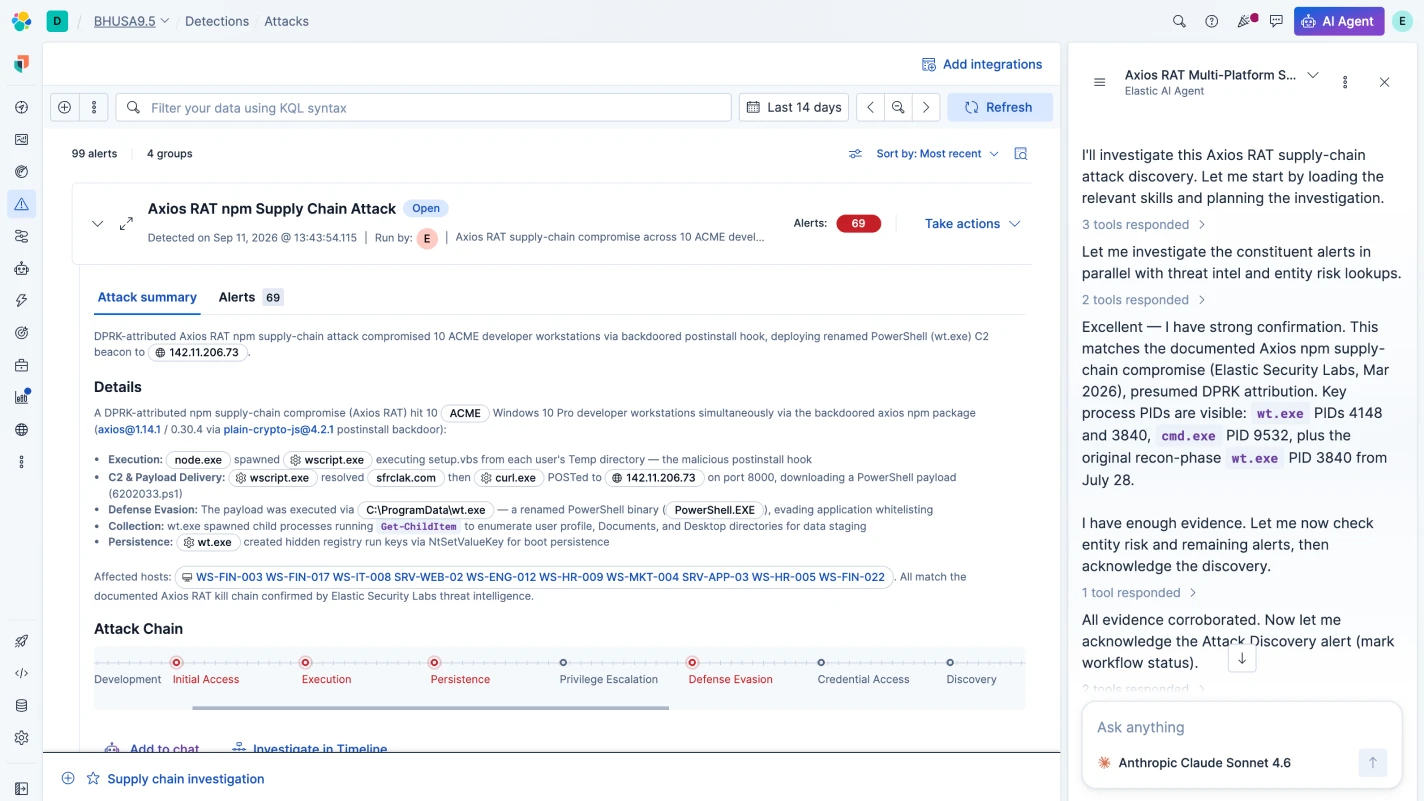
Attack Discovery 将告警关联为攻击链,并调查其背后的活动。您可以设置置信度阈值,并清楚了解智能体如何得出结论。
加入聊天,为我们的存储库做出贡献,甚至在线下与我们见面
与 Elastic Security 的全球社区建立联系。我们活跃在 Slack 和 GitHub 上,并在您附近举办聚会。
常见问题
什么是智能体驱动的安全运营平台?
Elastic 是开放式智能体驱动安全运营平台。智能体覆盖从摄取到响应的完整生命周期,并清楚展示整个执行过程。您可以按自己的节奏,将数据与自己选择的 LLM 结合使用,包括前沿模型或本地部署模型。Elastic Security 让您自行决定自动化哪些工作,并展示执行过程和推理依据,使结果可信。
智能体安全运营与传统 SOC 工具有何不同?
传统安全工具只呈现告警,然后等待分析师行动。智能体平台则会开展调查、关联整个环境中的信息,并推荐响应方案,同时展示每一步的完整推理过程。分析师只需审批真正重要的决策,无需疲于处理无关紧要的事项,从告警到结案的手动工作更少,解决速度更快。
Elastic Security 能否替代多个单点解决方案?
是的,如果您尚未完全准备好迁移,Elastic Security 拥有 400 多个预构建集成来支持您现有的工具集。该平台包含原生 SIEM、XDR 和自动化功能,因此可作为一个完整的智能体安全运营平台发挥作用。当您开始 SIEM 迁移时,Elastic 的自动迁移功能将大幅加快迁移检测规则和仪表板的速度。
Elastic Security 如何使用 AI?
Elastic Security 基于模型无关架构构建,使客户能够选择最符合其需求的模型,无论是 Elastic 托管 LLM、OpenAI、Anthropic、Gemini,还是本地部署的开源模型。此外,Elastic 会测试各种 LLM 在 Attack Discovery 等 AI 驱动功能中的性能,并将性能最佳的模型设为该功能的默认模型。此 LLM 评估测试可在我们的 Elastic Security 产品文档中查看。
更具体地说,Elastic 使用 Elastic 工作流进行编排,并使用 Jina AI 多模态模型来获得跨语言和非结构化数据的专有检索优势。
安全团队用于检测的 Elastic 平台与 AI 工程团队用于构建智能体、语义搜索和 AI 应用的平台相同。这种共享基础意味着 SOC 中的 AI 推理是基于真实数据上下文的,而不是在单独的层上运行。
Elastic Security 能否取代您当前使用的 SIEM 或 XDR?
Elastic Security 是一个开放平台吗?
是的。Elastic 在架构上开放,而不仅仅是在营销上宣称开放。它包含 1,300 多条发布在 GitHub 上的开放且可自定义检测规则,支持 ECS 和 OCSF 等社区标准,并全面公开 AI 的逻辑、来源和路径。这种“无黑盒”方法可确保防御者始终完全掌控自己的数据和规则。
Elastic Security 定价模式的运作方式?
Elastic Security 基于计算和存储定价,而非按终端计费。Elastic Defend 已包含在平台中,因此终端保护不是单独的收费项目。历史数据无需支付重新取回费用即可保持可搜索状态,因此覆盖决策不会受限于保持数据可访问的成本。如需了解针对您特定环境的定价详情,请联系我们的团队。
Elastic Security 能否在云、本地部署和气隙环境中运行?
是的。Elastic Security 可在云、本地、混合以及气隙环境中运行,无需将数据移动到供应商云。无论数据位于何处,您都可以从单一平台在整个环境中进行检测和响应。对于具有数据驻留或数据主权要求的公共部门组织、关键基础架构以及受监管行业,这种灵活性已内置于架构之中。