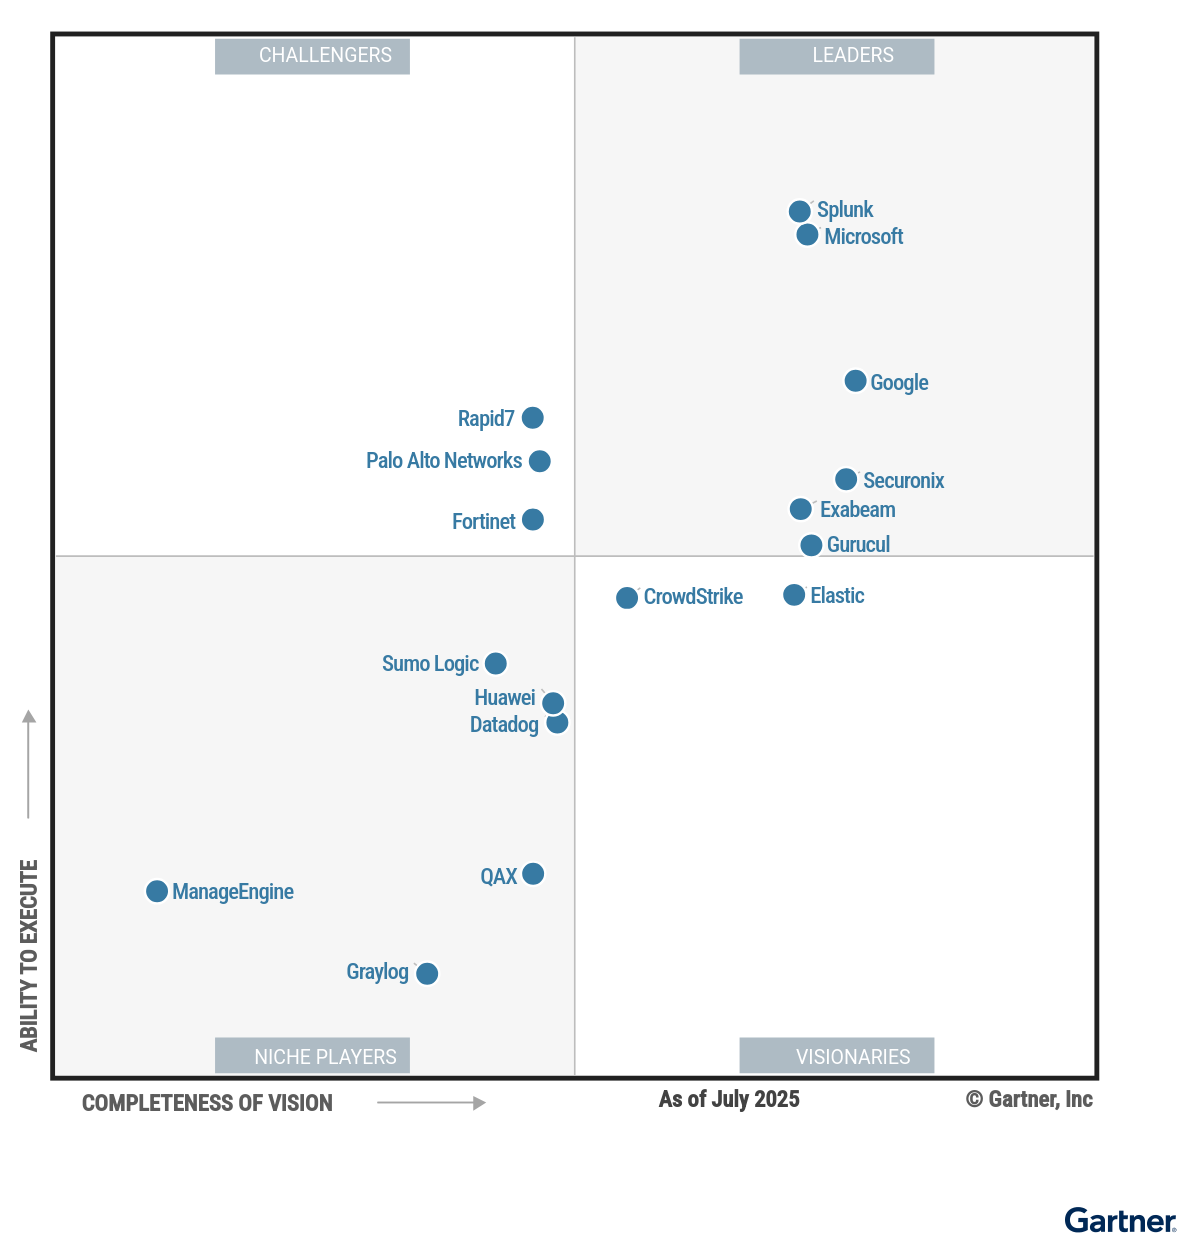
Elastic 在 2025 年 Gartner® 安全信息和事件管理 (SIEM) 魔力象限™中获评“远见者”

 Share on Twitter
在 Twitter 上分享

 Share on LinkedIn
在 LinkedIn 上分享

 Share on Facebook
在 Facebook 上分享

 Share by Email
通过邮件分享

 Print this page
打印
我们很自豪地宣布,Elastic 在 2025 年《Gartner® 安全信息与事件管理 (SIEM) 魔力象限™》中获评“远见者”!我们认为,这一认可是对我们创新方法的肯定,也印证了我们的信念:安全应当是开放、智能的,并能无缝融入业务运营之中。我们相信 Elastic 在这份报告中的强势地位,凸显了我们作为一家经过验证、具有前瞻性的安全供应商对客户的价值,能够凭借差异化功能快速适应安全行业不断变化的特性,切实解决客户的实际问题——真正的远见者。
攻击者每天都在变得更快、更隐蔽、更具适应性。与此同时,安全团队被要求用更少的资源来保护更复杂、更庞大的环境。在 Elastic,我们认为解决这种不平衡需要的不仅仅是添加另一个工具;它需要一个统一的、由 AI 驱动的愿景,重新定义组织检测、调查、响应并适应威胁环境的方式。
Elastic 的愿景:能够感知并适应的安全机制
长期以来,安全运营中心 (SOC) 一直饱受警报疲劳、工具孤岛和痛苦的迁移之苦。Elastic 利用基于企业知识的 AI 帮助分析师更有效地应对威胁并承担复杂的安全任务,从而简化运营并扩大分析师影响力的解决方案来应对这些结构性挑战:
智能体 AI 旨在为分析师提供支持:内置的智能体 AI 通过关联信号、推荐后续步骤并自动化常规任务来增强检测和响应能力,使分析师能减少事件拼接时间,将更多精力用于缓解风险和搜寻威胁。
- 内置对话式 AI:Elastic AI Assistant 使分析师能够使用自然语言提出复杂的安全问题,提供丰富且准确的结果,用于总结、解释并建议下一步操作。
- 在整个生态系统中进行统一检测和响应:Elastic 将检测范围扩展到您的 SIEM、XDR 和云安全,包括第三方解决方案,可帮助分析师关联 PB 级数据、追踪事件、在相关事件之间进行切换,并快速响应任何位置发现的威胁。
- 基于开源基础的透明度和控制力:所有 Elastic 检测规则均为开源,由 Elastic 管理,并由社区审核。分析师可以使用、检查和自定义检测规则,以更好地适应其环境。
- 开放且可扩展的平台:Elastic 是一款企业级产品,经过社区的验证和全球分析师的测试。SOC 团队可以摄取任何数据,构建自定义管道,并与现有安全工具集成。
- 增强现有投资:并非所有组织都能一次性完成迁移。Elastic AI SOC 引擎 (EASE) 将 AI 驱动的警报关联、分类和响应功能集成到现有的 SIEM 和 EDR 部署中,无需完全迁移。
旅程中的里程碑
这一前瞻性认可正值 Elastic Security 取得重大进展之际,一系列里程碑事件充分展现了我们使命的实践成果:
AI 创新为核心:EASE 的启动以及对攻击发现、AI 助手和自动迁移的新增强功能使客户能够在当今采用 AI 驱动的检测和调查,无论是通过增强现有部署还是对 SIEM 进行现代化改造。
通过 XDR 和 SIEM 扩展安全性:Elastic 将 XDR、终端和云检测与响应统一到 SIEM 中,从而在多个环境中提供统一的可见性和关联性,而无需在不同产品之间切换。
市场和客户验证:获得 FedRAMP High In Process 认证,在 AV-Comparatives 中获得 100/100 的满分成绩,并成功收购 Keep,这些都体现了我们支持监管最严格的行业并加速协作式、AI 驱动型运营创新的能力。
这些里程碑事件都反映了相同的信念:安全不能再被孤立起来。它必须统一、智能且能适应客户环境。
统一且适应性强的安全愿景
Elastic 的安全愿景很简单:将每个信号转化为上下文,将每个上下文转化为行动。通过将云端和本地数据(日志、端点和云状态)统一到单一的 Elastic 基础架构上,我们利用 AI 将点连接起来,形成清晰的攻击叙述,而不是警报噪音。内置自动化随后将见解转化为编排响应,通过透明且易于重复的响应操作缩小 MTTD 和 MTTR。而且,因为转型不应阻碍保护,我们的智能迁移能力会将规则和管道迁移,以便团队能够在不重写和承担彻底替换的风险的情况下实现现代化。
这些发展不仅代表产品进步;更定义了一种新的安全范式:
基于云端和本地部署的上下文、统一的 AI 驱动检测,将信号提升为攻击叙事
利用 AI 和自动化技术,通过可解释的分析和操作手册,实现果断响应,从而缩短调查和补救时间
智能迁移可加速现代化进程,将传统资产转化为现代资源,降低风险并缩短价值实现时间
集搜索、可观测性和安全性于一体的单个平台,在降低 TCO 的同时,增强可见性和治理能力
Elastic Security 基于开源的 Elasticsearch 平台构建,将 SIEM、XDR 以及云安全、搜索和可观测性整合在同一基础上。随着 AI 重塑攻击和防御方式,我们将持续创新,确保我们的客户始终领先一步。
长期以来,安全一直被锁在紧闭的大门之后:秘密、孤立,并受到政策的束缚,而对手却以机器般的速度进行调整。Elastic 采取了相反的做法:开放、透明、社区驱动。我们坚信,安全民主化能够使每个组织更加强大。正因如此,看到 Gartner 强调 AI 的力量最终将改变战场格局,才显得如此意义重大。我们相信,被评为魔力象限的远见者,反映了我们与客户一起重新构想安全运营中心 (SOC) 的历程,证明安全不必是缓慢或被动的。Elastic 以开源基础和 AI 为核心,正在帮助团队更快地检测威胁,充满信心地做出响应,并将安全、搜索和可观测性统一到一个所有人都可以访问的单一平台中。
Mike Nichols,Elastic Security 总经理
阅读完整报告
2025 年 Gartner® 安全信息和事件管理 (SIEM) 魔力象限魔力象限™现已发布。阅读报告。
探索 Elastic Security 帮助防御人员更快且无风险地更好地利用数据,实现更大成就。
Gartner 安全信息和事件管理 (SIEM) 魔力象限,Andrew Davies、Eric Ahlm、Angel Berrios、Darren Livingstone,2025 年 10 月 8 日。
GARTNER 是 Gartner, Inc. 和/或其附属公司在美国和国际上的注册商标和服务标志,MAGIC QUADRANT 是 Gartner, Inc. 和/或其附属公司的注册商标,经许可在此使用。保留所有权利。
Gartner 不为其研究出版物中描述的任何供应商、产品或服务提供担保,也不建议技术用户只选择评级最高或具有其他名号的供应商。Gartner 研究出版物包含 Gartner 研究组织的观点,这些观点不应被解释为事实陈述。Gartner 不对本研究提供任何明示或暗示的保证,包括对适销性或特定用途适用性的任何保证。
本文中描述的任何功能或功能性的发布和时间均由 Elastic 自行决定。当前尚未发布的任何功能或功能性可能无法按时提供或根本无法提供。
这张图片由 Gartner Inc. 发布,截取自一篇较长的研究文档,应在整个文档的上下文中进行评估。可向 Elastic 索取 Gartner 的这份报告。
--
本文中描述的任何功能或功能性的发布和时间均由 Elastic 自行决定。当前尚未发布的任何功能或功能性可能无法按时提供或根本无法提供。
在本博文中,我们可能使用或提到了第三方生成式 AI 工具,这些工具由其各自所有者拥有和运营。Elastic 对第三方工具没有任何控制权,对其内容、操作或使用不承担任何责任或义务,对您使用此类工具可能造成的任何损失或损害也不承担任何责任或义务。请谨慎使用 AI 工具处理个人、敏感或机密信息。您提交的任何数据都可能用于 AI 训练或其他目的。Elastic 不保证您所提供信息的安全性或保密性。在使用任何生成式 AI 工具之前,您都应自行熟悉其隐私惯例和使用条款。
Elastic、Elasticsearch 及相关标志是 Elasticsearch B.V. 在美国及其他国家/地区的商标、徽标或注册商标。所有其他公司和产品名称均为其相应所有者的商标、徽标或注册商标。
分享
- Share on Twitter
在 Twitter 上分享
- Share on LinkedIn
在 LinkedIn 上分享
- Share on Facebook
在 Facebook 上分享
- Share by Email
通过邮件分享
- Print this page
打印