Plataforma abierta y agéntica para operaciones de seguridad
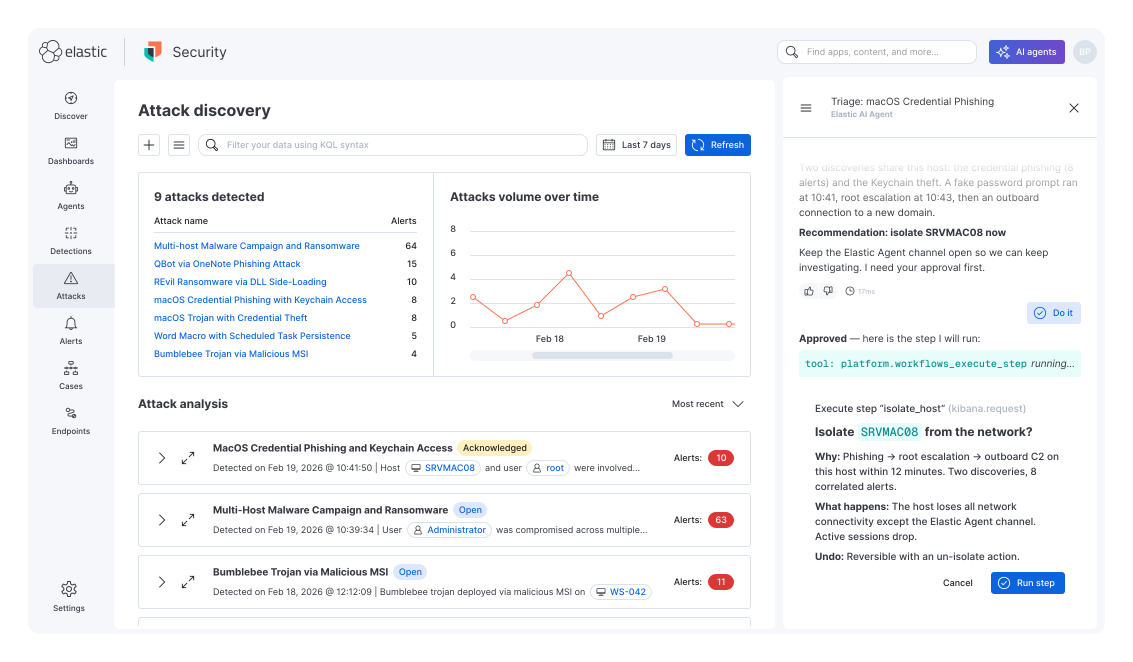
Elastic Security es la plataforma abierta y agéntica para operaciones de seguridad. Los agentes trabajan en todo el ciclo de vida, desde la ingesta hasta la respuesta, y te muestran con exactitud cómo llegaron ahí. Tú decides qué automatizar con el modelo de tu elección, a tu ritmo.
Creado por usuarios de seguridad, para usuarios de seguridad
Estuvimos en tu lugar. Trabajamos en la fila de incidencias. Hemos dado seguimiento a las alertas. Elastic Security es la plataforma agéntica para el SOC que nos habría gustado tener.
La fragmentación de herramientas es una pesadilla
Cuando la detección, la investigación y la respuesta están dispersas en distintas herramientas, el contexto se pierde entre ellas y pierdes tiempo valioso.
Todo requiere un registro de auditoría, especialmente los agentes
Cuando se trata de explicar qué sucede y por qué a auditores, aseguradoras, inversionistas y ejecutivos, necesitas una AI que muestre su trabajo, con un razonamiento transparente y editable.
Esperar a que los datos se rehidraten no puede ser una opción
Durante un incidente, necesitas buscar rápidamente en datos de meses o años. No puedes permitirte esperar horas a que los datos archivados vuelvan a estar disponibles para poder consultarlos.
Los agentes presentan dos problemas: volumen y velocidad
Para defenderse de las amenazas impulsadas por AI, como el incidente de Hugging Face, donde los equipos de respuesta se enfrentaron a más de 17 000 acciones de atacantes agrupadas en más de 6000 grupos, los equipos necesitan herramientas que puedan gestionar tanto el volumen como la velocidad.
Qué incluye Elastic Security
Una plataforma abierta y agéntica para operaciones de seguridad que ofrece SIEM, seguridad de endpoint y automatización nativa. Un modelo de datos unificado, un lenguaje de búsqueda, cero pérdida de contexto entre herramientas.
AlertZero, la capa agéntica de Elastic Security, llegará pronto
Tenemos muchas ganas de compartir lo que estuvimos desarrollando. AlertZero significa que se responde a cada alerta y que cada decisión es tuya. Los agentes de clasificación, investigación y búsqueda proponen acciones respaldadas por evidencia.
SIEM impulsado por IA
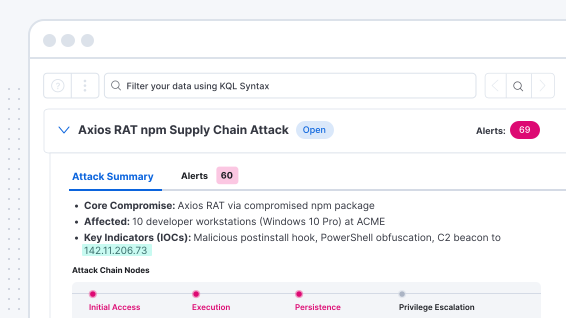
Permítenos rastrear las alertas, encontrar las correlaciones y mostrarte exactamente lo que encontramos. Obtendrás el contexto completo para investigar y responder, todo en la misma plataforma.
Protección y respuesta nativas de endpoint
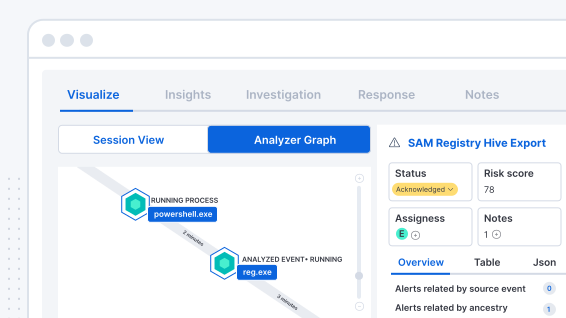
Cada amenaza detenida en el endpoint es una alerta que tu equipo nunca tiene que priorizar. Cuando algo se escapa, Elastic XDR y la capa agéntica investigan y presentan sus hallazgos para tu aprobación.
Automatización de SOAR integrada
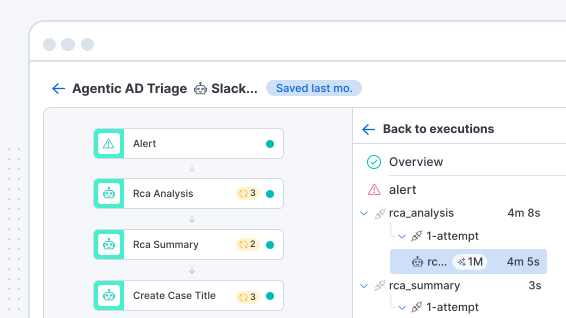
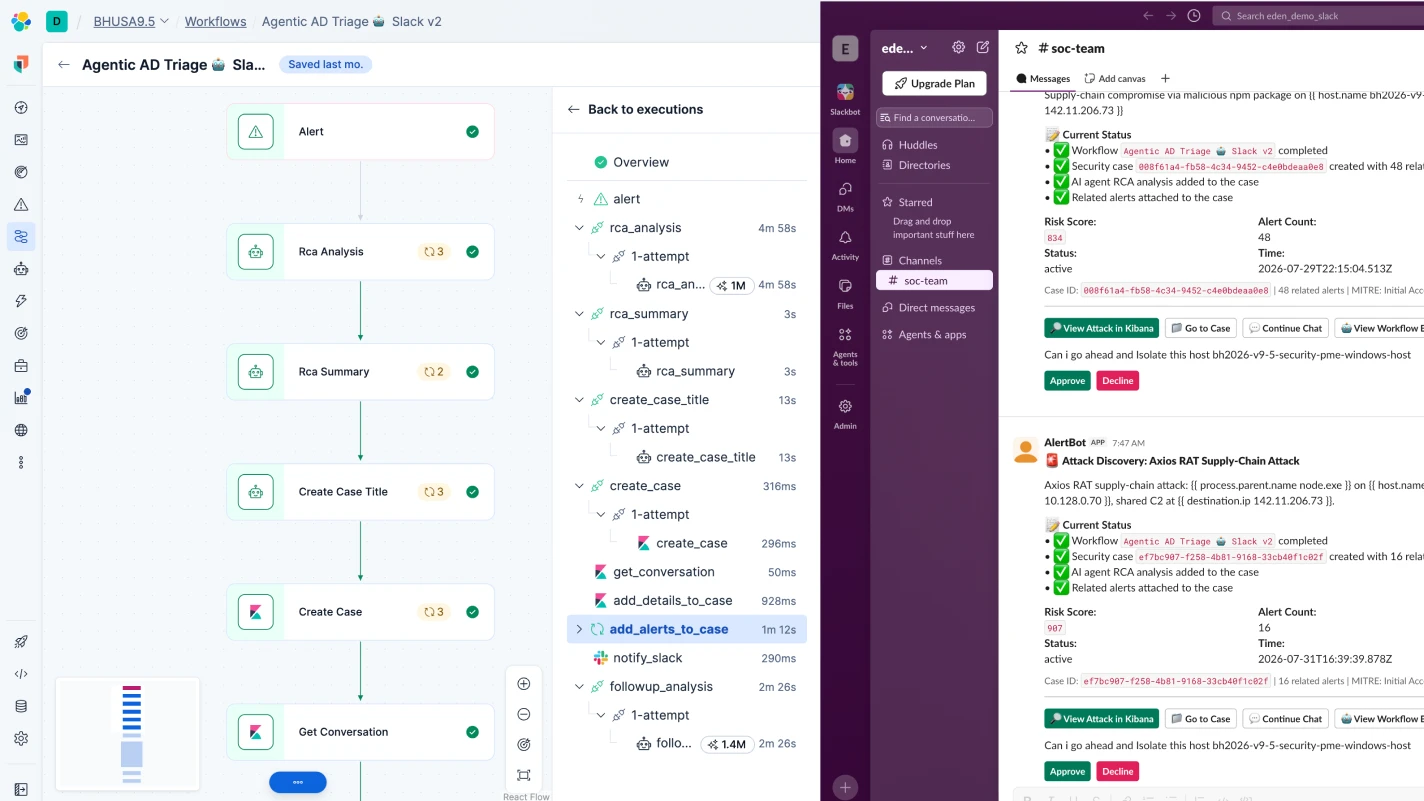
Deja que la automatización ejecute el playbook para que puedas centrarte en las amenazas que requieren tu experiencia. Cuando un paso requiere criterio, el flujo de trabajo recurre a un agente para que analice la situación y te presenta sus conclusiones para que las apruebes.
Investigación de amenazas de Elastic Security Labs Threat Command
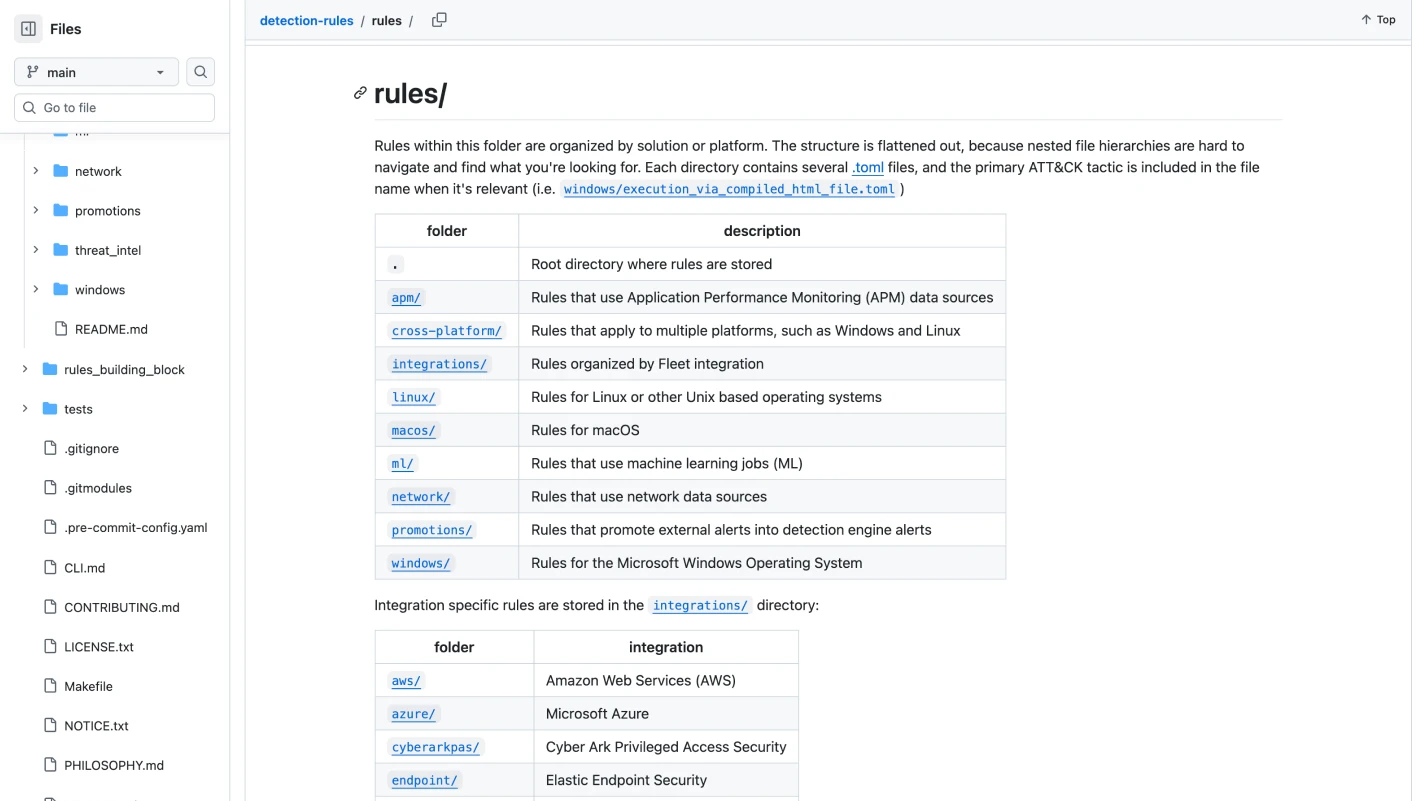
El equipo de investigación que rastrea las amenazas activas en el entorno real escribe tus reglas de detección. Cada regla se publica abiertamente en GitHub para que tu equipo pueda leer la lógica, entender por qué se activa y modificarla si es necesario.
Lo que obtienes con Elastic Security
Ejecutar en Elastic significa dedicar menos tiempo al trabajo rutinario, detener más amenazas en el endpoint y trabajar con datos normalizados en el momento en que conectas una integración.
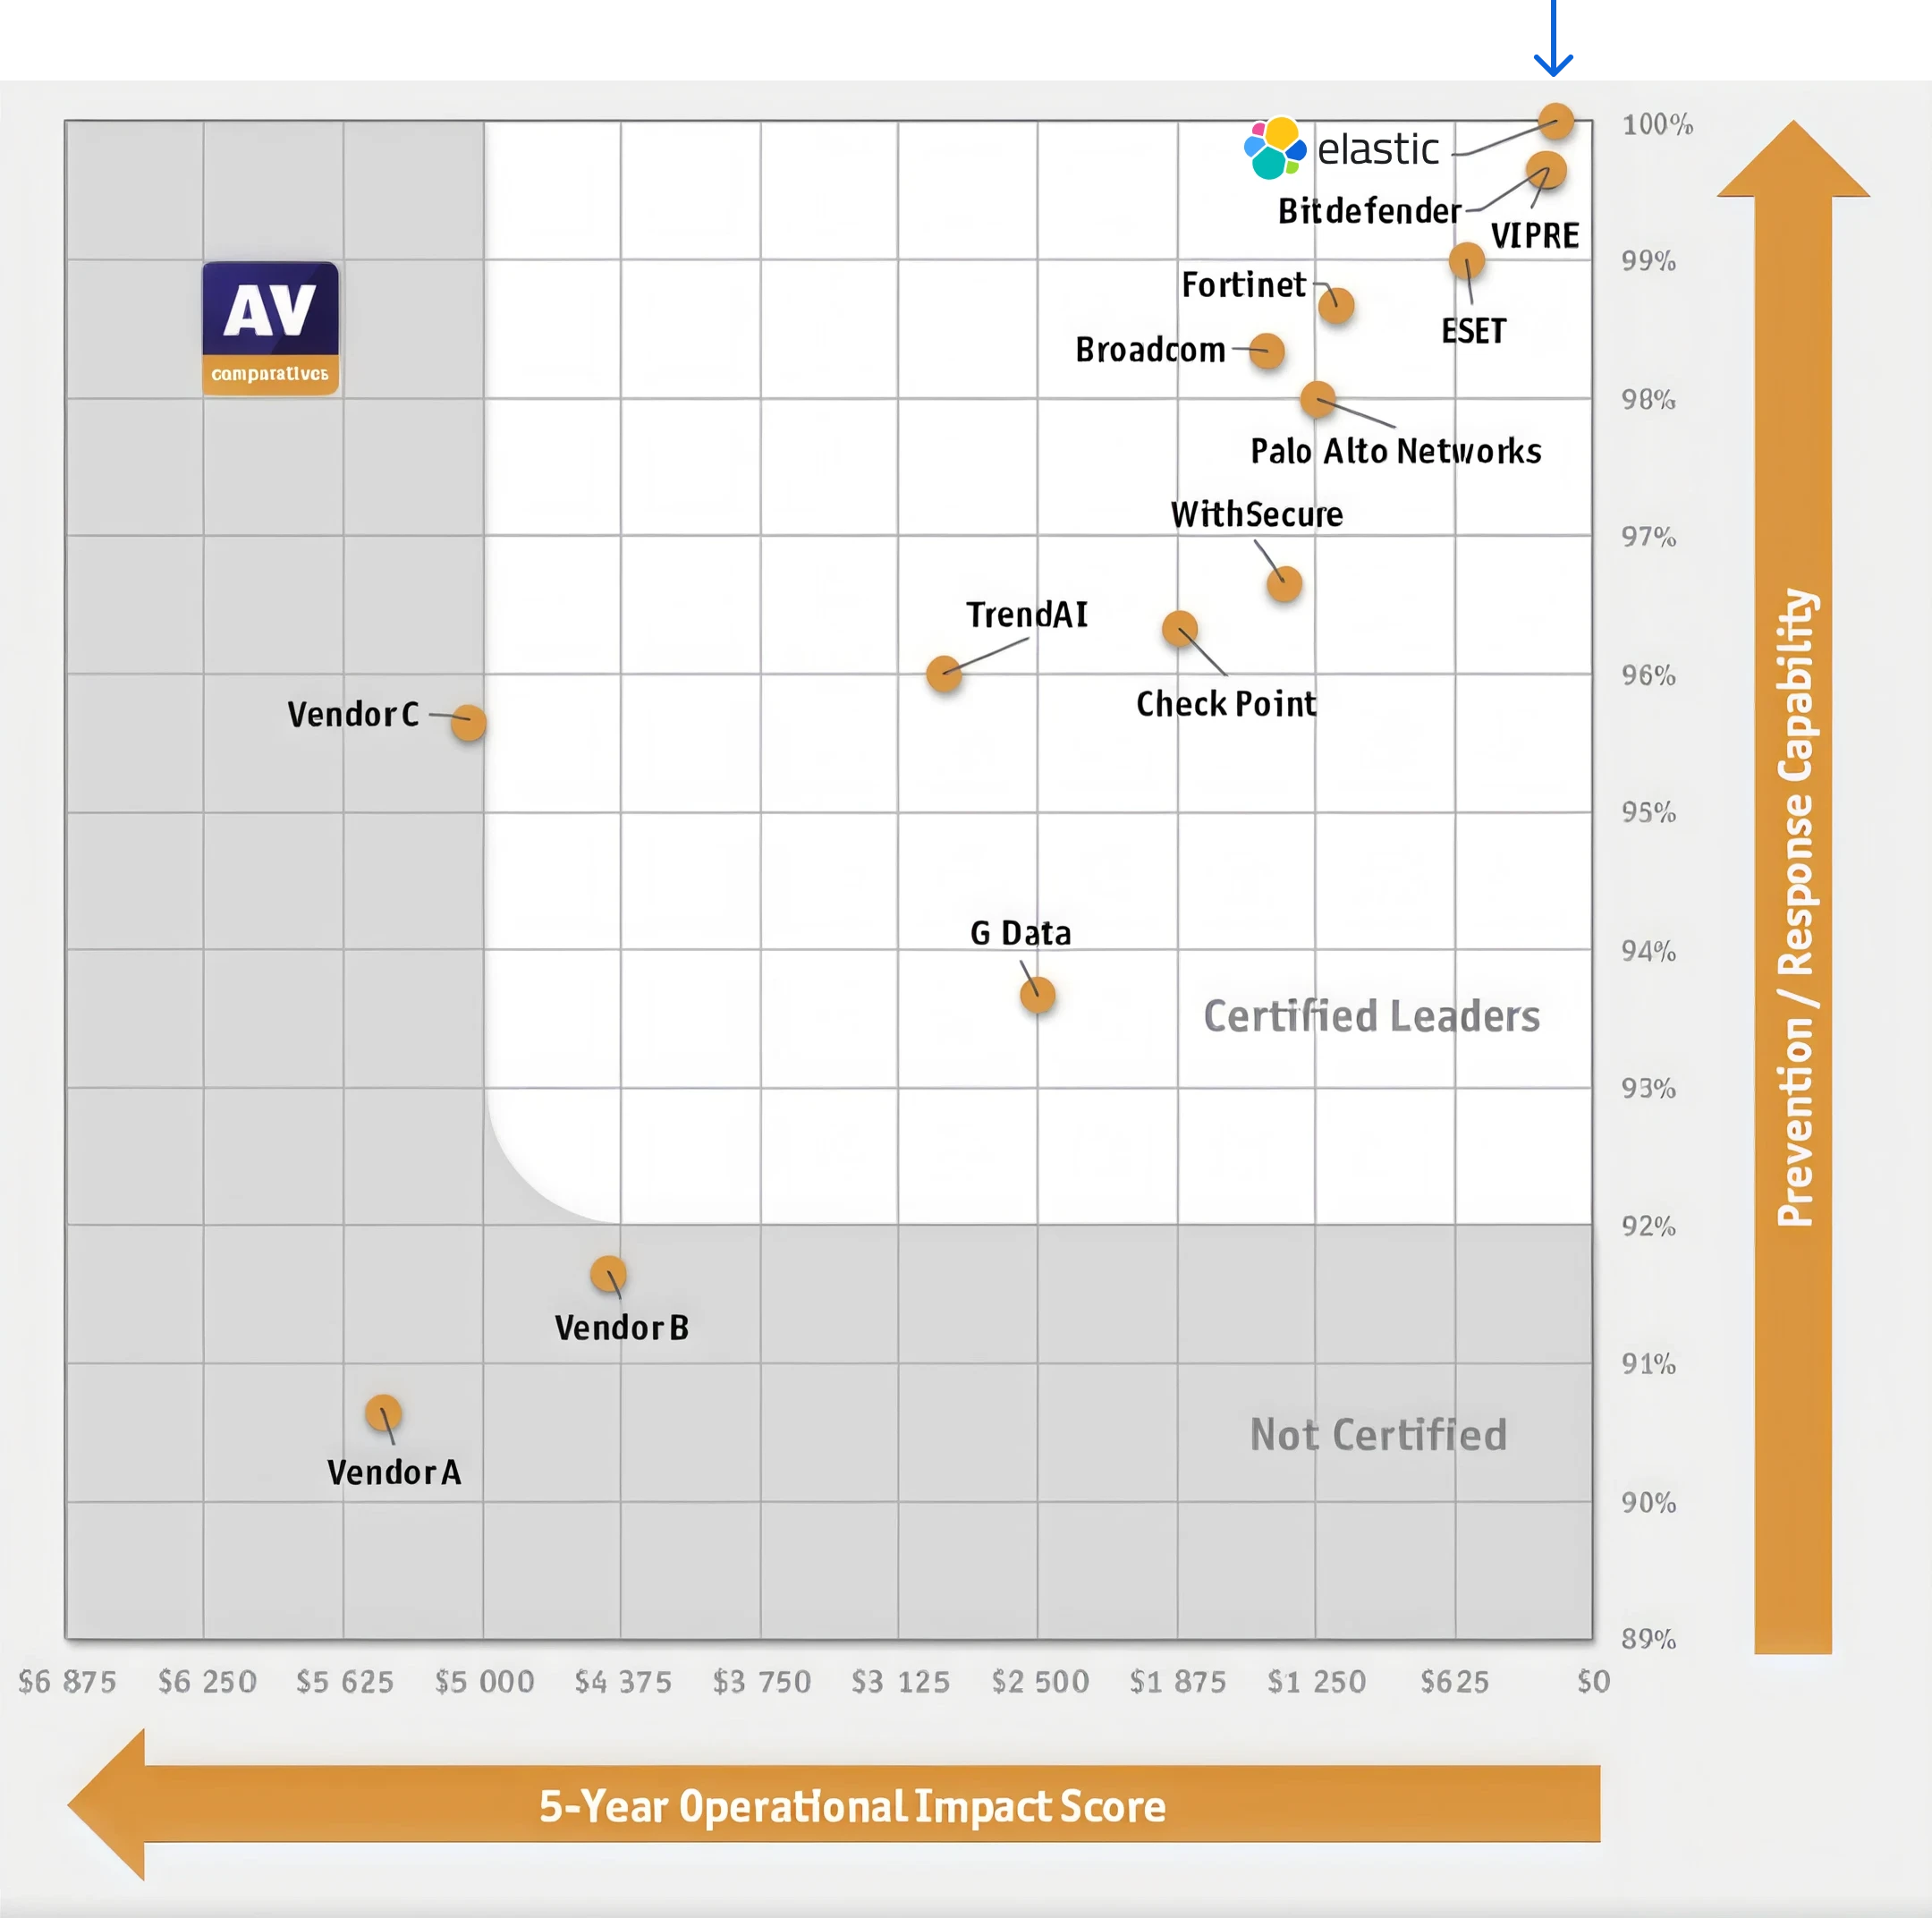
Eficacia líder en protección de endpoints
Elastic ocupa el primer puesto en el CyberRisk Quadrant de este año, con las únicas puntuaciones de protección del 100 % y la menor carga operativa estimada de todos los productos evaluados.
Libera a tu equipo para que se concentre en el trabajo que requiere su experiencia
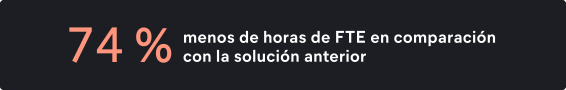
Los equipos de seguridad que usan Elastic reportan un 74 % menos de horas dedicadas a operaciones de rutina mientras cubren una superficie de ataque más grande que antes.
Abierto por diseño
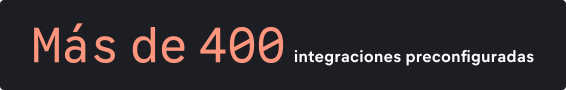
Cada integración normaliza tus datos e incluye dashboards prediseñados, para que tu equipo pueda investigar una nueva fuente sin tener que crear analizadores.
Cómo funcionan los agentes de IA y la automatización en Elastic Security
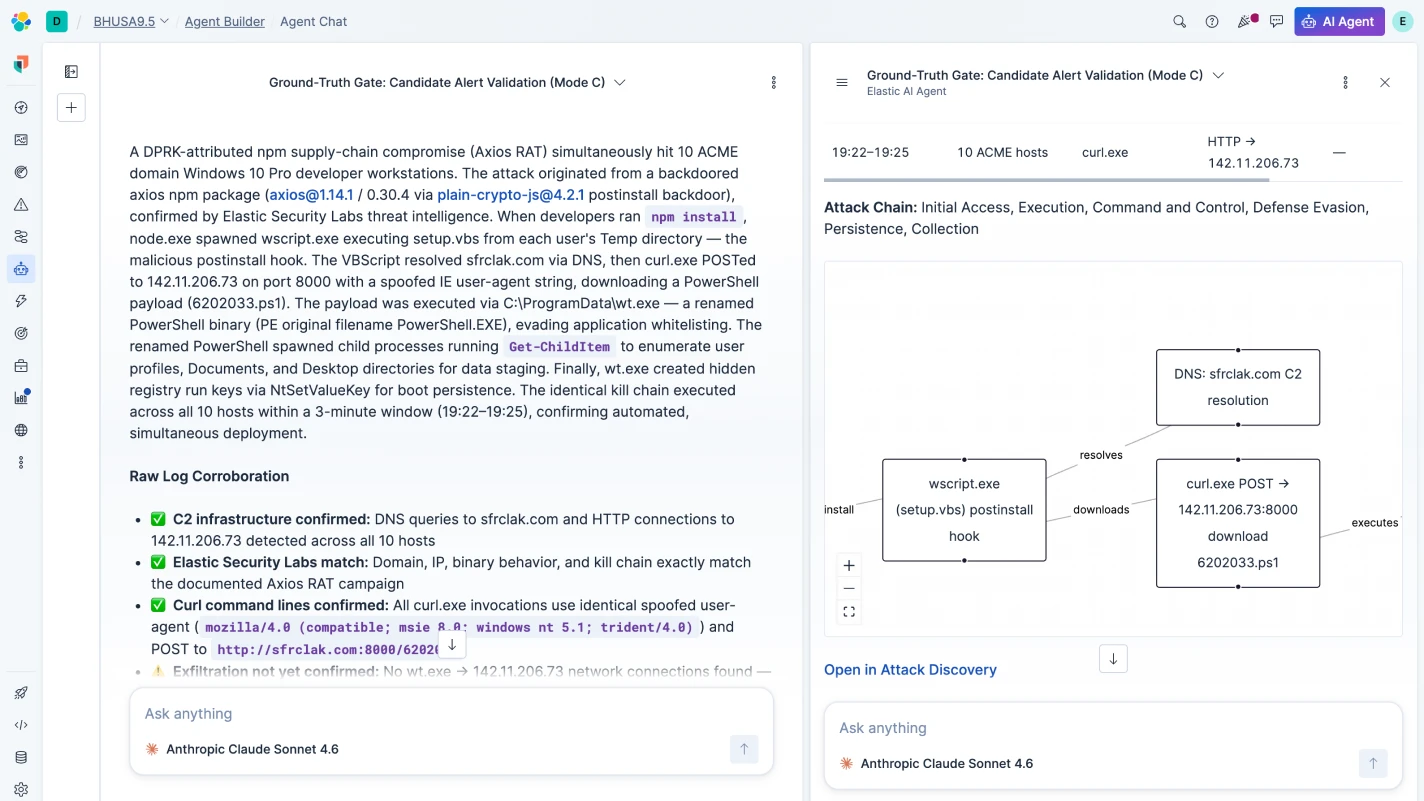
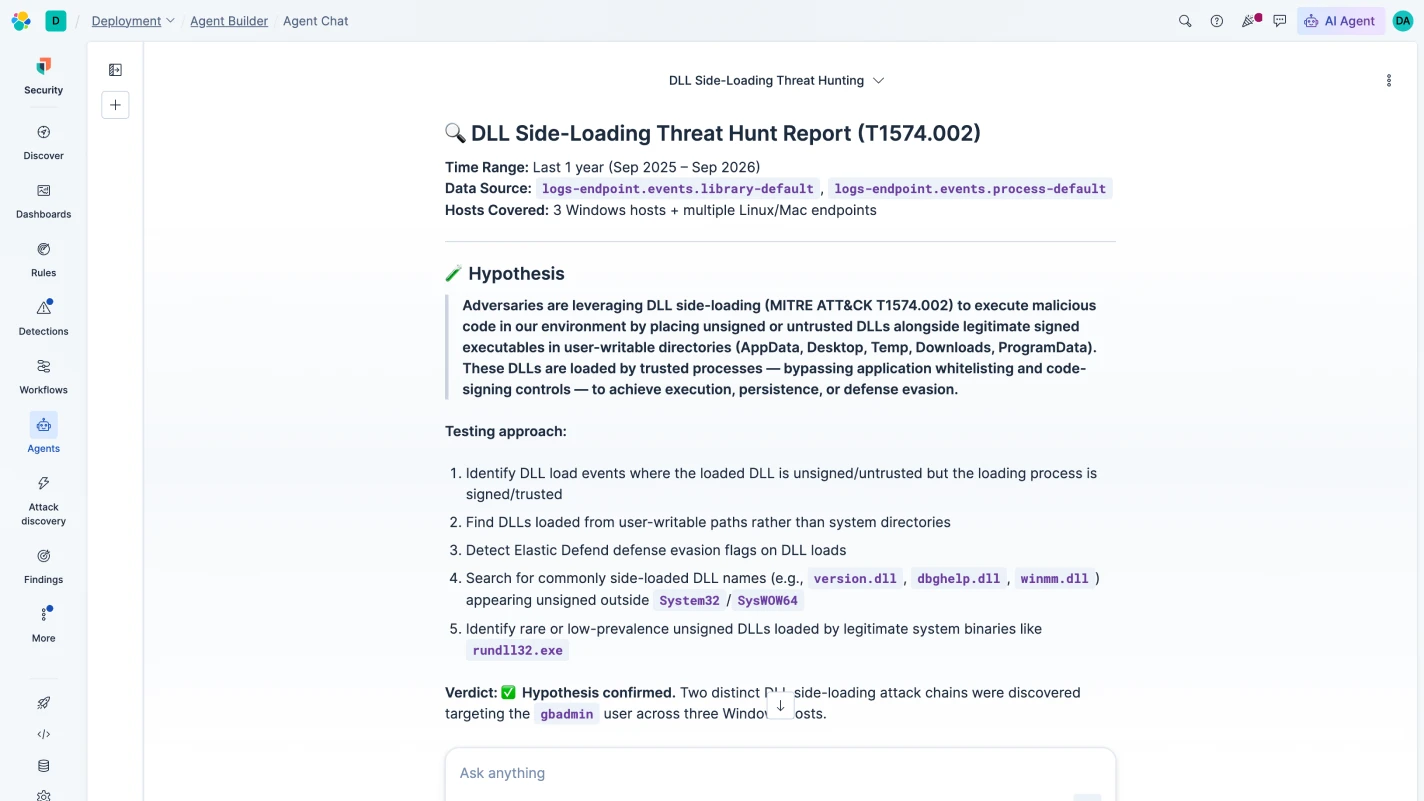
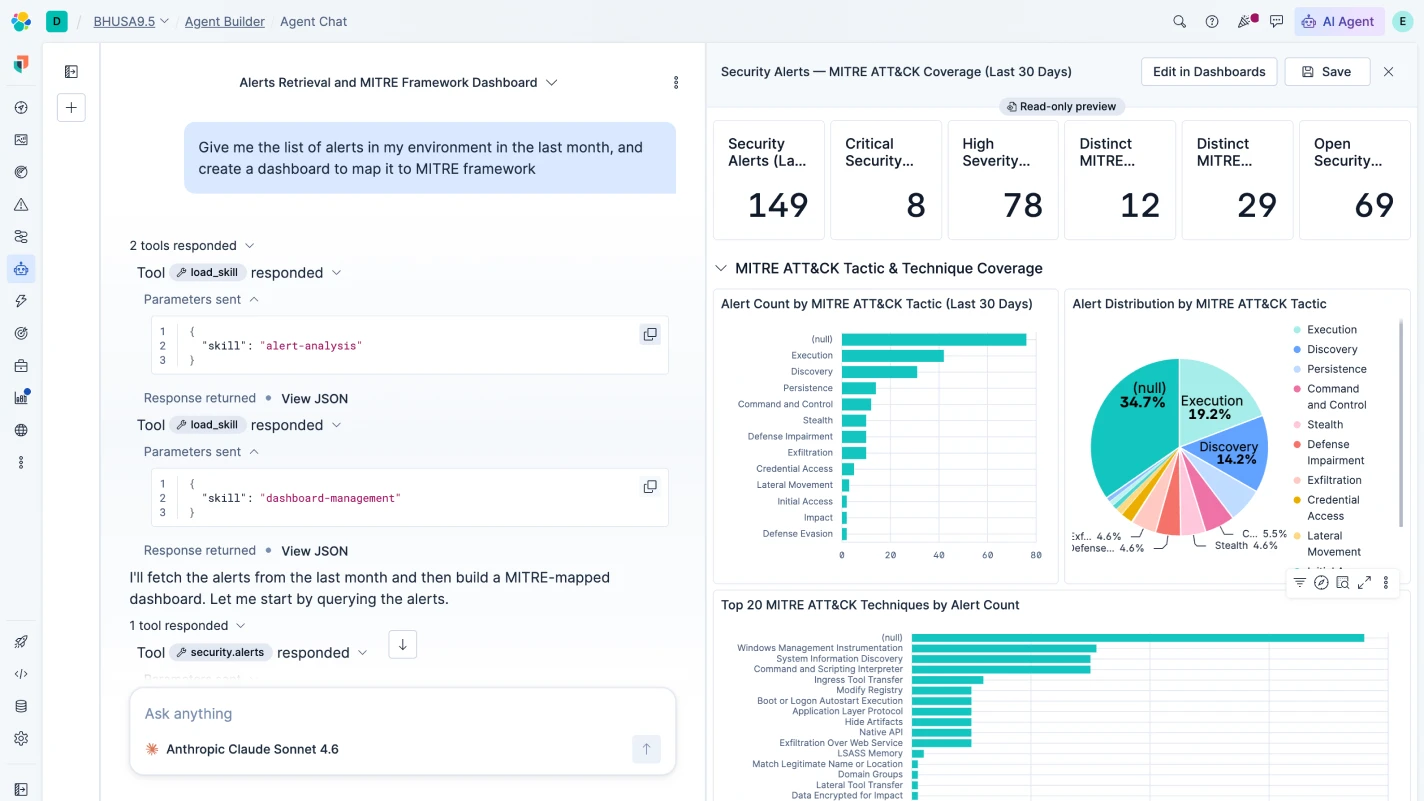
Elastic te permite decidir qué automatizar y muestra su trabajo para que puedas confiar en los resultados. Consulta el razonamiento, verifica el trabajo, guarda los comprobantes.
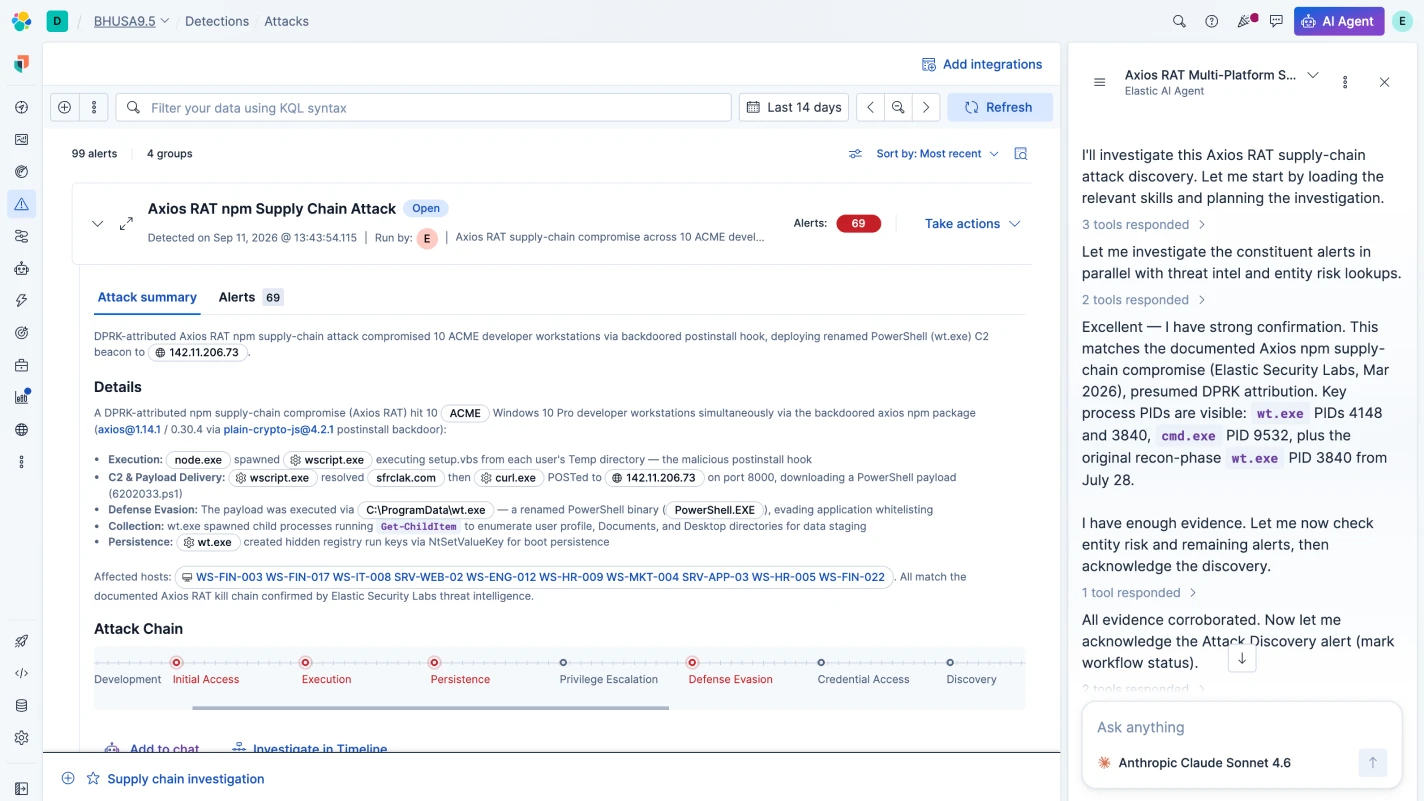
Attack Discovery correlaciona alertas en cadenas de ataque e investiga la actividad detrás de ellas. Tú estableces el umbral de confianza y puedes ver exactamente cómo el agente llegó a su conclusión.
Expertos en seguridad que trabajan con Elastic
"Muchas herramientas de seguridad funcionan como cajas negras: se ingresan datos y aparecen alertas, pero el razonamiento detrás de ellas no siempre es claro. Con Elastic, tenemos control total."
"Muchas herramientas de seguridad funcionan como cajas negras: se ingresan datos y aparecen alertas, pero el razonamiento detrás de ellas no siempre es claro. Con Elastic, tenemos control total."
René Kalff, líder técnico
5
años de datos archivados se mantienen buscables
Únete al chat, contribuye a nuestro repositorio o incluso conócenos en persona
Conéctate con la comunidad global de Elastic Security. Estamos en Slack, en GitHub y organizando meetups cerca de ti.
Preguntas frecuentes
¿Qué es la plataforma agéntica para operaciones de seguridad?
Elastic es la plataforma abierta y agéntica para operaciones de seguridad. Los agentes trabajan en todo el ciclo de vida, desde la ingesta hasta la respuesta, y te muestran exactamente cómo llegaron a sus conclusiones. Puedes usar tus datos con el LLM de tu elección, incluidos modelos de vanguardia o locales a tu propio ritmo. Elastic Security te permite decidir qué automatizar y muestra su trabajo y razonamiento, para que puedas confiar en los resultados.
¿En qué se diferencian las operaciones de seguridad agénticas de las herramientas tradicionales de SOC?
Las herramientas de seguridad tradicionales muestran alertas y esperan a que un analista actúe. Una plataforma agéntica investiga, correlaciona en todo el entorno y recomienda una respuesta con todo el razonamiento a la vista en cada paso. Los analistas aprueban las decisiones que importan en lugar de ir tras las que no, lo que significa una resolución más rápida con menos trabajo manual entre una alerta y un caso cerrado.
¿Puede Elastic Security reemplazar múltiples soluciones puntuales?
Sí. Y si todavía no estás listo para migrar, Elastic Security cuenta con más de 400 integraciones prediseñadas compatibles con tu conjunto de herramientas actual. La plataforma incluye funcionalidades nativas de SIEM, XDR y automatización, por lo que funciona como una plataforma completa de operaciones de seguridad agénticas. Cuando decidas iniciar la migración de tu SIEM, la migración automática de Elastic agilizará considerablemente la migración de tus reglas de detección y dashboards.
¿Cómo usa Elastic Security la IA?
Elastic Security se basa en una arquitectura independiente del modelo, lo que permite a los clientes elegir qué modelo se adapta mejor a sus necesidades, ya sea LLM administrados por Elastic, OpenAI, Anthropic, Gemini o modelos de open source locales. Además, Elastic prueba el rendimiento de diversos LLM para características impulsadas por AI, como Attack Discovery, y establece el modelo de mayor rendimiento para esa característica como predeterminado. Estas pruebas de evaluación de LLM están disponibles en la documentación del producto Elastic Security.
Más específicamente, Elastic utiliza Elastic Workflows para la orquestación y los modelos multimodales de Jina AI para obtener ventajas de recuperación mediante tecnología propia en distintos idiomas y datos no estructurados.
La misma plataforma Elastic que los equipos de seguridad usan para la detección es la plataforma que los equipos de ingeniería de AI utilizan para crear agentes, búsqueda semántica y aplicaciones de AI. Esa base compartida significa que el razonamiento de AI en el SOC se fundamenta en un contexto de datos reales, sin operar en una capa separada.
¿Elastic Security reemplaza mi SIEM o XDR actual?
Sí. Elastic Security incluye las capacidades que esperarías de una solución SIEM o XDR, pero está diseñada como una única plataforma agéntica, en lugar de una colección de productos que deben conectarse. La detección, la investigación y respuesta y la automatización se ejecutan en los mismos datos e infraestructura, por lo que no hay transferencias entre herramientas ni se pierde contexto entre ellas.
¿Es Elastic Security una plataforma abierta?
Sí. Elastic es abierta por arquitectura, no solo por marketing. Incluye más de 1300 reglas de detección abiertas y personalizables publicadas en GitHub, es compatible con estándares de la comunidad como ECS y OCSF y ofrece total transparencia en la lógica, las fuentes y el proceso de la AI. Este enfoque “sin cajas negras” garantiza que los defensores mantengan el control total sobre sus datos y reglas.
¿Cómo funcionan los precios de Elastic Security?
El precio de Elastic Security se basa en los recursos de cómputo y almacenamiento, no en la cantidad de endpoints. Elastic Defend está incluido en la plataforma, por lo que la protección de endpoints no se cobra por separado. Los datos históricos permanecen disponibles para realizar búsquedas sin cargos por rehidratación, por lo que las decisiones sobre la cobertura no dependen del costo de mantener los datos accesibles. Para obtener información sobre precios específica para tu entorno, comunícate con nuestro equipo.
¿Funciona Elastic Security en entornos de cloud, locales y aislados?
Sí. Elastic Security se ejecuta en entornos cloud, locales, híbridos y aislados sin requerir que los datos se trasladen al cloud de un proveedor. Puedes detectar y responder en todo tu entorno desde una única plataforma, independientemente de dónde vivan tus datos. Para organizaciones del sector público, infraestructura crítica e industrias reguladas con requisitos de soberanía o residencia de datos, esa flexibilidad está integrada en la arquitectura.