ElasticにおけるElastic活用:ElasticのSIEMアーキテクチャの詳細解説
ElasticにおけるElastic活用
Elasticの情報セキュリティ(Infosec)検出・分析チームは、すべてのElasticシステムを保護するために使用されるセキュリティ検出ルールの構築、調整、保守を担当しています。Elastic社内では自らを「カスタマーゼロ」と呼び、常に最新バージョンの製品を使用するよう努めています。
この一連のブログ記事では、当社のアーキテクチャの概要、クラスターに送信するデータ、SecurityおよびMachine Learning(ML)アプリケーションでCross Cluster Search(CCS)を使用する方法と理由、ならびにそれらのアラートを調整、管理し、アナリストへ通知する方法について説明します。
Elastic Infosec環境の概要
多くのサイバーセキュリティ製品やセキュリティ制御は、ファイアウォールで保護されたローカルネットワーク上のワークステーションやサーバーで構成される、従来型の「企業ネットワーク」をサポートするように構築されています。アラートが発生し、ホスト上でフォレンジック調査を行う必要がある場合、メモリをダンプしてハードドライブのイメージを取得するために、実際にシステムの場所まで赴きます。Elasticは、設計上「従来型」の企業ではないため、Infosecチームは「セキュリティの名の下に」会社を型にはめようとせずにElasticを保護できるよう、革新的かつ柔軟でなければなりません。幸いなことに、Elastic Stackは、このための最適なソリューションです。
Elasticは、世界80カ国以上に顧客と従業員を擁する、分散型ビジネスモデルを採用したグローバル企業です。従業員の大半は100%リモート勤務で、世界中の信頼できないネットワークを介してインターネットに接続されたElastic所有のノートPCから日々業務を行っています。オープンソース企業として、ソースコードはGitHub上にあり、継続的インテグレーションとソフトウェアビルドのシステムはクラウドベースで、コントリビューターに公開されています。この現代の分散型エンタープライズネットワークを効果的に監視し、フォレンジック調査を実施するには、適切な情報を収集し、そのすべてをアナリストが一元的に利用できるようにする必要があります。
ワークステーションやエンタープライズシステムに加えて、AWS、GCP、Azure、IBMでホストされている40以上のクラウドリージョンにわたり、現在37,000件を超えるElasticクラスターを稼働させているElastic SaaSサービスを提供するElastic Cloudを監視し、保護しています。Elastic Cloudは、Cloudチームが管理する、より高い権限を持つ独立した環境ですが、Elastic Infosecチームはそこでのアラートの作成、監視、対応にも責任を負っています。
Elastic Infosecのインフラの詳細を確認
Infosecのセキュリティエンジニアリング(SecEng)チームは、Kubernetes上のElastic CloudとHelmを使用して、インフラストラクチャをデプロイし、常に最新の状態に保つことで、クラスター群を構築および維持しています。SecEngは7つの異なるクラスターを管理しています。異なる役割を持つ「データ」クラスターが6つあり、7つ目の「検索ヘッド」クラスターは、セキュリティ情報イベント管理(SIEM)として、CCSを使用して他のすべてのクラスター内のデータにクエリを実行し、アラートを発します。最新のスタックバージョンとリリース候補を実際のデータで使用しているため、スタック開発者は定期的にクラスターを使用して問題を発見・修正し、お客様のためにElastic Stackを改善しています。
あらゆる組織を効果的に監視し、保護できるようにするうえで重要なのは、適切なデータを収集し、それを一か所で検索できるようにすることです。Infosecに必要なすべての情報を備えた単一のデータソースはありません。多くの組織が直面する一般的な課題は、適切な種類のデータをログとして記録して格納する一方で、データの種類ごとに別々の場所へ格納していることです。データの機密性やプライバシーのレベルが異なるためにデータを分けておく必要がある場合もあれば、データソースを別々のチームが所有・管理している場合もあります。また、データを一か所に転送するコストが理由となることもあります。CCSのパワーにより、データを別々のクラスターに格納したまま、単一のKibanaインターフェースからそのデータを検索してアラートを発することができ、アナリストは全体像を把握できます。
すべての情報を一か所で確認できるため、アナリストはElastic Stack内に検出、脅威インテリジェンス、インシデントレスポンスの環境を構築できます。アラートを調査する際は、Securityアプリのタイムラインを使用し、すべてのインデックスを対象に値を検索できます。Securityアプリのタイムラインに加えて、さまざまなインデックスから必要な情報をすばやく表示するために、複数のカスタム「調査」ダッシュボードも使用しています。
重大なアラートのシナリオ
従業員のOktaアカウントが侵害された可能性があるという重大な警告を受け取った状況を想像してみてください。また、そのユーザーのワークステーションについて、先月、低リスクの行動アラートがいくつかあり、当初は誤警報として却下されましたが、現在は再確認が必要であることもわかります。ユーザー調査ダッシュボードを使って、そのユーザーのメールアドレスで検索し、Oktaの認証アクティビティ、Oktaシングルサインオンを使用してアクセスしたアプリ、アクセスまたは変更したGoogle Driveファイル、この期間中のGitHubアクティビティ、さらにアカウントが侵害された可能性のある期間にアクセスされたo365ファイルをすべてすばやく確認できます。ダッシュボードパネルには、そのユーザーに支給された業務用ノートパソコンに関するJAMFシステムインベントリと、ユーザーの連絡先情報が表示されます。
システム情報を使ってホスト調査ダッシュボードに移動すると、そのシステム上のすべてのアクティビティを確認し、システム自体も侵害されているのか、Oktaアカウントだけが侵害されているのかを把握できます。アラート発生時にログイン中のユーザーがいなかったことから、システムが侵害されている可能性があり、隔離する必要があると分かります。Oktaイベントにはログインに使用されたIPアドレスが含まれているため、このIPアドレスも検索して、その時点でのクラウドサービスなど、ほかのデータセットにも記録されているかどうかを確認できます。
このような調査は、すべてのイベントを一か所で確認できない場合、非常に時間がかかることがあります。イベントを一元的に収集していない場合、各マネージドサービスの管理コンソールにログインして、それぞれの環境内のログを確認する必要があります。
クラスター横断検索で勝利を実現
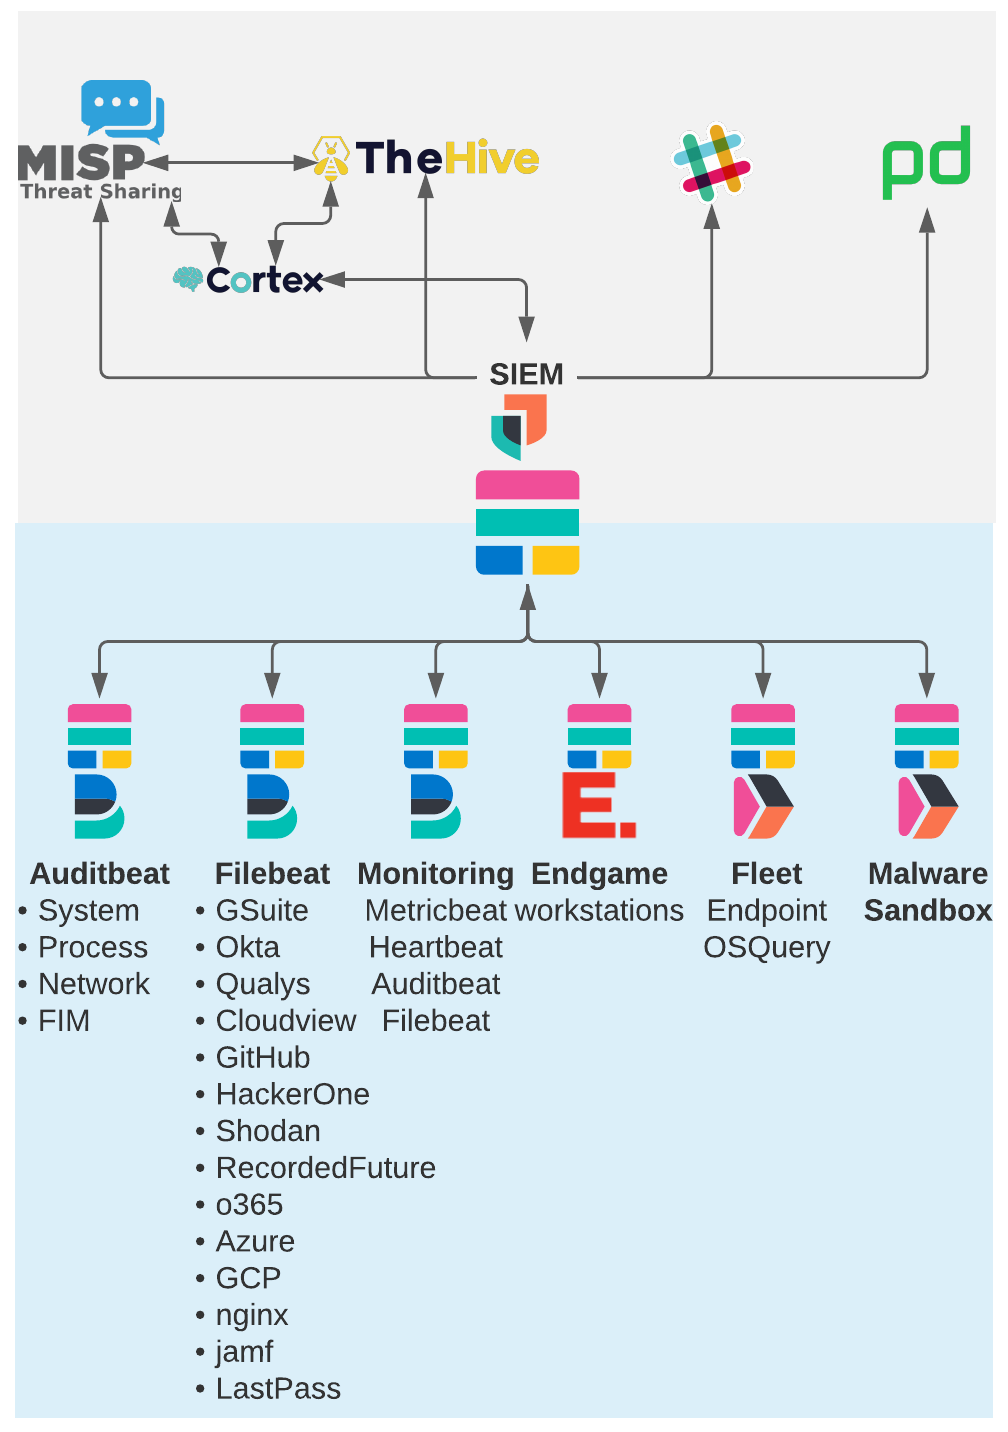
クラスター横断検索(CCS)を使用することにした当初の理由は、データを含むクラスターがすでに存在していた一方で、Watcher、ダッシュボード、機械学習ジョブ、検出エンジンのルールの管理を簡素化するため、すべてのデータを単一のクラスターから検索可能にしたいと考えたことでした。すべてのデータを単一のクラスターに移行する代わりに、CCSを使用することにしました。CCSを使用する前は、これらすべてのオブジェクトと設定を複数のクラスターで保守する必要があり、クラスター間で作業が重複することもよくありました。
アラートを調査する際、以前はイベントに関するさまざまなデータソースを表示するために、複数のブラウザータブを開く必要がありました。 現在は、アラートを調査する際に、ケースに関連するすべてのイベントを含むケースとタイムラインをSecurityアプリで作成できます。 たとえば、Auditbeatデータ内でサーバー上の不審なアクティビティに関するアラートが表示され、イベントにIPアドレスが含まれている場合、すべてのインデックスを対象にタイムラインでそのIPアドレスをクエリし、そのIPアドレスがNginxプロキシデータ、Okta、GitHub、クラウドプロバイダーのログ、Endgameワークステーションイベントなど、ほかのサービスでも確認されているかどうかをすばやく確認できます。 ECSのおかげで、すべてのインデックスパターンでフィールドが標準形式になっているため、source.ipをクエリすると、一致するドキュメントがある任意のインデックスからドキュメントが返されます。
こうした当初の理由に加えて、この構成には他にも多くの利点があることがわかりました。以下では、セキュリティ用途でクラスター横断検索を使用することで得られた多くの利点の一部をご紹介します。
- 異なる種類のデータを別々のクラスターに格納することで、すべてのデータに影響する単一障害点がなくなります。 クラスターをアップグレードしている間も、他のすべてのクラスターを使用できます。
- Infosecが使用するすべてのデータへのアクセス権を付与することなく、開発者に特定のデータクラスターでテストやトラブルシューティングを行うためのアクセス権を付与できます。
- ObservabilityおよびAPMクラスターのデータは、調査中のセキュリティアナリストにとって非常に有用なことがよくあります。すべてのデータを複製するのではなく、リモートクラスターをCCSの設定に追加できます。
- アナリストには、リモートクラスター上の元データへの読み取り専用アクセスを維持しながら、SIEMクラスター上でアラートとインデックスを構築・管理するための高い権限を付与できます。 これにより、監査および規制上の目的で元データの完全性を保護しながら、アナリストはKibanaの全機能を利用できます。
- プライマリの「検索ヘッド」Elasticクラスターを新しいバージョンにアップグレードすると、他のクラスターがまだアップグレードされていなくても、新しいKibanaの機能をすべて利用できるようになります。実際のデータを含むクラスターを停止させるリスクを負わずに最新機能を試せるため、本番環境のSIEMを早期かつ頻繁にアップグレードする際の負担が大幅に軽減されます。
- 7.13以降、Fleetユーザーにはクラスター上でスーパーユーザー権限が必要です。Fleetクラスター上のFleet管理者数を非常に少なく抑えながら、その他すべてのユーザーにはFleetクラスターが収集したイベントへの読み取り専用権限を付与できます。
カスタマーゼロの続編
本記事では、アナリストがセキュリティ関連イベントを優れた可視性で把握できるよう、ElasticのInfosecチームがElastic Stackの多彩な機能を活用し、さまざまなデータソースからデータを収集する方法の概要を紹介しました。
このシリーズの第2弾もぜひご確認ください。Elastic SIEMで検索可能なデータの種類や、チームの取り組みを簡素化・効率化する方法について詳しく解説します。