Elasticsearch : la base de données de recherche pour l'IA
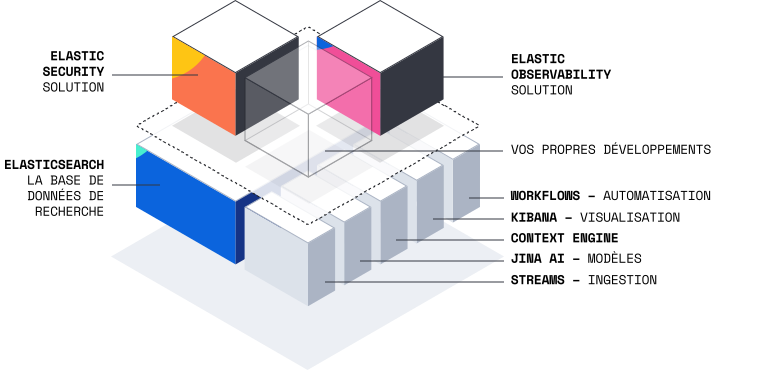
Elasticsearch alimente Elastic Security, Elastic Observability et tout ce que vous développerez par la suite.
Security, Observability, Search et AI
Un SIEM ingère et stocke vos données pour détecter les menaces. Observability fait de même pour identifier la cause première. La recherche vectorielle récupère le passage pertinent. Les agents recherchent dans vos données pour trouver la bonne réponse. Une base de données de recherche efficace et performante optimise chaque tâche.
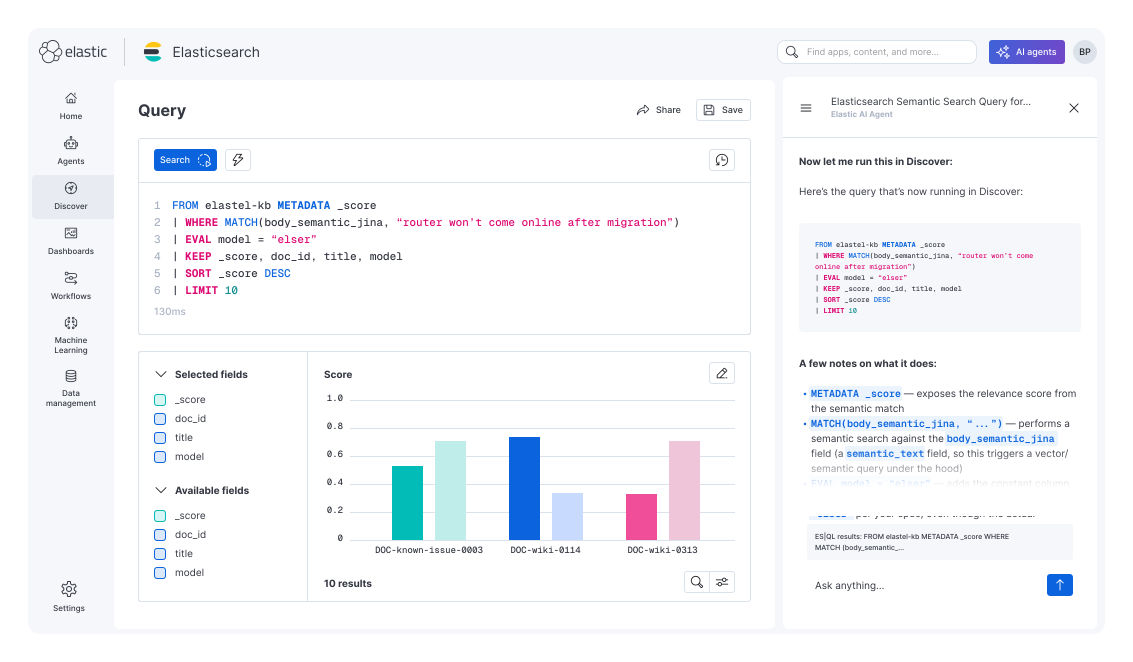
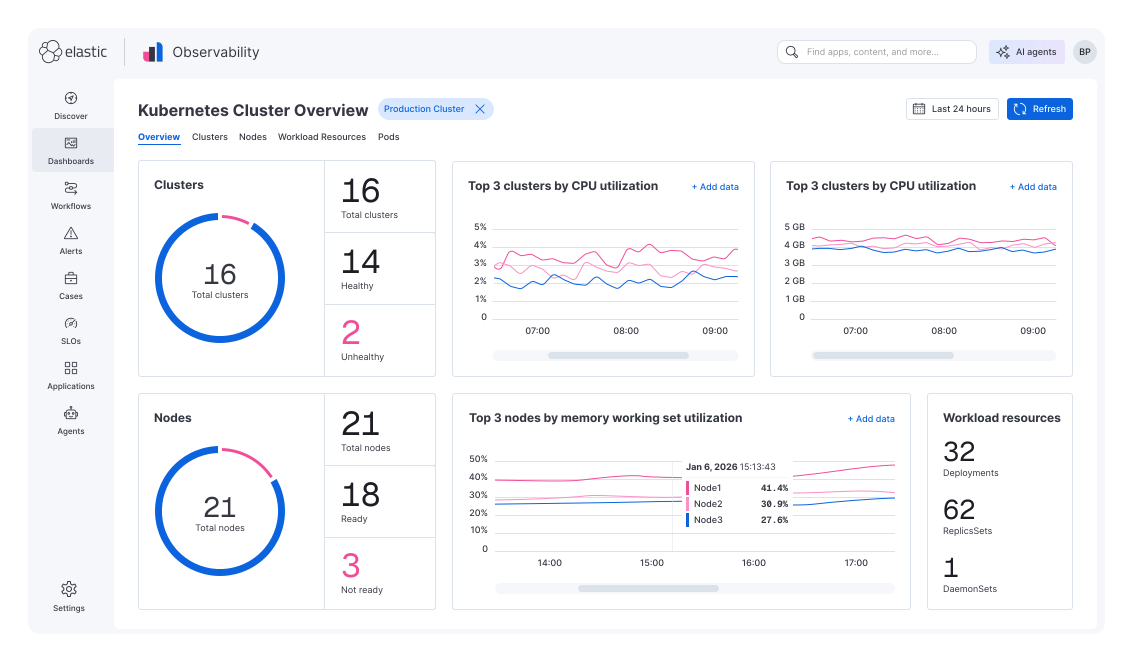
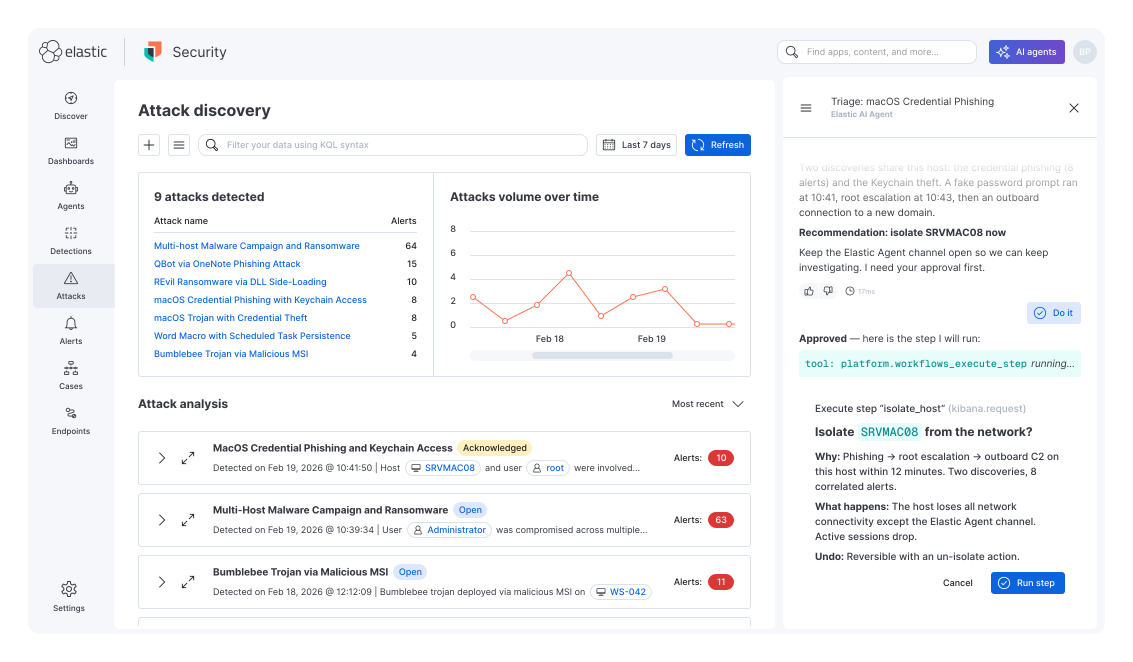
La plateforme de données unifiée pour l'IA, l'ingénierie du contexte et bien plus encore
De l'ingestion et du stockage à la recherche, la visualisation et l'orchestration agentique, Elastic fournit une plateforme de données unifiée permettant aux équipes de développement de déployer plus rapidement des applications d'IA contextuelles à grande échelle. Accédez aux meilleures fonctionnalités de la pile de données d'IA (segmentation, modèles de plongements, récupération hybride et reclassement), toutes prêtes à l'emploi, au lieu d'assembler un pipeline d'outils distincts et d'en assurer la maintenance. Exécutez la plateforme Elastic dans n'importe quel environnement requis par votre organisation : dans le cloud, sur site ou sans serveur.
- Requêtes jusqu'à 30 fois plus rapides que Prometheus, Mimir
- Moteur de recherche n° 1 selon DB-Engines
- Mémoire vectorielle réduite d’environ 95 % avec BBQ
- Recherche vectorielle filtrée jusqu'à 8 fois plus rapide qu'OpenSearch
- Conservation de la télémétrie en haute fidélité deux fois moins chère que Datadog
- Jusqu'à 2,5 fois plus efficace en termes de stockage que Prometheus, Mimir
- Proficio a constaté des enquêtes 34 % plus rapides et 1 million de dollars d'économies projetées grâce au triage automatisé
"Mieux, moins cher, plus rapide"
Pourquoi 75 % des entreprises du Fortune 100 choisissent Elastic
"Elastic appuie notre objectif qui consiste à bénéficier d'un plan de surveillance unique pour l'observabilité, et ce, notamment en ce qui concerne les métriques, les événements, les logs, la possibilité de capturer 100 % des traces d'application et les extensions vers l'Elastic Common Schema, permettant ainsi de réduire de 60 % la quantité de champs des logs ingérés."
"Elastic appuie notre objectif qui consiste à bénéficier d'un plan de surveillance unique pour l'observabilité, et ce, notamment en ce qui concerne les métriques, les événements, les logs, la possibilité de capturer 100 % des traces d'application et les extensions vers l'Elastic Common Schema, permettant ainsi de réduire de 60 % la quantité de champs des logs ingérés."
Joe Korchmar, ingénieur émérite
60 %
Réduit de 60 % la quantité de champs des logs ingérés
100 %
Capture 100 % des traces d’application
En savoir plus sur Elastic
Qu'est-ce qu'Elastic ?
Elastic est une entreprise technologique. Elastic développe la Suite Elastic, une suite de produits qui comprend Elasticsearch (un moteur de recherche et d'analyse distribué), Kibana (une interface utilisateur de visualisation et de gestion), Logstash (un pipeline d'ingestion de données côté serveur), Beats (des agents de transfert de données légers) et Elastic Agent (un agent unifié pour les logs, les métriques et les données de sécurité). Elastic propose trois solutions : Elasticsearch, Elastic Observability et Elastic Security, toutes disponibles via Elastic Cloud Serverless, Elastic Cloud Hosted ou un déploiement autogéré.
Qu'est-ce qu'Elasticsearch ?
Elasticsearch est la base de données de recherche pour l'IA, un moteur d'analyse et de recherche RESTful distribué capable de stocker efficacement toutes les formes de données. Elasticsearch est le composant central de la Suite Elastic et repose sur Apache Lucene, une bibliothèque de recherche open source. Elasticsearch stocke, indexe et interroge de grands volumes de données structurées et non structurées via une API HTTP RESTful, compatible avec la recherche full-text, la recherche vectorielle, la recherche hybride et l'analytique en temps réel à grande échelle.
Quelle est la différence entre Elastic et Elasticsearch ?
Elastic est l'entreprise et Elasticsearch est le moteur de recherche et d'analyse développé par Elastic. La Suite Elastic est le nom générique désignant tous les produits Elastic (Elasticsearch, Elastic Security, Elastic Observability, Jina AI, Kibana, Streams, Elastic Context Engine, Elastic Workflows, Logstash, Beats et Elastic Agent), et l'entreprise Elastic représente bien plus qu'un simple produit de cette suite. Tous les produits de la Suite Elastic peuvent être déployés via Elastic Cloud Serverless, Elastic Cloud Hosted ou en autogestion sur votre propre infrastructure.
Qu'est-ce qu'une base de données de recherche pour l'IA ?
Elasticsearch est la base de données de recherche pour l'IA. Elle permet de stocker de manière économique toutes les formes de données, notamment les documents, les vecteurs, les logs, les métriques, les traces, les images, les données géospatiales et bien plus encore, au sein d'un seul moteur. Elle permet de rechercher des données n'importe où. Elle est compatible avec la recherche vectorielle sur des plongements denses, la recherche sémantique grâce au traitement du langage naturel, et les pipelines de génération augmentée de récupération (RAG pour Retrieval-Augmented Generation) qui ancrent les sorties des grands modèles de langage (LLM) dans des documents récupérés au moment de l'inférence. Là où une base de données traditionnelle renvoie des lignes ou des correspondances de mots-clés, une base de données de recherche fournit un contexte classé et préassemblé, avec la pertinence, le reclassement et les budgets de tokens pris en charge par le moteur.
Quelles solutions propose Elastic ?
Elastic propose trois solutions : Elasticsearch pour la recherche d'entreprise, la recherche vectorielle, la base vectorielle et la RAG ; Elastic Observability pour les logs, les métriques, les traces et l'APM ; et Elastic Security pour le SIEM, la protection des points de terminaison et l'automatisation native. Kibana est l'interface utilisateur de visualisation et de gestion partagée par toutes les solutions, et les données sont ingérées via Elastic Agent, Beats ou Logstash. Toutes les solutions sont disponibles sur Elastic Cloud Serverless, Elastic Cloud Hosted et en autogestion.
Comment Elastic utilise-t-il l’IA ?
Elasticsearch est compatible avec la recherche vectorielle sur des plongements vectoriels denses et la recherche sémantique, qui utilise le traitement du langage naturel pour récupérer des résultats selon le sens plutôt que par correspondance exacte de mots-clés. Elasticsearch est compatible avec la recherche hybride en combinant la récupération de mots-clés BM25 et la récupération vectorielle avec reclassement. Elasticsearch est également compatible avec l'inférence native de modèles de Machine Learning et les pipelines de génération augmentée de récupération (RAG) qui fournissent un contexte ancré aux LLM au moment de l'inférence. De manière générale, Elasticsearch sert de couche de récupération et de contexte pour les agents d'IA, en prenant en charge les requêtes de base de connaissances, la récupération de mémoire et les appels d'outils avec des données continuellement mises à jour.
Qu'est-ce qui différencie Elastic des autres plateformes ?
La Suite Elastic réunit Elasticsearch, Elastic Observability et Elastic Security sur une seule plateforme. Les données indexées une seule fois alimentent la recherche, la surveillance et la détection des menaces, sans dupliquer l'infrastructure. Elasticsearch est la base de données de recherche pour l'IA : elle stocke toutes les formes de données (structurées, non structurées, vecteurs et télémétrie) dans un seul moteur ; interroge les données là où elles se trouvent dans les lacs de données, les entrepôts de données et les stockages Blob via la fédération ES|QL ; et récupère pour les modèles et les agents un contexte classé à faible consommation de tokens. Elasticsearch se classe en première position parmi les moteurs de recherche et les bases vectorielles sur DB-Engines, et offre une recherche vectorielle filtrée jusqu'à huit fois plus rapide qu'OpenSearch.
Elasticsearch est-il open source ?
Elasticsearch fait l'objet d'une double licence : le code source est publié à la fois sous l'AGPL v3, une licence open source approuvée par l'OSI, et sous la licence Elastic 2.0, une licence à code source disponible qui restreint certaines utilisations commerciales. Elasticsearch repose sur Apache Lucene, qui est un logiciel open source sous licence Apache 2.0. La plupart des développeurs peuvent utiliser Elasticsearch gratuitement sous l'AGPL ; la licence Elastic 2.0 s'applique aux déploiements qui ne relèvent pas des cas d'utilisation autorisés par l'AGPL.
Y a-t-il un essai gratuit ?
Elastic Cloud propose un essai gratuit de 14 jours sans qu'il ne soit nécessaire de renseigner de coordonnées bancaires. L'essai comprend l'accès à Elastic Cloud Serverless et à Elastic Cloud Hosted, afin que vous puissiez évaluer les deux modèles de déploiement géré. Commencez votre essai gratuit.
Comment télécharger Elastic ?
Elastic Cloud est disponible en tant que Elastic Cloud Serverless ou Elastic Cloud Hosted et ne nécessite aucune installation locale. Les développeurs provisionnent un cluster géré sur elastic.co/cloud sans rien télécharger. Pour les déploiements autogérés et sur site, Elasticsearch, Kibana, Elastic Agent, Logstash et Beats sont chacun disponibles sous forme de packages, d'images Docker et de Helm Charts Kubernetes depuis la page de téléchargement Elastic. Tous les produits autogérés sont compatibles avec Linux, macOS, Windows, Docker et Kubernetes.