Le seul score parfait en Endpoint Prevention and Response (EPR) en 2026 revient à Elastic

 Share on Twitter
Partager sur Twitter

 Share on LinkedIn
Partager sur LinkedIn

 Share on Facebook
Partager sur Facebook

 Share by Email
Partage par e-mail

 Print this page
Imprimer
Elastic se positionne tout en haut du quadrant CyberRisk d’AV-Comparatives de cette année dans le cadre du test Endpoint Prevention and Response (EPR) 2026 avec les seuls scores de protection de 100 %, combinés à la plus faible empreinte opérationnelle modélisée de tous les produits testés et à zéro fausse alerte.
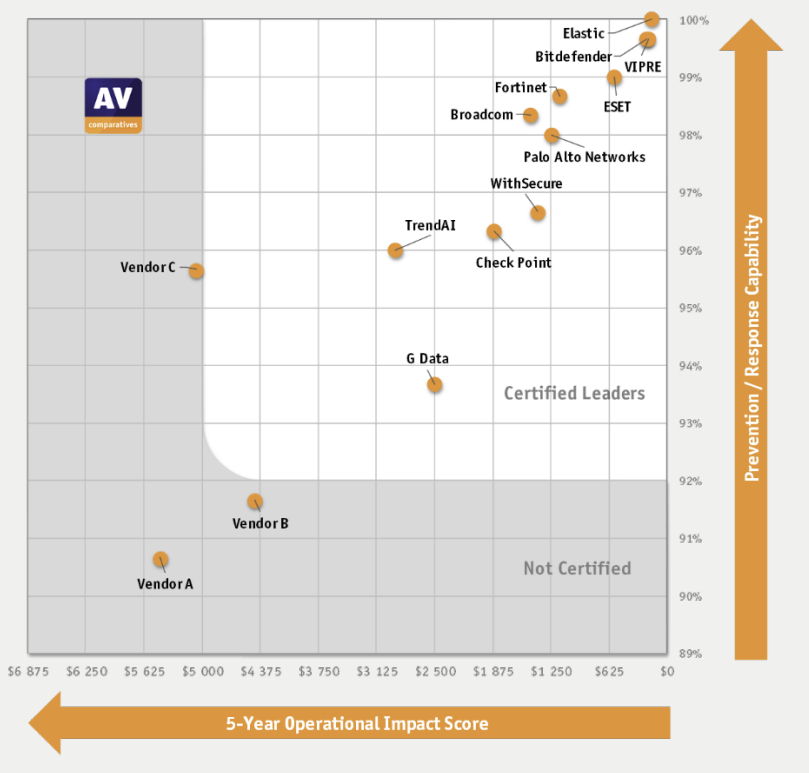
Elastic Security a obtenu ces scores en bloquant chaque menace dès la phase un du test, à commencer par « Compromise and Foothold » (Compromission et ancrage), qui couvre les trois premières tactiques de la chaîne MITRE ATT&CK : accès initial, exécution et persistance. Comme chaque attaque a été contenue dès la phase un, ni la phase deux (propagation interne), ni la phase trois (compromission d’actifs) n’ont été atteintes.
Nous sommes toutefois là pour faire face à une dure réalité : les scores de test ne constituent qu’un élément, les analystes SOC se noient sous les alertes. La prévention au niveau de l’endpoint est la solution que nous proposons pour lutter contre la lassitude face aux alertes. Chaque menace stoppée avant son exécution représente une alerte de moins à trier, voire une investigation de moins à ouvrir.
Pour comprendre en quoi la prévention au niveau de l’endpoint constitue un élément clé de la solution, il est utile de voir sur quoi le test se concentre.
Ce que mesure le test EPR d’AV-Comparatives
Le test EPR exécute 50 scénarios d’attaque complets, chacun étant structuré comme une kill chain multiphase reposant sur des techniques issues du framework MITRE ATT&CK. Les scénarios couvrent plusieurs vecteurs d’attaque, exécutables, scripts, programmes d’installation, compléments Office et charges utiles propagées par USB, dont un grand nombre intègrent en plus des techniques d’obfuscation, de contournement d’AMSI, d’EDR unhooking et d’exécution sans fichier.
Le test de cette année a intégré des méthodes de développement assisté par l’IA pour concevoir les outils de test et les variantes de scénarios afin de mieux refléter l’évolution des outils des attaquants.
Les 14 fournisseurs sont testés sur les 50 mêmes scénarios, la notation étant divisée en 4 composantes :
Réponse active (prévention) mesure si le produit a bloqué l’attaque automatiquement et la signale normalement. Elastic a intercepté l’ensemble des 50 scénarios à ce stade.
Réponse passive (détection) mesure si le produit a détecté et signalé une activité suspecte qu’il n’a pas bloquée.
Coûts liés à la précision opérationnelle mesure la fréquence à laquelle des programmes ou des actions légitimes ont été bloqués ou détectés par erreur.
Les coûts liés aux retards de workflow mesurent si le produit a ralenti les utilisateurs (par exemple, lorsque le produit arrête l’exécution d’un fichier inconnu et l’envoie dans une sandbox pour analyse).
Même en atteignant des taux de réponse active et passive de 100 %, Elastic n’a enregistré aucun retard opérationnel ni de workflow, tout en affichant l’un des coûts totaux de possession les plus bas parmi les 14 fournisseurs. Cela signifie que les taux élevés de prévention et de détection ne s’accompagnent pas d’un nombre élevé de faux positifs.
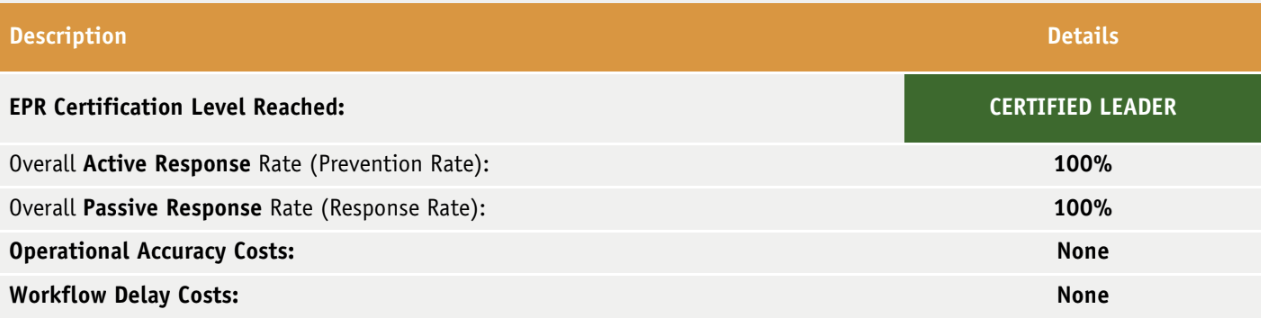
Elastic Security a obtenu le statut de « Certified Leader » au test EPR 2026 d’AV-Comparatives. Le produit a empêché et détecté chacun des scénarios d’attaque testés dès la première étape de compromission, sans aucun coût de précision opérationnelle ni retard de workflow pour l’utilisateur. Il s’agit d’un résultat net et complet qui reflète une réelle force en matière de prévention des menaces en entreprise.
Andreas Clementi, fondateur et PDG d’AV-Comparatives
La prévention aux endpoints est le point de départ de votre stratégie de défense
L’aspect le plus coûteux d’un incident est le délai entre la compromission et l’endiguement. Plus de temps peut signifier davantage de déplacements latéraux et plus d’endpoints à réimager. L’accès aux identifiants peut signifier des réinitialisations de mots de passe et des réexamens d’accès. L’exfiltration de données, selon ce qui a été dérobé, peut signifier la divulgation d’une fuite de données.
La prévention précoce réduit ces coûts à presque rien. Il n’y a rien à corriger car l’adversaire n’a jamais progressé. Il n’y a aucune fuite de données à divulguer, car les données n’ont jamais été atteintes.
Une activité suspecte bloquée et signalée sur l’endpoint génère un événement vérifié par un analyste et se résout facilement. Lorsque cette même activité suspecte va un peu plus loin, vous avez désormais des alertes sur plusieurs endpoints, des événements d’identité et de la télémétrie réseau à corréler. Si le déplacement latéral s’étend encore plus loin, il s’agit d’un incident actif avec une équipe de réponse dédiée.
C’est pourquoi tout l’intérêt réside dans la prévention.
Elastic Defend assure la prévention et la réponse au niveau des endpoints
Elastic Defend protège contre les malwares, les ransomwares et les menaces en mémoire grâce à des protections des endpoints prêtes à l’emploi sur Windows, macOS et Linux pour les environnements cloud, sur site, hybrides et air gap.
Ces protections sont développées et régulièrement tenues à jour par Elastic Security Labs Threat Command, l’équipe de recherche sur les menaces d’Elastic. Elles sont publiées dans un dépôt GitHub public. Vous pouvez découvrir ce que chaque règle protège, comprendre la raison de son déclenchement et même la modifier si vous le souhaitez.
Pour les équipes en cours de contrat avec un autre fournisseur de solutions pour endpoints ou pour celles gérant plusieurs outils d‘endpoints, Elastic ingère la télémétrie des endpoints tiers et fournit les mêmes fonctionnalités de détection et de réponse que l’agent natif Elastic. Une enquête sur une connexion suspecte regroupe donc l’ensemble des alertes, des chronologies et des actions de réponse sur une seule et même plateforme plutôt que de les disperser sur plusieurs outils.
La prévention est l’objectif principal, mais certaines menaces passent parfois au travers. Dans ce cas, les informations fournies avec la détection déterminent la rapidité à laquelle l’équipe peut intervenir. La fonctionnalité Attack Discovery d’Elastic utilise le grand modèle linguistique (LLM) de votre choix pour analyser les alertes, identifier les attaques potentielles et présenter un résumé de l’attaque afin de reconstituer ce qui s’est passé pour vous.
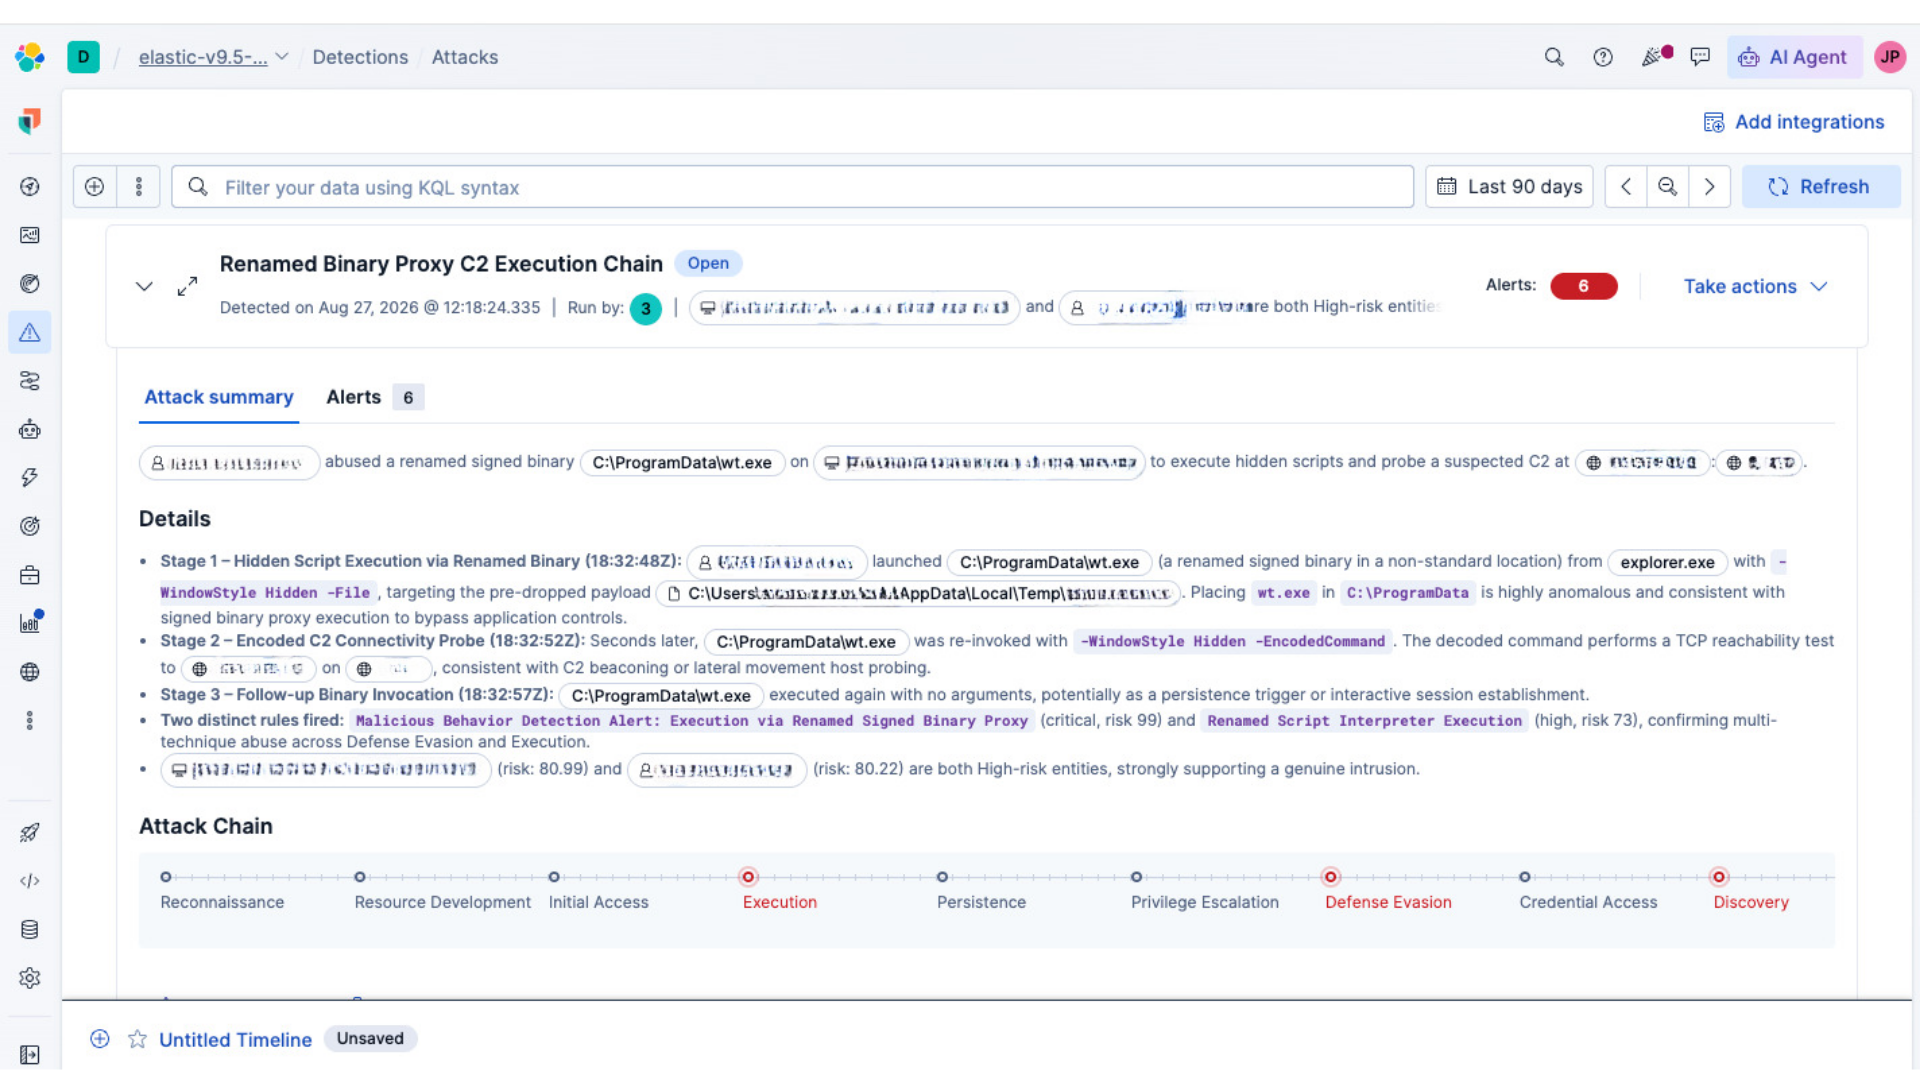
À partir de là, les intervenants en cas d’incident peuvent ensuite isoler un hôte du réseau, tout en le maintenant connecté à Elastic. Les analystes en analyse forensique peuvent utiliser l’intégration Osquery Manager pour écrire leurs propres requêtes sur les données d’hôtes en direct sur l’ensemble du parc.
Nous ne faisons aucun compromis avec une série continue de taux de protection de 100 %
Ces scores de 100 % ne sont pas les premiers obtenus par Elastic. Au cours des trois derniers tests AV-Comparatives Business Security, couvrant l’ensemble de l’année 2025 et se poursuivant en 2026, Elastic Security a été le seul fournisseur à obtenir un score parfait de 100 % en matière de protection contre les malwares à chaque cycle.
Lors du test le plus récent, couvrant la période de mars à juin 2026, Elastic a de nouveau été le seul fournisseur parmi les 16 testés à atteindre 100 % de protection contre les malwares alors que des fournisseurs tels que Microsoft, CrowdStrike et d’autres ont obtenu des scores inférieurs. Les deux tests Business Security de 2025 sont parvenus à la même conclusion : Elastic a été le seul fournisseur à obtenir des taux de 100 % à la fois dans le Real-World Protection Test et les Malware Protection Tests sur l’ensemble de 2025.
Ce résultat EPR ajoute désormais une nouvelle occurrence à cette série. Les méthodologies, les jeux d’échantillons, et les frameworks varient tous d’un test à l’autre. Les scores d’Elastic restent au plus haut niveau. C’est désormais la deuxième année consécutive qu’Elastic obtient le statut de Leader certifié EPR, ayant été certifiée en 2025 et en 2026.
Essayez la solution pour endpoints au score parfait
Elastic Security offre une excellente protection, détection et réponse des endpoints sur Windows, macOS et Linux, pour les données de télémétrie des endpoints Elastic natifs comme tiers. Lorsque l’équipe doit répondre à un incident ou analyser des éléments forensiques, toutes les fonctionnalités sont regroupées sur la même plateforme.
Le test Endpoint Prevention and Response d’AV-Comparatives valide en toute transparence la solidité du produit : 50 scénarios d’attaque réalistes selon une méthodologie publiée et prenant en compte les coûts. Le résultat d’Elastic pour 2026 est un score parfait en matière de prévention, de détection, de précision opérationnelle et d’impact sur les workflows.
Lisez le rapport EPR 2026 complet d’AV-Comparatives. Essayez Elastic Security.
La publication et la date de publication de toute fonctionnalité ou fonction décrite dans le présent article restent à la seule discrétion d'Elastic. Toute fonctionnalité ou fonction qui n'est actuellement pas disponible peut ne pas être livrée à temps ou ne pas être livrée du tout.
Partager
- Share on Twitter
Partager sur Twitter
- Share on LinkedIn
Partager sur LinkedIn
- Share on Facebook
Partager sur Facebook
- Share by Email
Partage par e-mail
- Print this page
Imprimer