Offene agentische SecOps-Plattform
Elastic Security ist die offene Plattform für agentenbasierte Sicherheitsmaßnahmen. Agenten übernehmen den gesamten Ablauf von der Ingestion bis zur Reaktion und zeigen Ihnen genau, wie sie zu ihren Ergebnissen gelangt sind. Sie entscheiden in Ihrem Tempo und mit dem Modell Ihrer Wahl, was automatisiert werden soll.
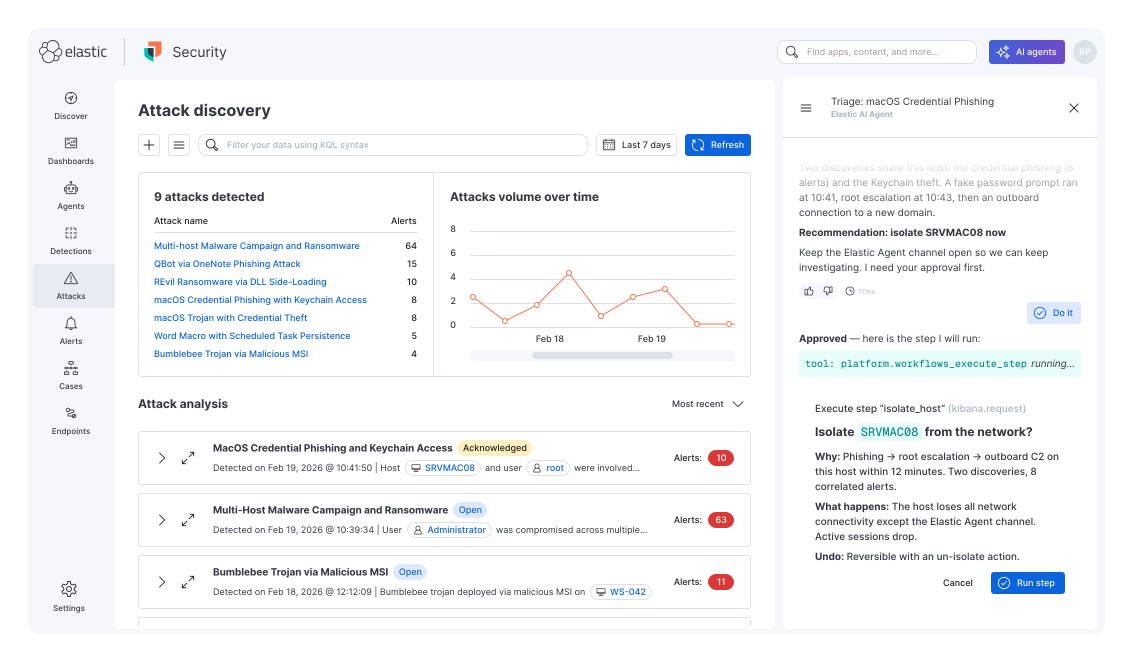
Entwickelt von Sicherheitsnutzern für Sicherheitsnutzer
Uns ging es genauso. Wir haben die Warteschlange abgearbeitet. Wir sind den Alerts nachgejagt. Elastic Security ist die agentenbasierte SOC-Plattform, die wir uns gewünscht hätten.
Tool-Fragmentierung ist ein Albtraum
Wenn Erkennung, Untersuchung und Reaktion über separate Tools verteilt sind, geht dazwischen Kontext verloren und Sie verlieren wertvolle Zeit.
Alles erfordert einen Audit-Trail, insbesondere Agents
Wenn es darum geht, Auditoren, Versicherern, Investoren und Führungskräften zu erklären, was geschieht und warum, benötigen Sie KI, die ihre Vorgehensweise offenlegt – mit transparenten und bearbeitbaren Begründungen.
Auf die Rehydrierung von Daten zu warten, kann keine Option sein
Bei einem Vorfall müssen Sie Daten aus Monaten oder Jahren schnell durchsuchen. Sie können es sich nicht leisten, stundenlang darauf zu warten, dass archivierte Daten wieder online geschaltet werden, bevor Sie sie abfragen können.
Agenten werfen zwei Probleme auf: Volumen und Geschwindigkeit
Um sich gegen KI-gestützte Bedrohungen wie den Hugging Face-Vorfall zu verteidigen, bei dem Reaktionsteams mit über 17.000 in über 6.000 Cluster gruppierten Angreiferaktionen konfrontiert waren, benötigt man Tools, die sowohl Volumen als auch Geschwindigkeit bewältigen können.
Was Elastic Security beinhaltet
Eine offene, agentische Plattform für Sicherheitsabläufe, die SIEM, Endpoint Security und native Automatisierung bietet. Ein einheitliches Datenmodell, eine Abfragesprache, kein Kontextverlust zwischen Tools.
AlertZero, die agentische Ebene von Elastic Security, ist demnächst verfügbar
Wir können es kaum erwarten, Ihnen vorzustellen, woran wir gearbeitet haben. AlertZero bedeutet, dass jeder Alert beantwortet wird und jede Entscheidung bei Ihnen liegt. Agenten für Triage, Untersuchung und Threat Hunting schlagen evidenzbasierte Maßnahmen vor.
KI-gestütztes SIEM
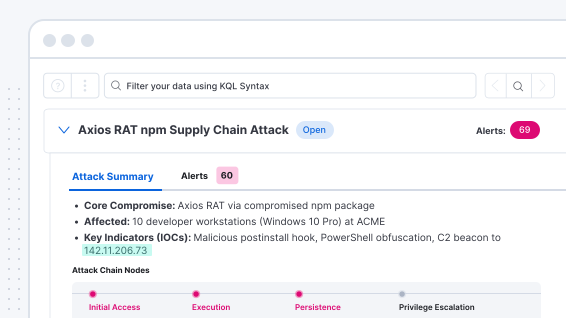
Lassen Sie uns den Alerts nachgehen, die Korrelationen finden und Ihnen Einblick in genau das geben, was wir gefunden haben. Sie erhalten den vollständigen Kontext, um auf ein und derselben Platform Untersuchungen durchzuführen und zu reagieren.
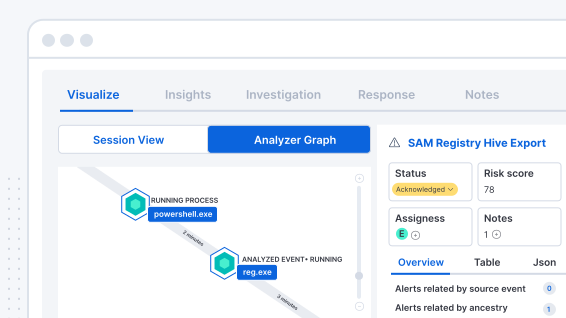
Nativer Endpoint-Schutz und Reaktion
Jede am Endpoint gestoppte Bedrohung ist ein Alert, den Ihr Team gar nicht erst triagieren muss. Wenn doch einmal etwas durchschlüpft, untersuchen Elastic XDR und die agentische Ebene dies und legen die Ergebnisse zu Ihrer Freigabe vor.
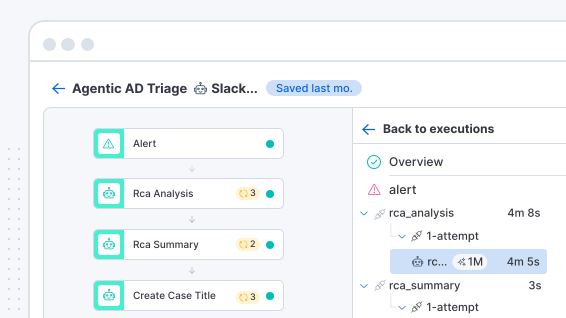
Integrierte SOAR-Automatisierung
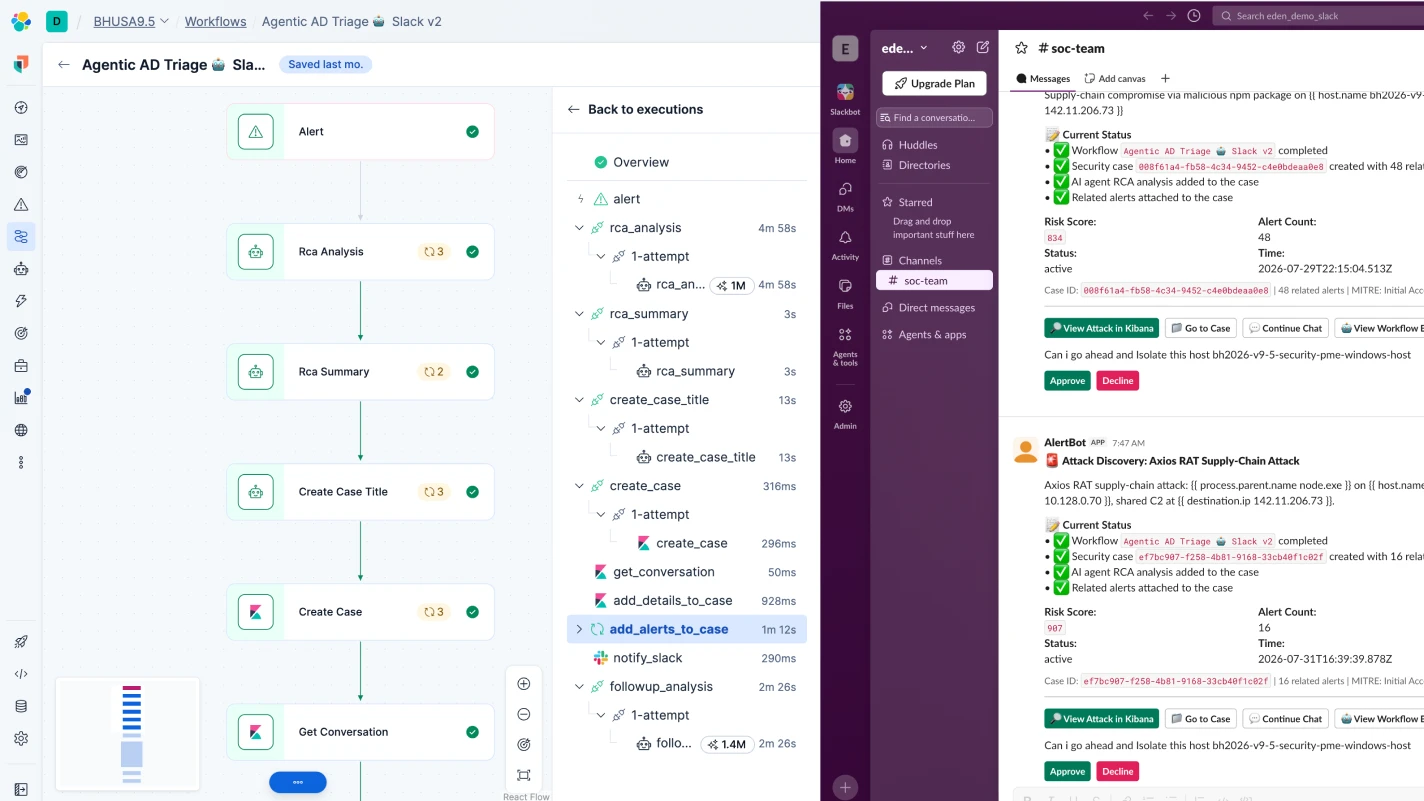
Lassen Sie die Automatisierung das Playbook ausführen, damit Sie sich auf die Bedrohungen konzentrieren können, die Ihr Fachwissen erfordern. Wenn ein Schritt Urteilsvermögen erfordert, ruft der Workflow einen Agenten auf, um logische Schlüsse zu ziehen, und legt die Ergebnisse für Ihre Genehmigung vor.
Bedrohungsforschung von Elastic Security Labs Threat Command
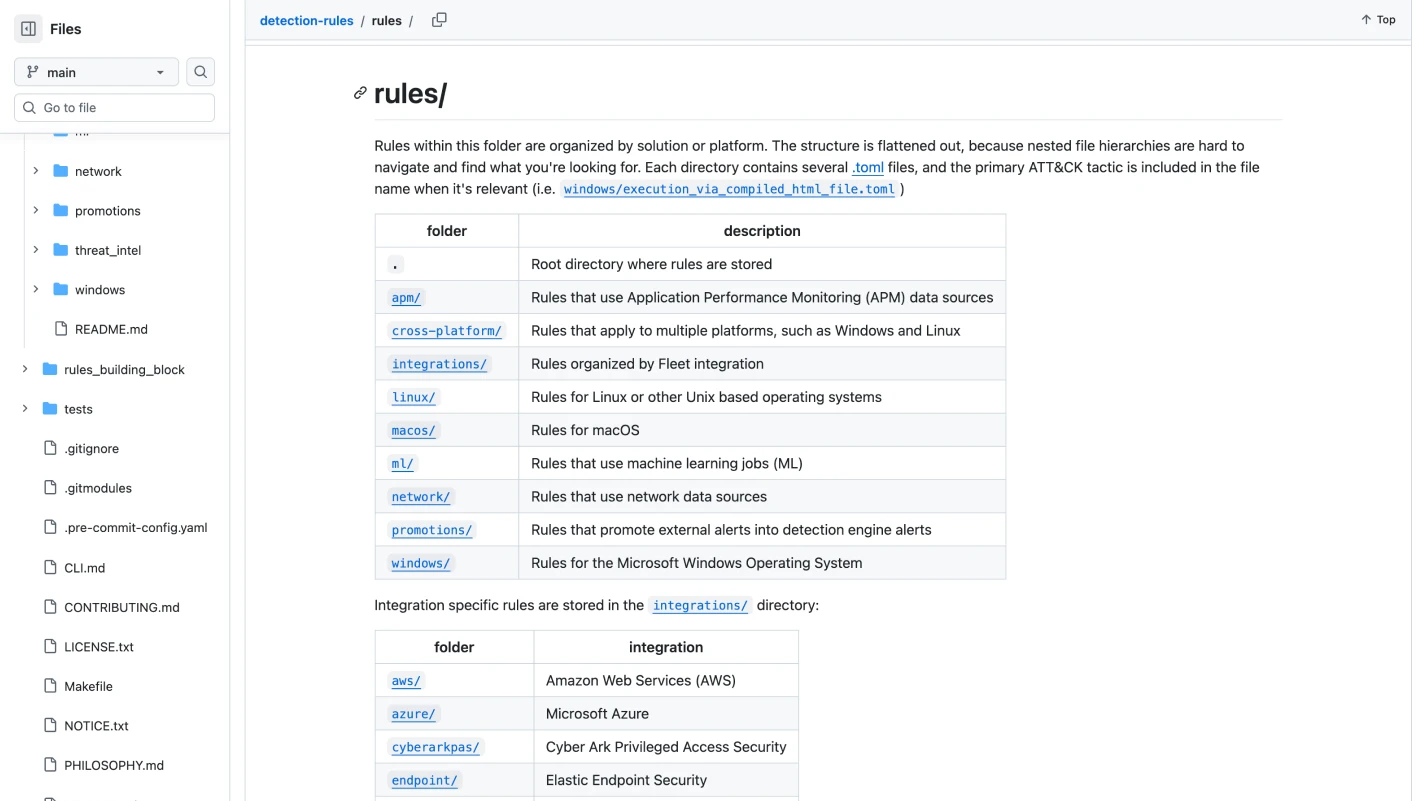
Das Forschungsteam, das aktive Bedrohungen in freier Wildbahn verfolgt, verfasst Ihre Erkennungsregeln. Jede Regel wird offen auf GitHub veröffentlicht, sodass Ihr Team die Logik lesen kann, verstehen kann, warum sie anschlägt, und sie bei Bedarf anpassen kann.
Was Sie mit Elastic Security erhalten
Mit Elastic verbringen Sie weniger Zeit mit Routinearbeiten, stoppen mehr Bedrohungen am Endpoint und arbeiten mit normalisierten Daten, sobald Sie eine Integration verbinden.
Führende Wirksamkeit beim Endpoint-Schutz
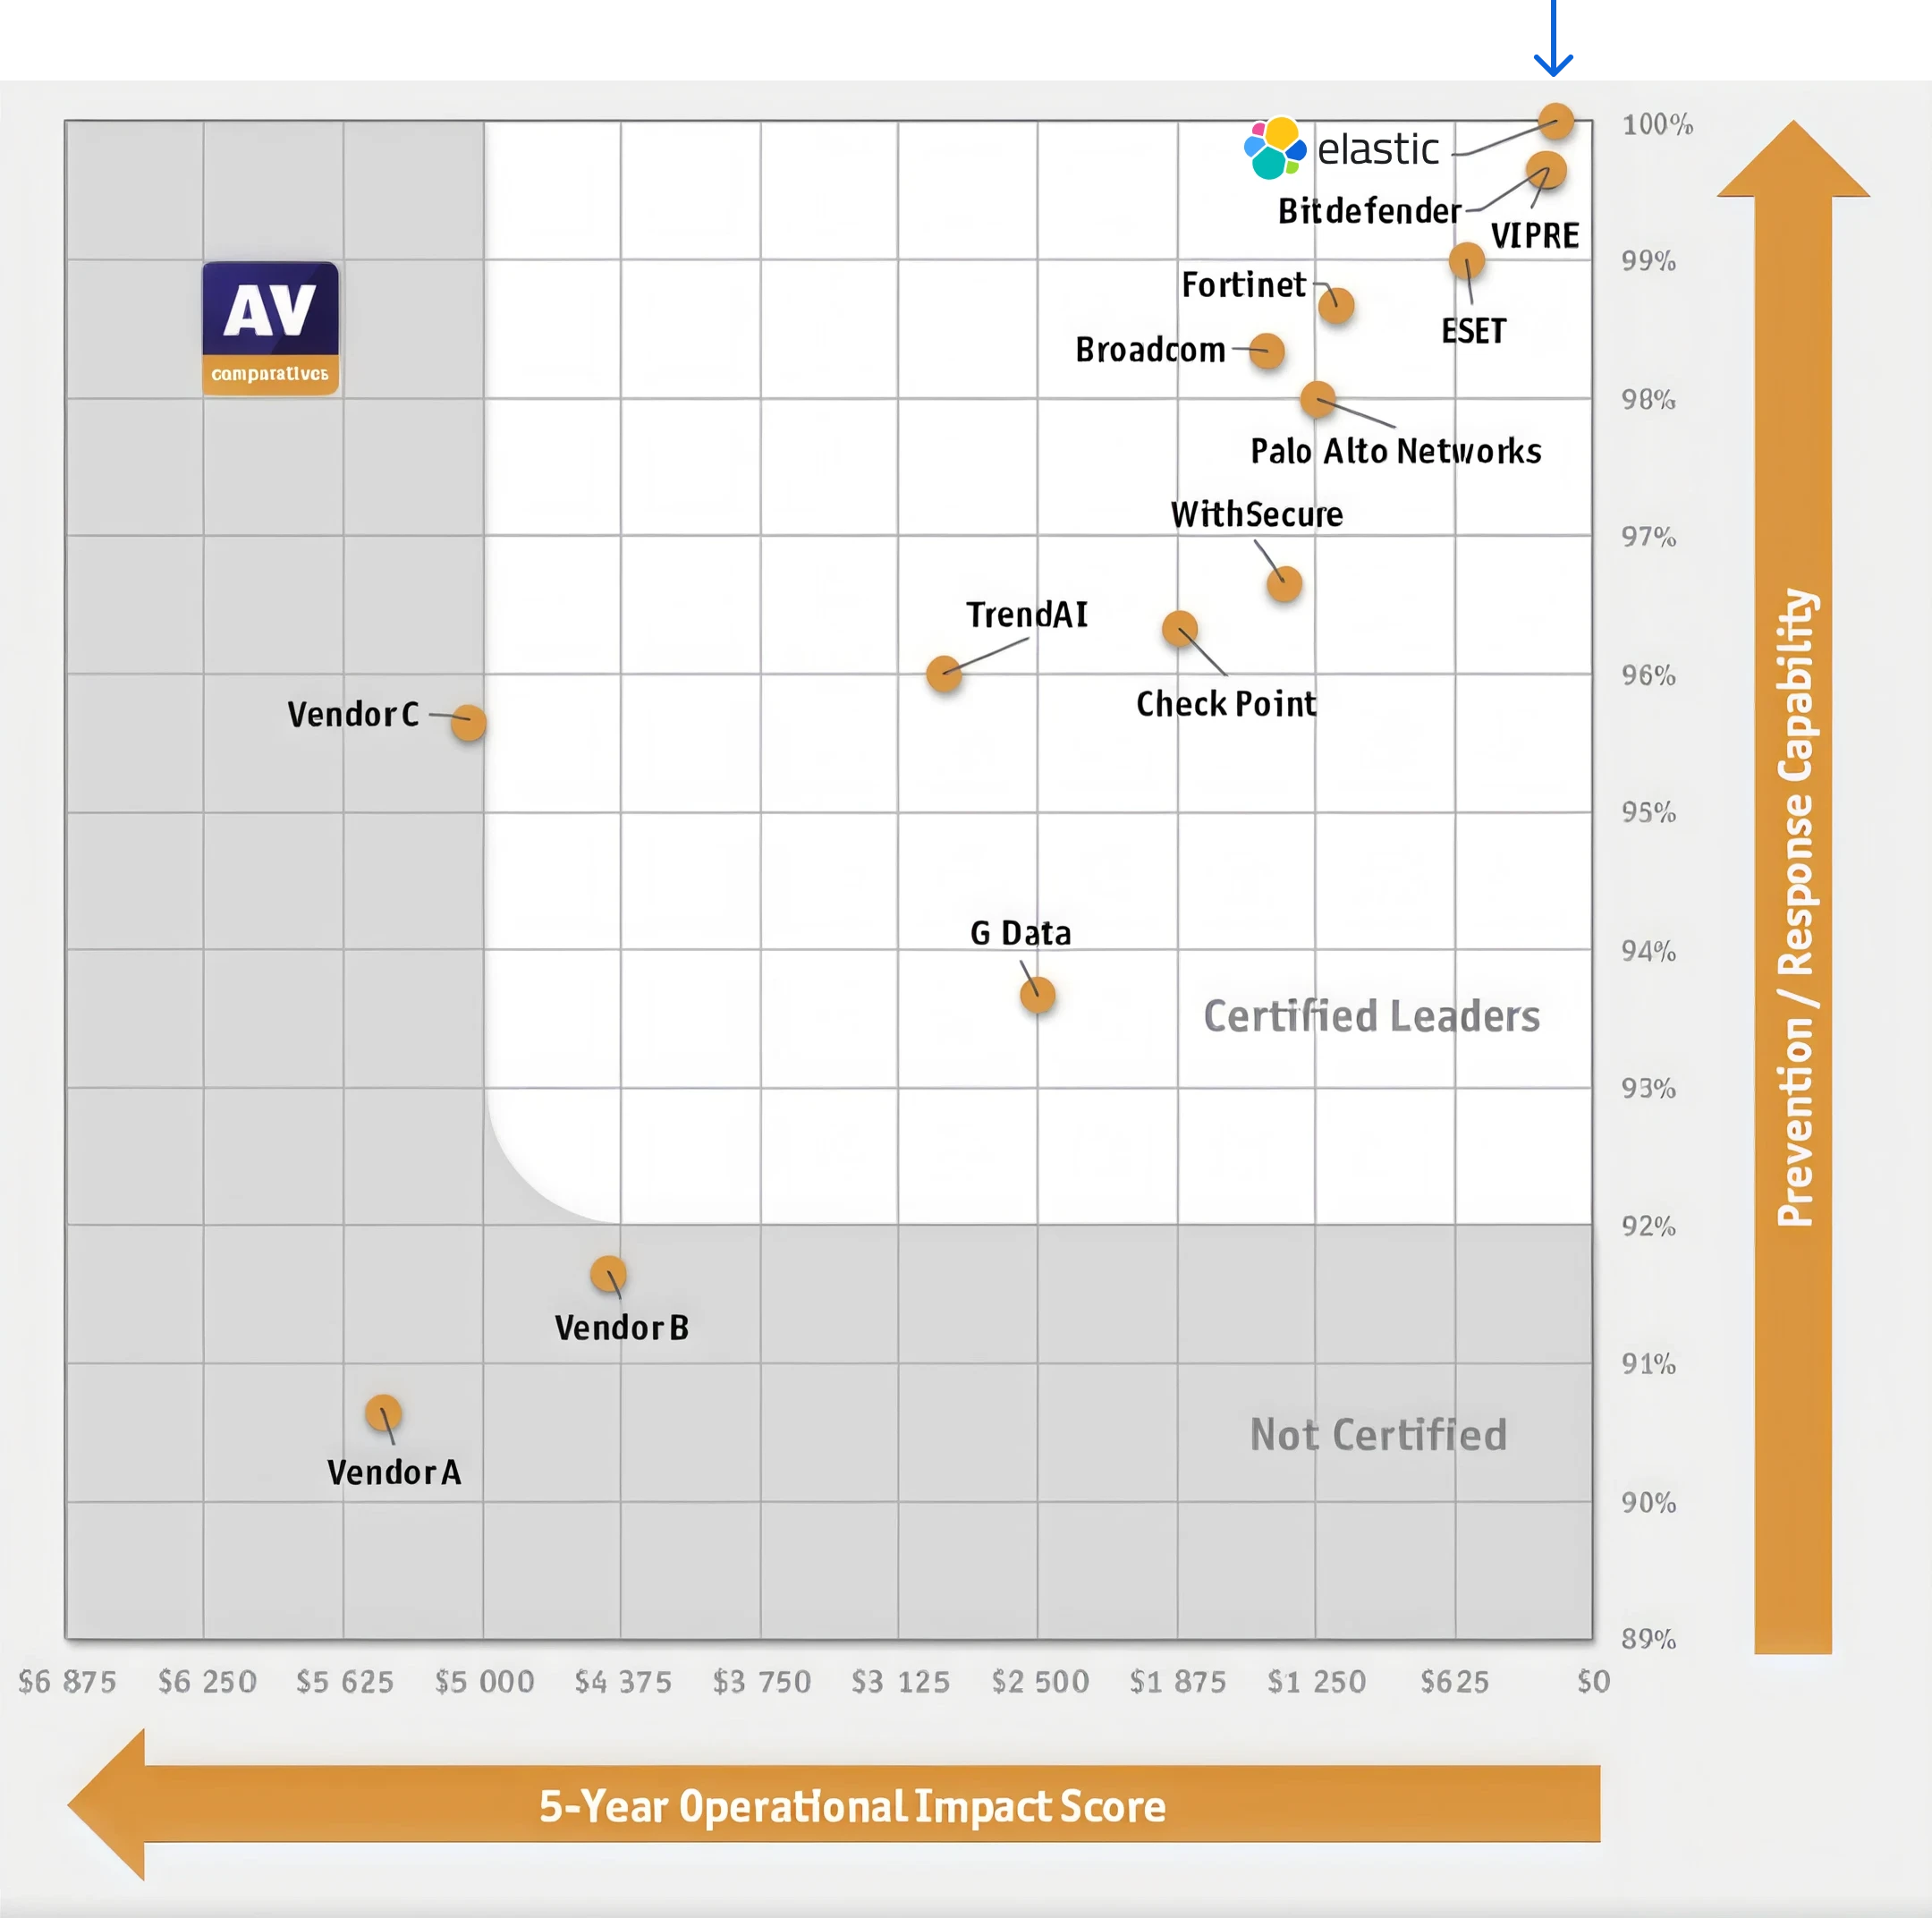
Elastic steht an der Spitze des diesjährigen CyberRisk Quadrant mit den einzigen Schutzbewertungen von 100 %, kombiniert mit dem niedrigsten modellierten operativen Aufwand aller getesteten Produkte.
Verschaffen Sie Ihrem Team Freiraum für die Aufgaben, bei denen es gebraucht wird
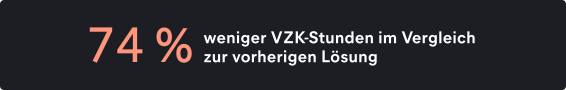
Security-Teams, die Elastic nutzen, berichten von 74 % weniger Stundenaufwand für Routineabläufe, während sie gleichzeitig eine größere Angriffsfläche als zuvor abdecken.
Auf Offenheit angelegt
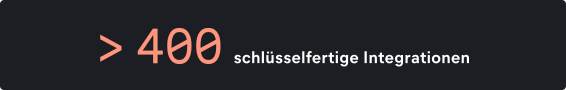
Jede Integration normalisiert Ihre Daten und enthält vorgefertigte Dashboards, sodass Ihr Team eine neue Quelle untersuchen kann, ohne Parser schreiben zu müssen.
Wie KI-Agenten und Automatisierung in Elastic Security funktionieren
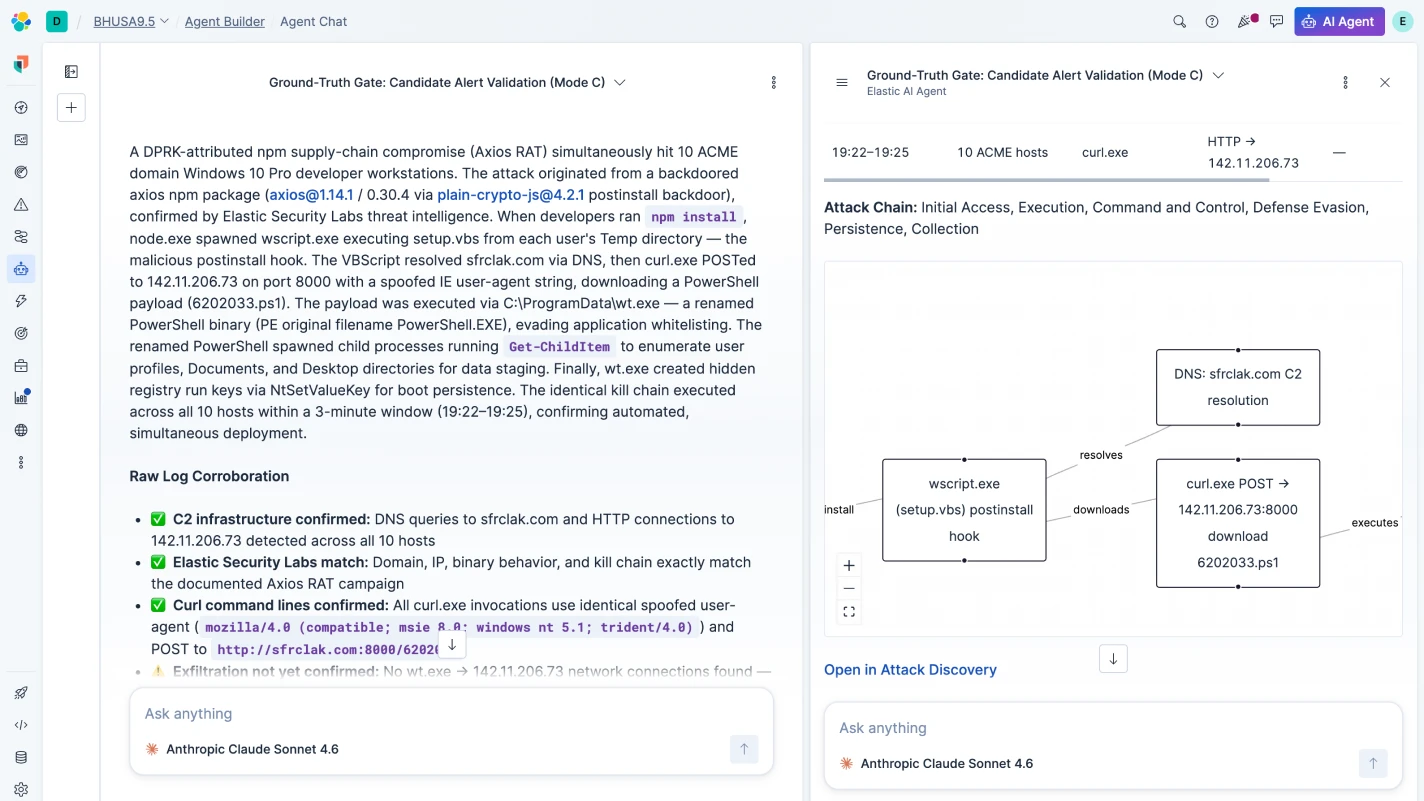
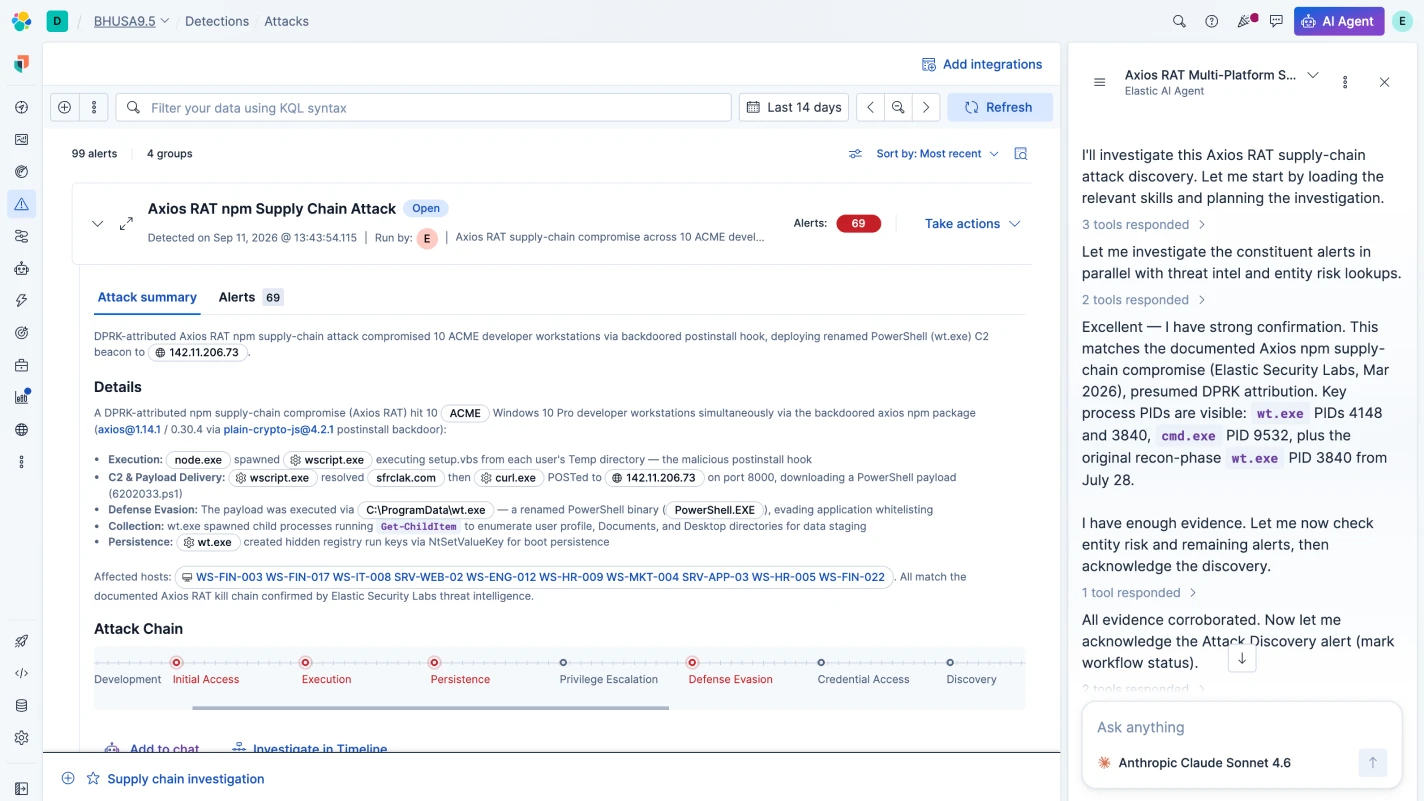
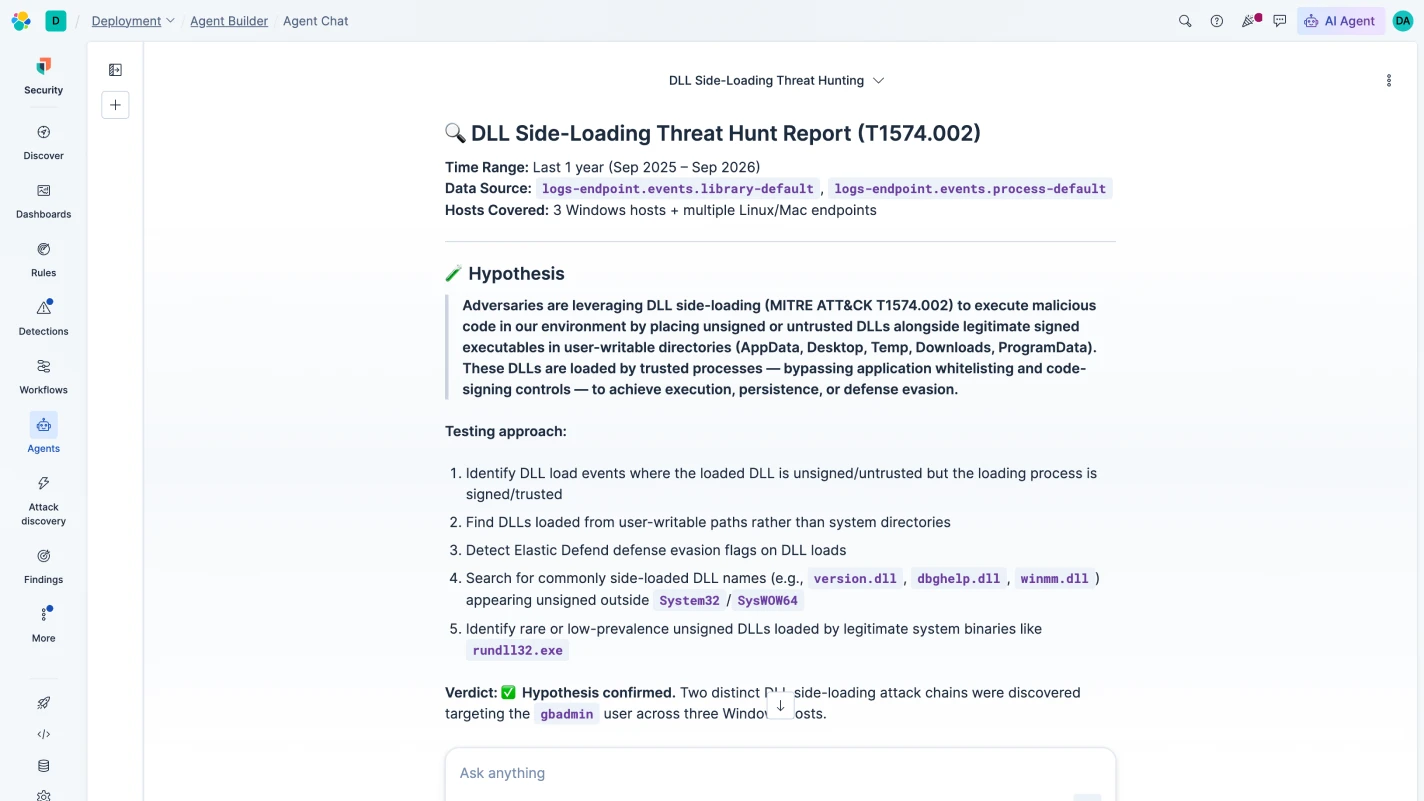
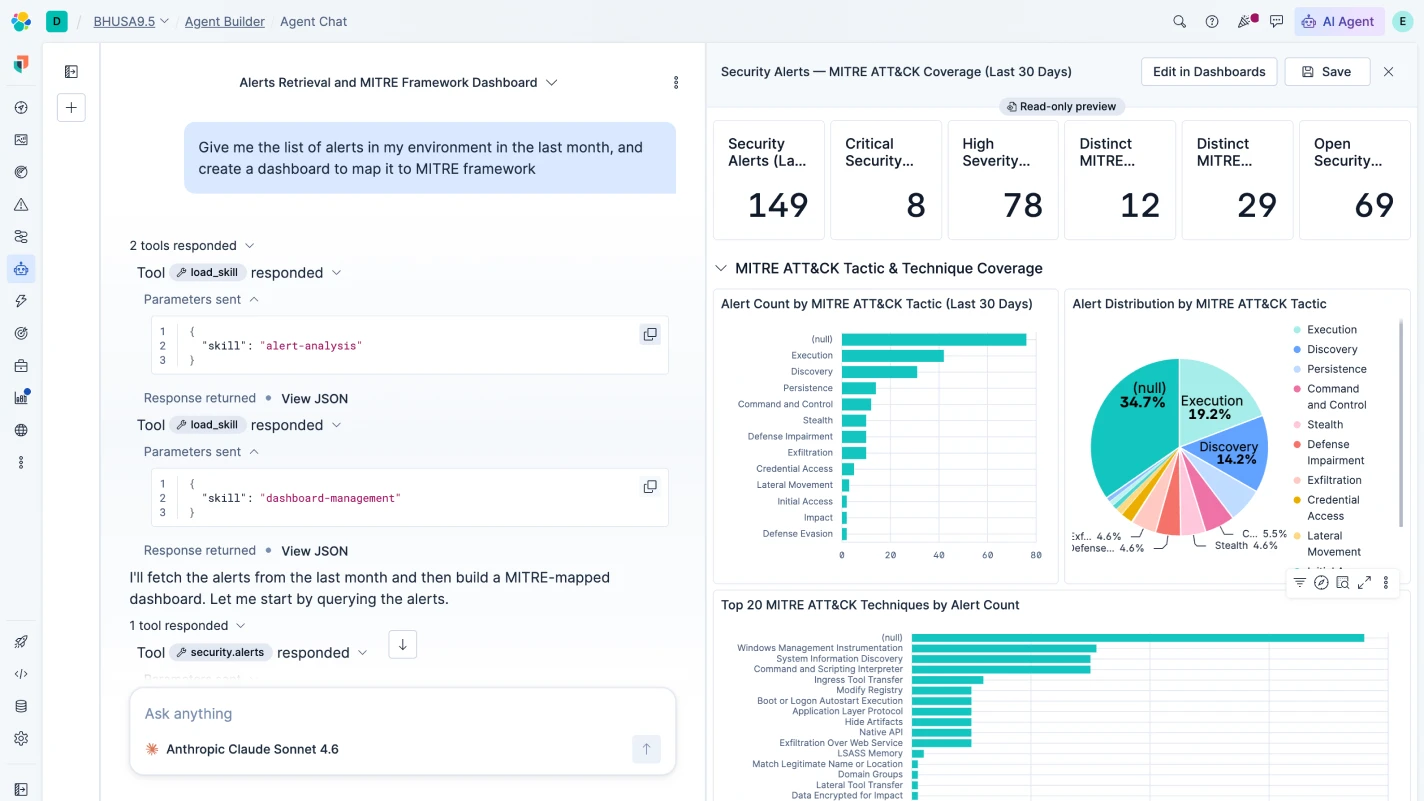
Mit Elastic können Sie entscheiden, was Sie automatisieren möchten, und das System zeigt seine Arbeit, damit Sie den Ergebnissen vertrauen können. Sie sehen die Begründung, überprüfen die Arbeit und behalten die Belege.
Attack Discovery korreliert Warnungen zu Angriffsketten und untersucht die dahinterstehenden Aktivitäten. Sie legen den Konfidenzschwellenwert fest und können genau nachvollziehen, wie der Agent zu seiner Schlussfolgerung gelangt ist.
Security-Experten, die auf Elastic setzen
„Viele Sicherheitstools funktionieren wie Blackboxes: Daten werden eingespeist und Warnmeldungen erscheinen, aber die zugrunde liegende Begründung ist nicht immer klar. Mit Elastic haben wir die volle Kontrolle.“
„Viele Sicherheitstools funktionieren wie Blackboxes: Daten werden eingespeist und Warnmeldungen erscheinen, aber die zugrunde liegende Begründung ist nicht immer klar. Mit Elastic haben wir die volle Kontrolle.“
René Kalff, Technical Lead
5
Jahre archivierter Daten bleiben durchsuchbar
Nehmen Sie am Chat teil, tragen Sie zu unserem Repository bei oder treffen Sie uns sogar persönlich
Vernetzen Sie sich mit der weltweiten Community von Elastic Security. Wir sind auf Slack und GitHub vertreten und veranstalten Meetups in Ihrer Nähe.
Häufig gestellte Fragen
Was ist die agentische SecOps-Plattform?
Elastic ist die offene Plattform für agentenbasierte Sicherheitsmaßnahmen. Agenten decken den gesamten Ablauf von der Ingestion bis zur Reaktion ab und zeigen Ihnen genau, wie sie dorthin gelangt sind. Sie können Ihre Daten in Ihrem eigenen Tempo mit dem LLM Ihrer Wahl nutzen, auch mit Frontier- oder On-Prem-Modellen. Elastic Security lässt Sie entscheiden, was automatisiert werden soll, und zeigt seine Arbeitsschritte und Begründungen, sodass Sie den Ergebnissen vertrauen können.
Worin unterscheiden sich agentische Sicherheitsabläufe von traditionellen SOC-Tools?
Herkömmliche Sicherheitstools zeigen Alerts an und warten darauf, dass ein Analyst aktiv wird. Eine agentische Plattform untersucht, korreliert über Ihre gesamte Umgebung hinweg und empfiehlt eine Reaktion, wobei bei jedem Schritt die vollständige Begründung angezeigt wird. Analysten genehmigen die Entscheidungen, auf die es ankommt, anstatt den unwichtigen nachzugehen, was eine schnellere Behebung mit weniger manuellem Aufwand vom Alert bis zum geschlossenen Ticket bedeutet.
Kann Elastic Security mehrere Einzellösungen ersetzen?
Ja, und wenn Sie noch nicht ganz bereit für die Migration sind, bietet Elastic Security mehr als 400 vorgefertigte Integrationen zur Unterstützung Ihres bestehenden Toolsets. Die Plattform umfasst native SIEM-, XDR- und Automatisierungsfunktionen und fungiert so als vollständige agentenbasierte Plattform für Sicherheitsabläufe. Wenn Sie dann mit Ihrer SIEM-Migration beginnen, beschleunigt die automatische Migration von Elastic die Migration Ihrer Erkennungsregeln und Dashboards drastisch.
Wie nutzt Elastic Security KI?
Elastic Security basiert auf einer modellunabhängigen Architektur, die es Kunden ermöglicht, das für ihre Anforderungen am besten geeignete Modell auszuwählen – ganz gleich, ob es sich um Elastic Managed LLMs, OpenAI, Anthropic, Gemini oder On-Prem-Open-Source-Modelle handelt. Darüber hinaus testet Elastic die Leistung verschiedener LLMs für KI-gestützte Features wie Attack Discovery und legt das leistungsstärkste Modell für dieses Feature als Standard fest. Diese LLM-Evaluierungstests sind in der Produktdokumentation zu Elastic Security verfügbar.
Genauer gesagt nutzt Elastic Elastic Workflows für die Orchestrierung und multimodale Modelle von Jina AI für proprietäre Retrieval-Vorteile über verschiedene Sprachen und unstrukturierte Daten hinweg.
Die gleiche Elastic-Plattform, die Sicherheitsteams zur Erkennung nutzen, verwenden auch KI-Entwicklungsteams für die Erstellung von Agenten, semantischer Suche und KI-Anwendungen. Diese gemeinsame Grundlage bedeutet, dass die KI-Logik im SOC auf realem Datenkontext basiert und nicht auf einer separaten Ebene operiert.
Ersetzt Elastic Security mein aktuelles SIEM oder XDR?
Ja. Elastic Security umfasst die Funktionen, die Sie von einem SIEM oder XDR erwarten würden, ist jedoch als eine einzige, agentische Plattform aufgebaut und nicht als eine Sammlung von Produkten, die miteinander verbunden werden müssen. Erkennung, Untersuchung, Reaktion und Automatisierung werden alle auf denselben Daten und derselben Infrastruktur ausgeführt, sodass keine Übergaben zwischen Tools erforderlich sind und kein Kontext verloren geht.
Ist Elastic Security eine offene Plattform?
Ja. Elastic ist architektonisch offen, es ist also nicht nur ein Lippenbekenntnis. Es umfasst über 1.300 offene und anpassbare Erkennungsregeln, die auf GitHub veröffentlicht sind, unterstützt Community-Standards wie ECS und OCSF und bietet volle Transparenz hinsichtlich der Logik, der Quellen und des Ablaufs der KI. Dieser Ansatz „ohne Blackboxen“ stellt sicher, dass die Sicherheitsmitarbeiter die volle Kontrolle über ihre Daten und Regeln behalten.
Wie funktioniert das Elastic Security-Preismodell?
Elastic Security wird nach Rechenleistung und Speicher abgerechnet, nicht pro Endpoint. Elastic Defend ist in der Plattform enthalten, sodass Endpoint Protection kein separater Posten ist. Historische Daten bleiben ohne Reaktivierungsgebühren durchsuchbar, sodass Entscheidungen über den Schutzumfang nicht davon abhängen, was es kostet, Daten zugänglich zu halten. Sprechen Sie mit unserem Team, um Preisdetails speziell für Ihre Umgebung zu erfahren.
Funktioniert Elastic Security über Cloud-, On-Prem- und luftdichte Netzwerkumgebungen hinweg?
Ja. Elastic Security lässt sich in Cloud-, On-Prem-, Hybrid- und luftdichten Netzwerken ausführen, ohne dass Daten in die Cloud eines Anbieters verschoben werden müssen. Sie können über eine einzige Plattform in Ihrer gesamten Umgebung Bedrohungen erkennen und darauf reagieren – unabhängig davon, wo Ihre Daten liegen. Für Organisationen des öffentlichen Sektors, kritische Infrastrukturen und regulierte Branchen mit Anforderungen an Datenresidenz oder -souveränität ist diese Flexibilität direkt in die Architektur integriert.