Das einzige perfekte Endpoint Prevention and Response-Ergebnis (EPR) 2026 geht an Elastic

 Share on Twitter
Auf Twitter teilen

 Share on LinkedIn
Auf LinkedIn teilen

 Share on Facebook
Auf Facebook teilen

 Share by Email
Per E-Mail teilen

 Print this page
Drucken
Elastic steht im diesjährigen CyberRisk Quadrant von AV-Comparatives im 2026 Endpoint Prevention and Response (EPR) Test ganz an der Spitze – mit den einzigen Schutzbewertungen von 100 %, kombiniert mit dem niedrigsten modellierten operativen Aufwand aller getesteten Produkte und null Fehlalarmen.
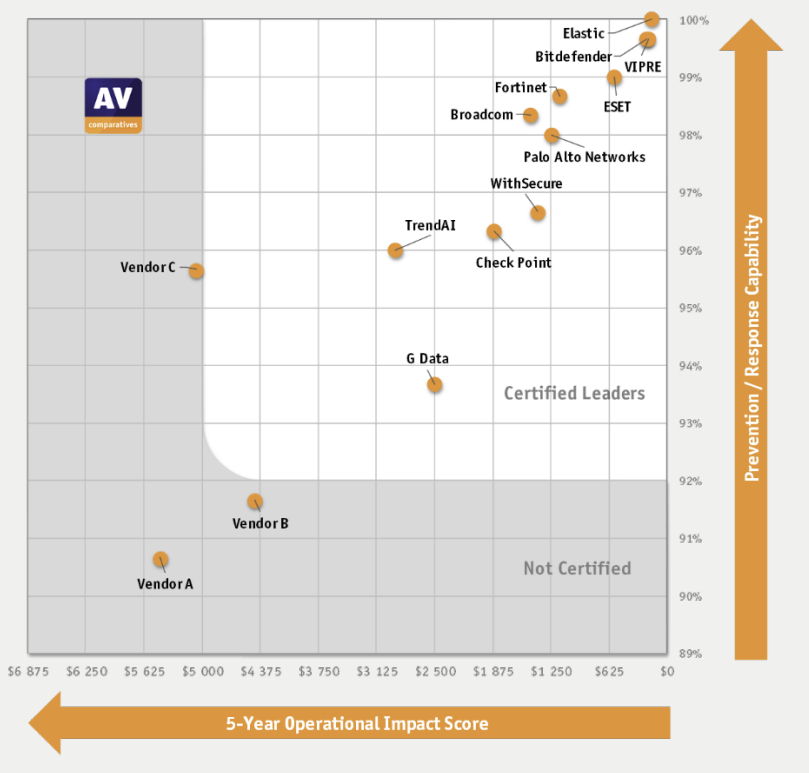
Elastic Security erzielte diese Ergebnisse, indem jede Bedrohung bereits in Phase eins des Tests gestoppt wurde, beginnend mit Kompromittierung und Verankerung, was die ersten drei Taktiken der MITRE ATT&CK-Kette abdeckt: Erster Zugriff, Ausführung und Persistenz. Da jeder Angriff bereits in Phase eins eingedämmt wurde, wurden weder Phase zwei (Interne Verbreitung) noch Phase drei (Asset-Verletzung) jemals erreicht.
Wir sind jedoch hier, um eine harte Realität zu lösen: Testergebnisse sind nur eine Komponente; SOC-Analysten ertrinken in Warnungen. Prävention am Endpoint ist unser Vorschlag zur Lösung der Alarmmüdigkeit. Jede Bedrohung, die gestoppt wird, bevor sie ausgeführt wird, bedeutet eine Warnung weniger für die Triage oder sogar eine Untersuchung weniger, die eröffnet werden muss.
Um zu verstehen, wie die Prävention am Endpoint ein wesentlicher Bestandteil der Lösung ist, hilft es zu sehen, worauf sich der Test konzentriert.
Was der AV-Comparatives EPR-Test misst
Der EPR-Test führt 50 vollständige Angriffsszenarien aus; jedes davon ist als mehrphasige Angriffskette strukturiert, die auf Techniken aus dem MITRE ATT&CK-Framework basiert. Die Szenarien erstrecken sich über mehrere Angriffsvektoren, ausführbare Dateien, Skripte, Installationsprogramme, Office-Add-ins und über USB verbreitete Nutzlasten, viele davon mit zusätzlicher Verschleierung, AMSI-Bypasses, EDR-Unhooking und dateilosen Ausführungstechniken.
Der diesjährige Test integrierte KI-gestützte Entwicklungsmethoden zur Erstellung der Testtools und Szenariovariationen, um besser widerzuspiegeln, wie sich die Tools von Angreifern weiterentwickelt haben.
Alle 14 Anbieter werden anhand derselben 50 Szenarien getestet, wobei die Bewertung in 4 Komponenten unterteilt ist:
Aktive Reaktion (Prävention) misst, ob das Produkt den Angriff automatisch gestoppt hat und ihn normalerweise meldet. Elastic hat in dieser Phase alle 50 Szenarien abgefangen.
Passive Reaktion (Erkennung) misst, ob das Produkt verdächtige Aktivitäten erkannt und gemeldet hat, die es nicht blockiert hat.
Kosten für operative Genauigkeit messen, wie oft legitime Programme oder Aktionen fälschlicherweise blockiert oder erkannt wurden.
Kosten für Verzögerungen im Workflow messen, ob das Produkt Nutzer verlangsamt (z. B., wenn das Produkt die Ausführung einer unbekannten Datei verhindert und sie zur Analyse an eine Sandbox sendet).
Selbst beim Erreichen von 100 % aktiven und passiven Reaktionsraten verzeichnete Elastic dennoch null Verzögerungen im Betrieb und in Workflows bei einer der niedrigsten Gesamtbetriebskosten unter den 14 Anbietern. Das bedeutet, dass die starken Präventions- und Erkennungsraten nicht auf Kosten hoher Fehlalarme gehen.
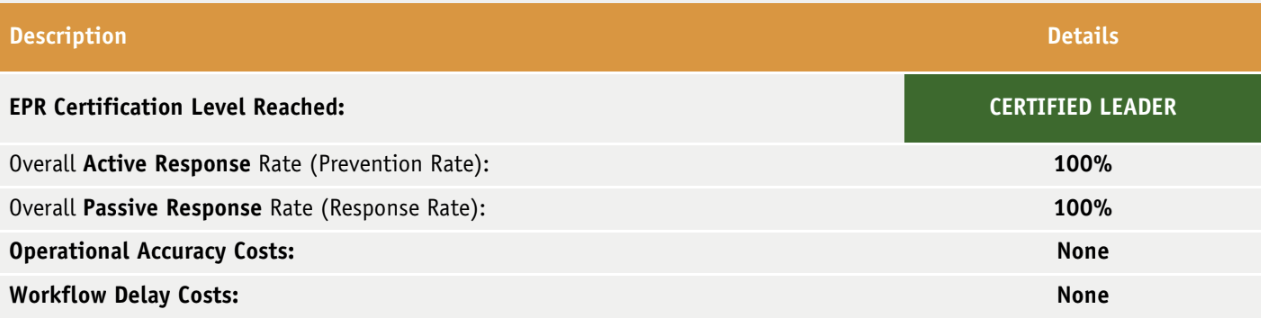
Elastic Security hat im AV-Comparatives EPR-Test 2026 den Status eines zertifizierten Marktführers erreicht. Das Produkt verhinderte und erkannte alle getesteten Angriffsszenarien bereits im ersten Stadium der Kompromittierung, ohne dass dies Einbußen bei der operativen Genauigkeit oder Verzögerungen im Workflow für den Nutzer zur Folge hatte. Es ist ein sauberes, vollständiges Ergebnis, das die wahre Stärke der Bedrohungsabwehr in Unternehmen widerspiegelt.
Andreas Clementi, Gründer und CEO von AV-Comparatives
Endpoint-Prävention ist der Ausgangspunkt Ihrer Verteidigungsstrategie
Der teuerste Teil eines Vorfalls ist die Zeit zwischen Kompromittierung und Eindämmung. Mehr Zeit kann mehr seitliche Bewegung und mehr Endpoints bedeuten, die neu abgebildet werden müssen. Der Zugriff auf Zugangsdaten kann Passwort-Zurücksetzungen und Zugriffsüberprüfungen bedeuten. Datenexfiltration kann, je nachdem, was entwendet wurde, die Offenlegung einer Datenschutzverletzung bedeuten.
Frühzeitige Prävention senkt diese Kosten auf nahezu null. Es gibt nichts zu beheben, da der Angreifer sich nie bewegt hat. Es gibt keine Datenpanne offenzulegen, da Daten nie erreicht wurden.
Verdächtige Aktivitäten, die am Endpoint blockiert und gemeldet werden, erzeugen ein Ereignis, das von einem Analysten überprüft wird und leicht zu lösen ist. Wenn dieselben verdächtigen Aktivitäten etwas weiter vordringen, müssen Sie nun Alerts über mehrere Endpoints, Identitätsereignisse und Netzwerktelemetriedaten hinweg korrelieren. Wenn sich die laterale Bewegung noch weiter erstreckt, handelt es sich um einen aktiven Vorfall mit einem dedizierten Reaktionsteam.
Deshalb ist Prävention das A und O.
Elastic Defend bietet Endpoint-Prävention und -Reaktion
Elastic Defend schützt vor Malware, Ransomware und In-Memory-Bedrohungen mit sofort einsatzbereitem Endpoint-Schutz für Windows, macOS und Linux in Cloud-, On-Premise-, Hybrid- und luftdichten Netzwerkumgebungen.
Diese Schutzmaßnahmen werden von Elastic Security Labs Threat Command, dem Bedrohungsforschungsteam von Elastic, entwickelt und regelmäßig gepflegt. Sie werden in einem offenen GitHub-Repo veröffentlicht. Sie können nachlesen, was jede Regel schützt, verstehen, warum sie ausgelöst wird, und sie bei Bedarf sogar anpassen.
Für Teams, die noch an Verträge mit anderen Endpoint-Anbietern gebunden sind, oder für diejenigen, die eine Mischung aus verschiedenen Endpoint-Tools verwalten, nimmt Elastic Drittanbieter-Endpoint-Telemetriedaten per Ingest auf und bietet dieselben Erkennungs- und Reaktionsfunktionen wie der native Elastic Agent. Das bedeutet, dass bei der Untersuchung einer verdächtigen Anmeldung alle Alerts, Zeitleisten und Reaktionsmaßnahmen auf einer Plattform zusammengeführt sind, anstatt über mehrere verteilt zu sein.
Prävention ist das Ziel, aber manchmal dringt dennoch etwas durch. Wenn das passiert, bestimmen die mit der Erkennung bereitgestellten Informationen, wie schnell das Team reagieren kann. Elastic’s Attack Discovery nutzt ein Large Language Model (LLM) Ihrer Wahl, um Warnmeldungen zu analysieren, potenzielle Angriffe zu identifizieren und eine zusammenfassende Angriffsbeschreibung bereitzustellen, sodass wir für Sie zusammenfügen, was geschehen ist.
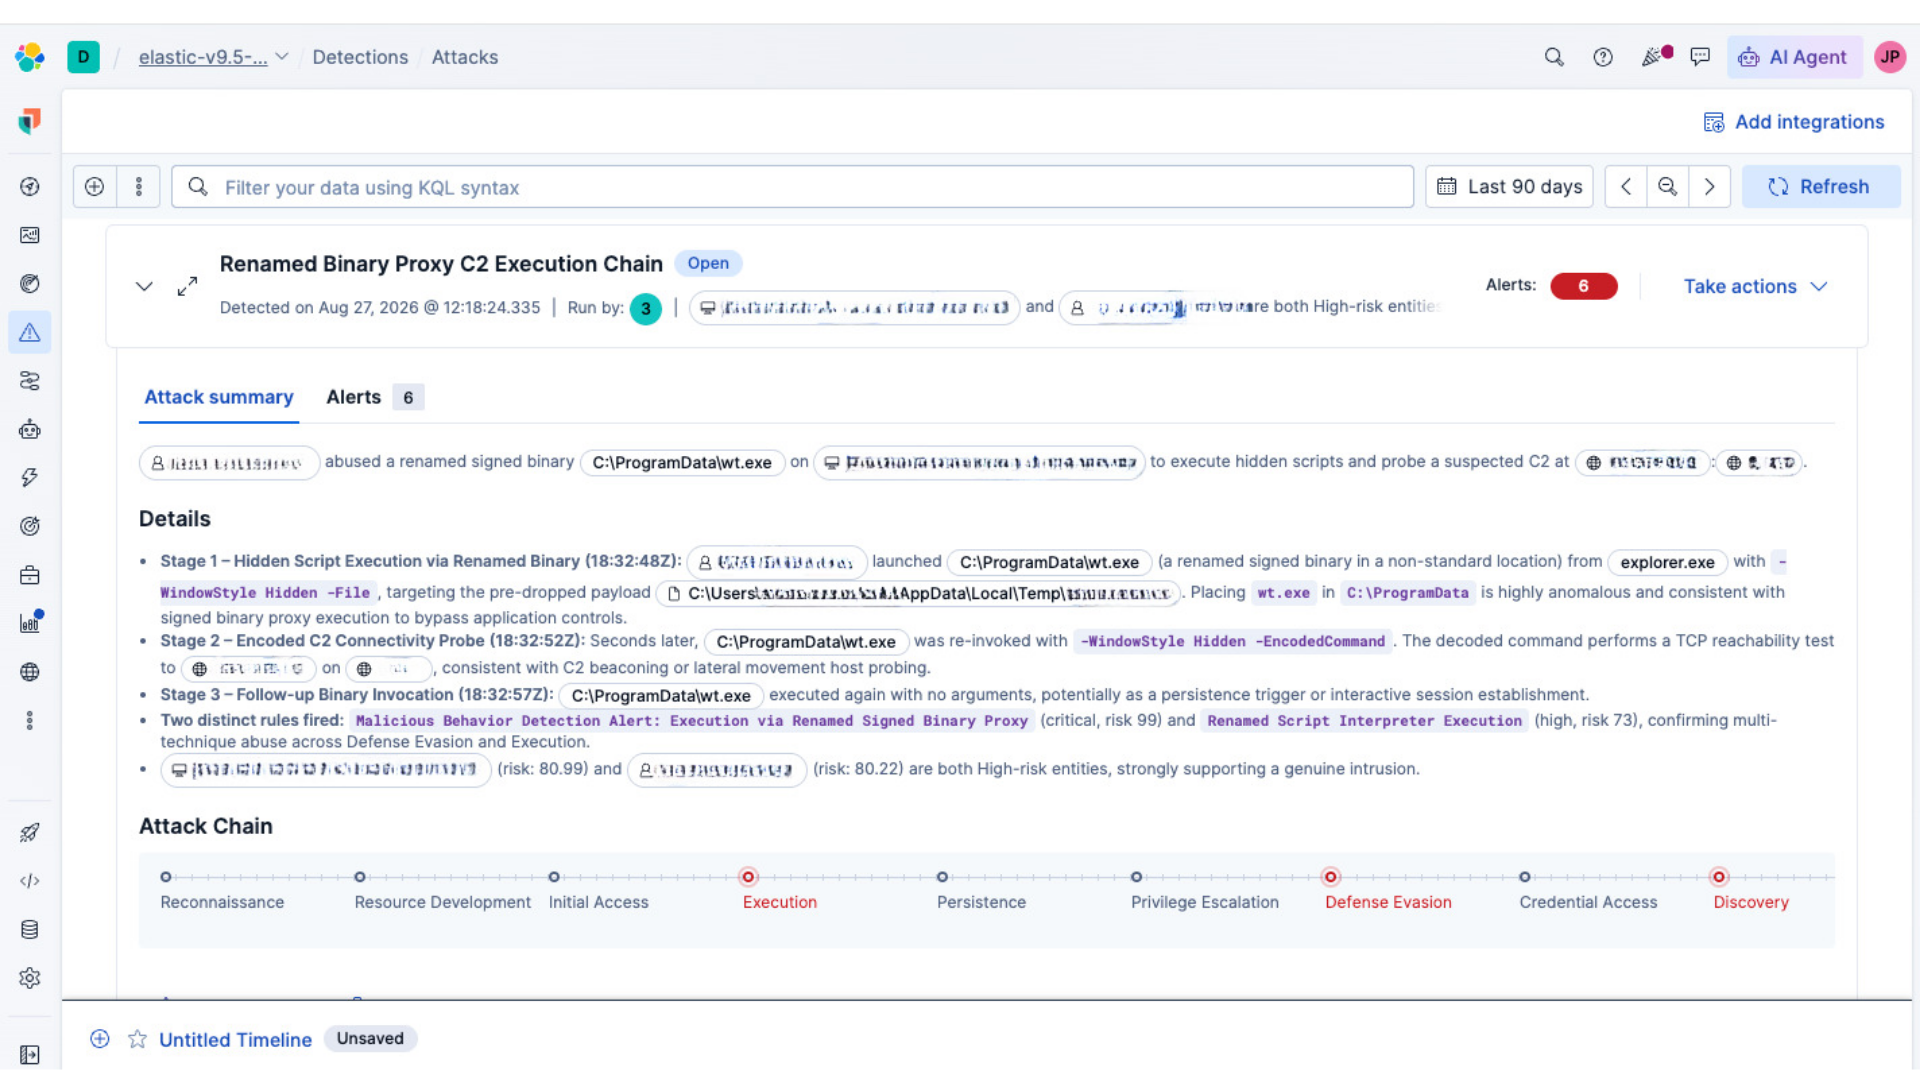
Von dort aus können Incident-Responder einen Host vom Netzwerk isolieren und gleichzeitig die Verbindung zu Elastic aufrechterhalten. Forensische Analysten können die Osquery Manager-Integration verwenden, um eigene Abfragen für Live-Hostdaten über die gesamte Flotte hinweg zu schreiben.
Wir machen keine halben Sachen – mit einer anhaltenden Schutzrate von 100 %
Diese Bewertungen von 100 % sind nicht die ersten von Elastic. In den letzten drei AV-Comparatives Business Security Tests, die das gesamte Jahr 2025 und den Beginn von 2026 umfassen, war Elastic Security der einzige Anbieter, der in jedem einzelnen Durchlauf eine perfekte Bewertung von 100 % beim Malware-Schutz erzielt hat.
Im jüngsten Test, der den Zeitraum von März bis Juni 2026 abdeckt, war Elastic erneut der einzige von 16 getesteten Anbietern, der einen Malware-Schutz von 100 % erreichte, während Anbieter wie Microsoft, CrowdStrike und andere geringere Ergebnisse erzielten. Beide Business Security Tests von 2025 kamen zum selben Ergebnis: Elastic war der einzige Anbieter mit Quoten von 100 % sowohl im Real-World Protection Test als auch in den Malware Protection Tests im gesamten Jahr 2025.
Dieses EPR-Ergebnis fügt der Serie nun einen weiteren Fall hinzu. Die Methoden, die Stichprobensätze und die Frameworks ändern sich bei diesen Tests alle. Die Bewertungen von Elastic bleiben an der Spitze. Dies ist nun das zweite Jahr in Folge, in dem Elastic den Status EPR Certified Leader erreicht hat, nachdem das Unternehmen sowohl 2025 als auch 2026 zertifiziert wurde.
Testen Sie die Endpoint-Lösung mit Bestnote
Elastic Security bietet hervorragenden Endpoint-Schutz, Erkennung und Reaktion für Windows, macOS und Linux – sowohl für native Elastic-Endpoints als auch für Telemetriedaten von Drittanbietern. Wenn das Team auf einen Vorfall reagieren oder forensische Artefakte analysieren muss, stehen alle Funktionen auf derselben Plattform zur Verfügung.
Der Endpoint Prevention and Response-Test von AV-Comparatives bestätigt transparent die Stärke des Produkts: 50 realistische Angriffsszenarien mit einer veröffentlichten Methodik und unter Berücksichtigung der Kosten. Das Ergebnis von Elastic für 2026 ist eine perfekte Bewertung in den Bereichen Prävention, Erkennung, betriebliche Genauigkeit und Workflow-Auswirkungen.
Lesen Sie den vollständigen AV-Comparatives-EPR-Bericht 2026. Testen Sie Elastic Security.
Die Entscheidung über die Veröffentlichung der in diesem Blogeintrag beschriebenen Leistungsmerkmale und Features sowie deren Zeitpunkt liegt allein bei Elastic. Es ist möglich, dass noch nicht verfügbare Leistungsmerkmale oder Features nicht rechtzeitig oder überhaupt nicht veröffentlicht werden.
Teilen
- Share on Twitter
Auf Twitter teilen
- Share on LinkedIn
Auf LinkedIn teilen
- Share on Facebook
Auf Facebook teilen
- Share by Email
Per E-Mail teilen
- Print this page
Drucken