Plateforme d'opérations de sécurité ouverte et agentique
Elastic Security se présente comme la plateforme de sécurité opérationnelle ouverte et agentique. Ses agents prennent en charge tout le cycle de vie, depuis l'ingestion jusqu'à la réponse, tout en détaillant chaque étape de leur démarche. C'est vous qui déterminez ce que vous souhaitez automatiser en choisissant votre modèle, à votre propre rythme.
Conçu par des utilisateurs de la sécurité, pour des utilisateurs de la sécurité
Nous sommes passés par là. Nous avons géré la file d'attente et pourchassé les alertes. Elastic Security est la plateforme SOC agentique que nous aurions tant aimé avoir.
La fragmentation des outils est un cauchemar
Lorsque la détection, l’investigation et la réponse sont réparties sur des outils distincts, le contexte se perd entre eux, et vous perdez un temps précieux.
Tout requiert une piste d'audit, en particulier les agents
Lorsqu’il s’agit d’expliquer ce qui se passe et pourquoi aux auditeurs, aux assureurs, aux investisseurs et aux dirigeants, vous avez besoin d’une IA capable d’exposer sa démarche, avec un raisonnement transparent et modifiable.
Attendre la réhydratation des données ne peut pas être une option
Face à un incident, la recherche parmi des mois ou des années de données doit être immédiate. Impossible d'attendre des heures que des données archivées soient remises en ligne pour pouvoir les interroger.
Les agents posent deux problèmes : le volume et la vitesse
Pour contrer les menaces pilotées par l'IA à l'image de l'incident Hugging Face (marqué par plus de 17 000 actions malveillantes réparties en plus de 6 000 clusters), les équipes requièrent des solutions aptes à absorber un tel volume et une telle rapidité.
Ce que comprend Elastic Security
Une plateforme d’opérations de sécurité ouverte et agentique qui propose le SIEM, Endpoint Security et l'automatisation native. Un modèle de données unifié, un seul langage de requête, aucune perte de contexte entre les outils.
SIEM optimisé par l’IA
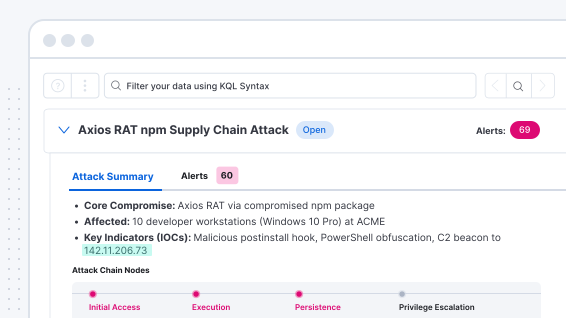
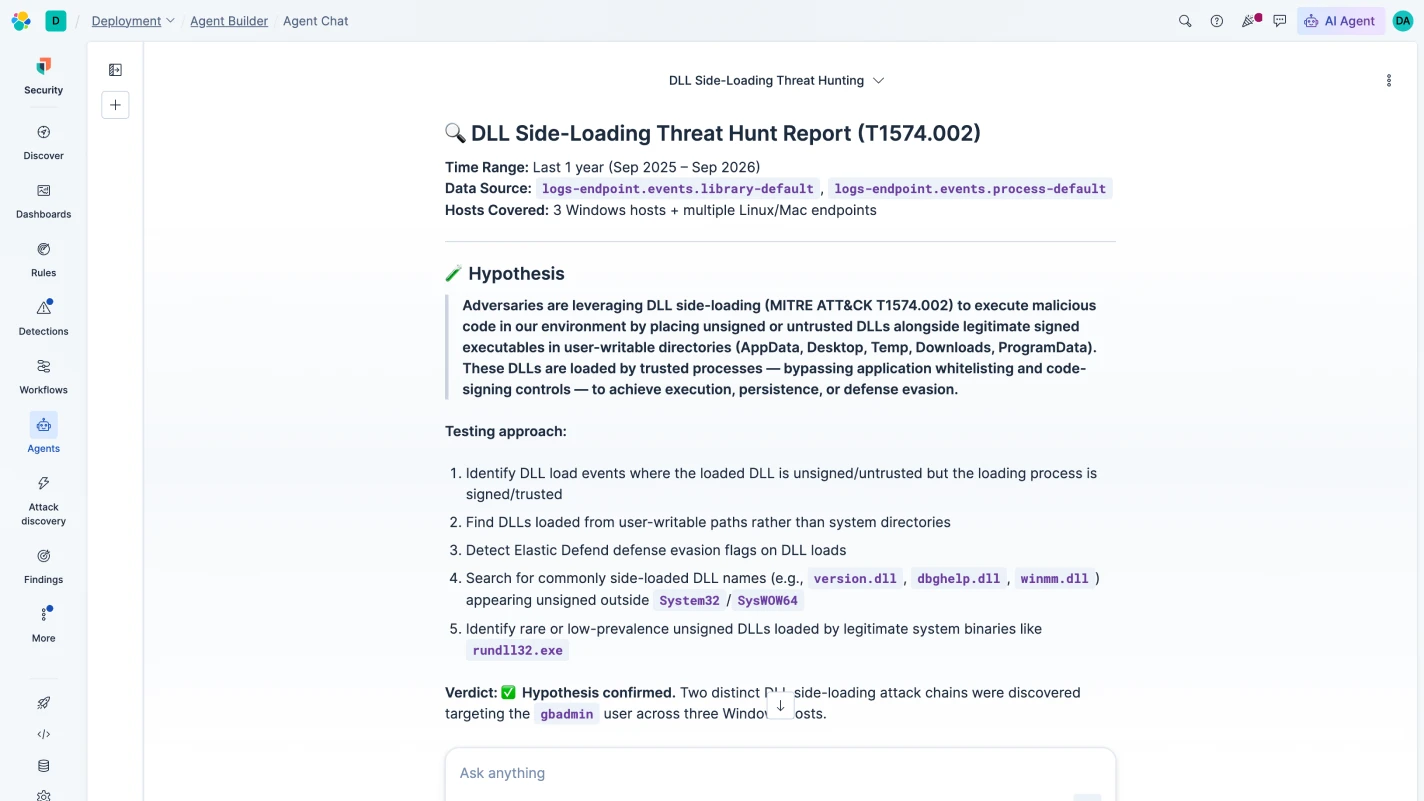
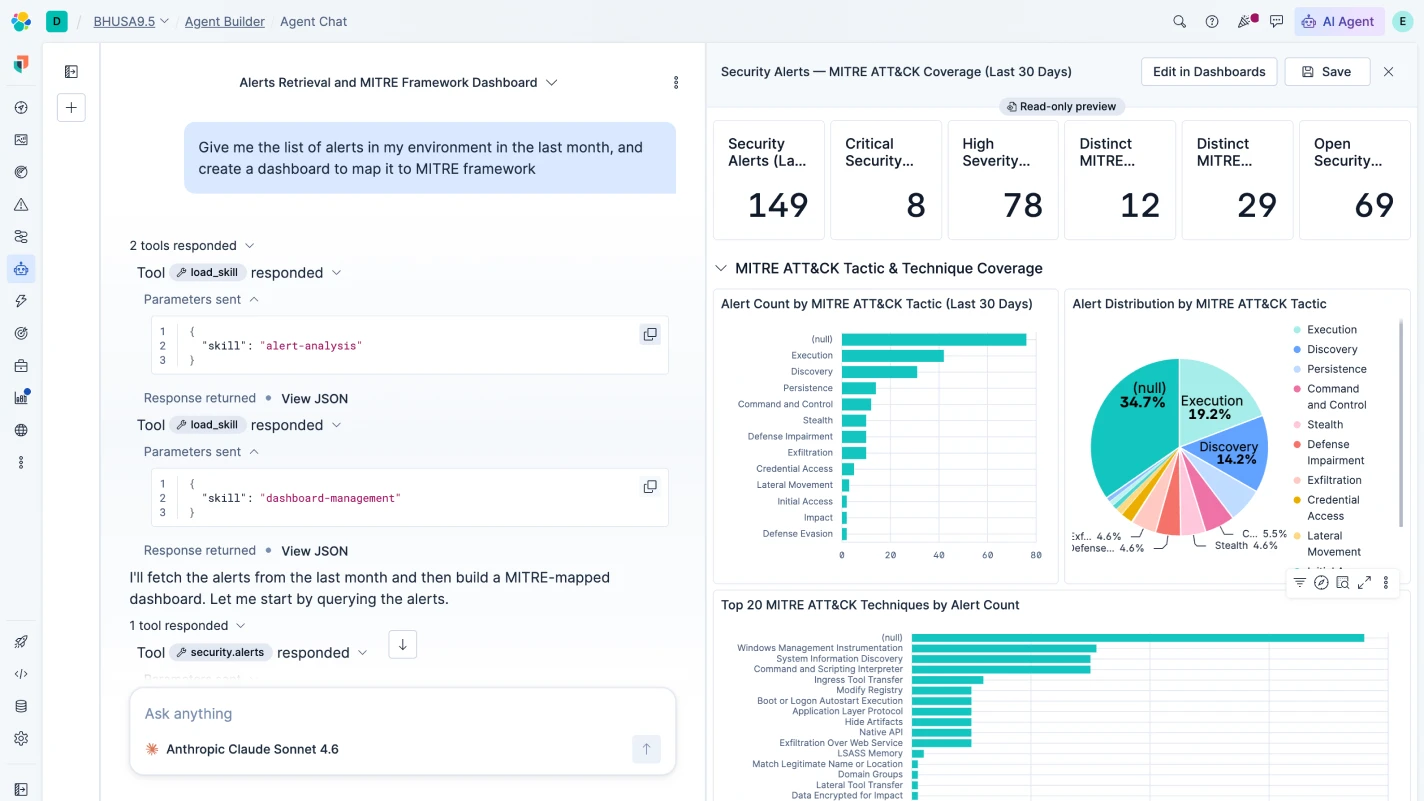
Laissez-nous traquer les alertes, identifier les corrélations et vous apporter une visibilité précise sur ce que nous avons trouvé. Vous bénéficierez de tout le contexte nécessaire pour analyser et réagir, le tout sur une même plateforme.
Protection et réponse natives aux points de terminaison
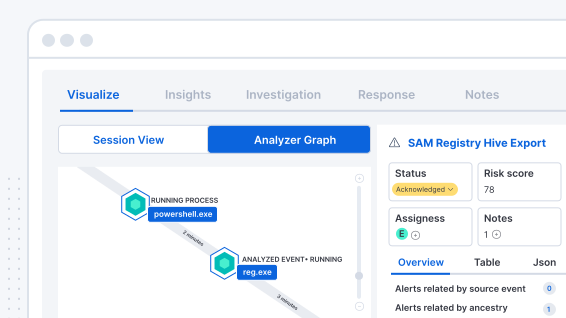
Chaque menace neutralisée à l'endpoint dispense votre équipe de toute tâche de triage d'alerte. Si un élément échappe au dispositif, Elastic XDR et la couche agentique réalisent l'investigation et présentent les résultats soumis à votre approbation.
Automatisation SOAR intégrée
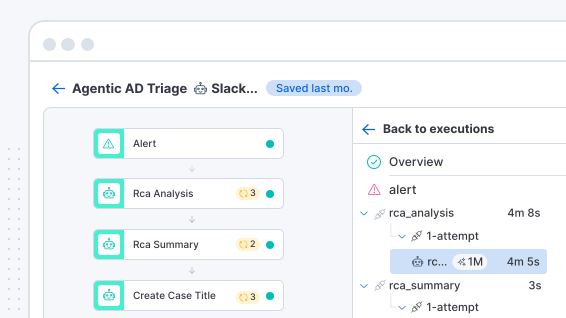
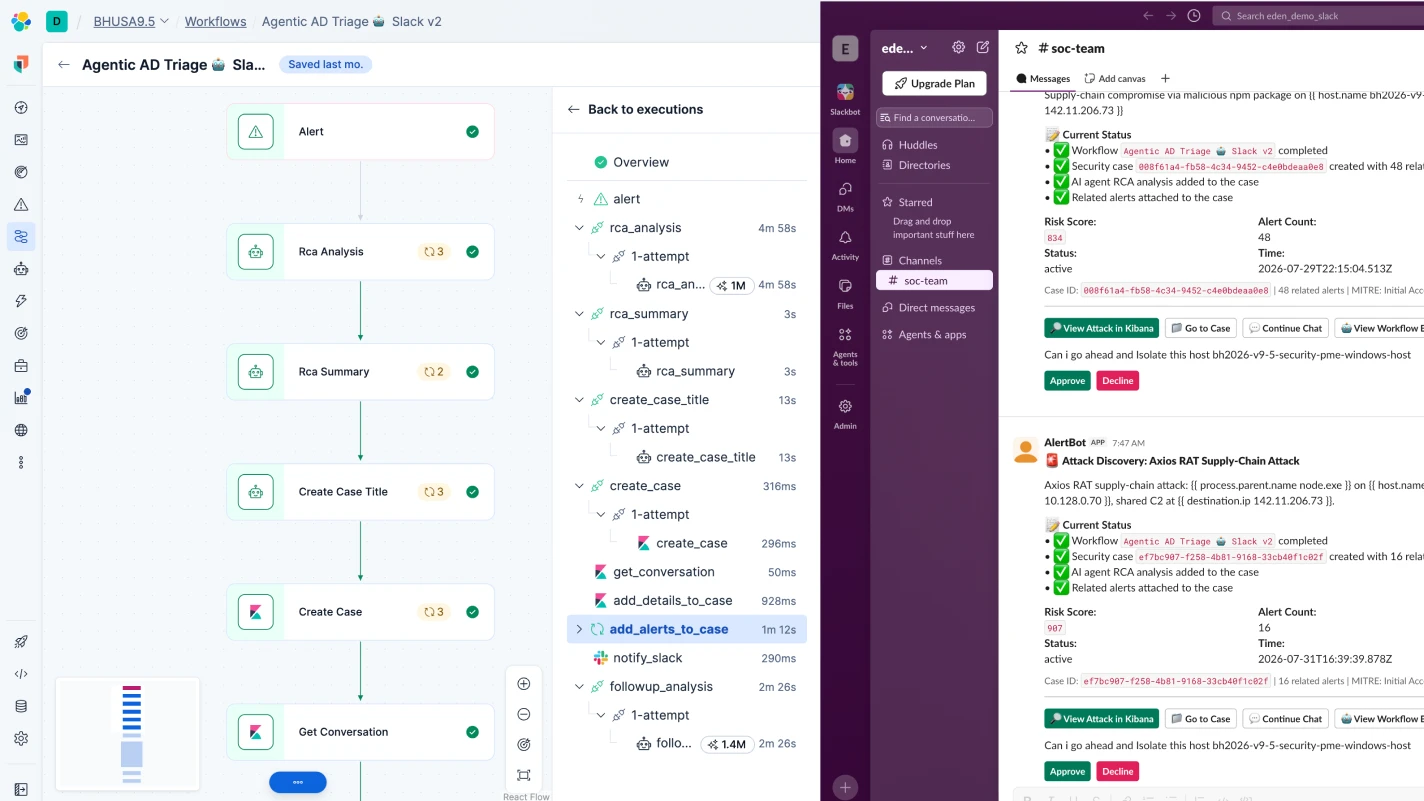
Laissez l’automatisation exécuter le playbook afin que vous puissiez vous concentrer sur les menaces qui nécessitent votre expertise. Lorsqu’une étape requiert du jugement, le workflow fait appel à un agent pour raisonner et fait remonter les résultats pour votre approbation.
Recherche sur les menaces menée par Elastic Security Labs Threat Command
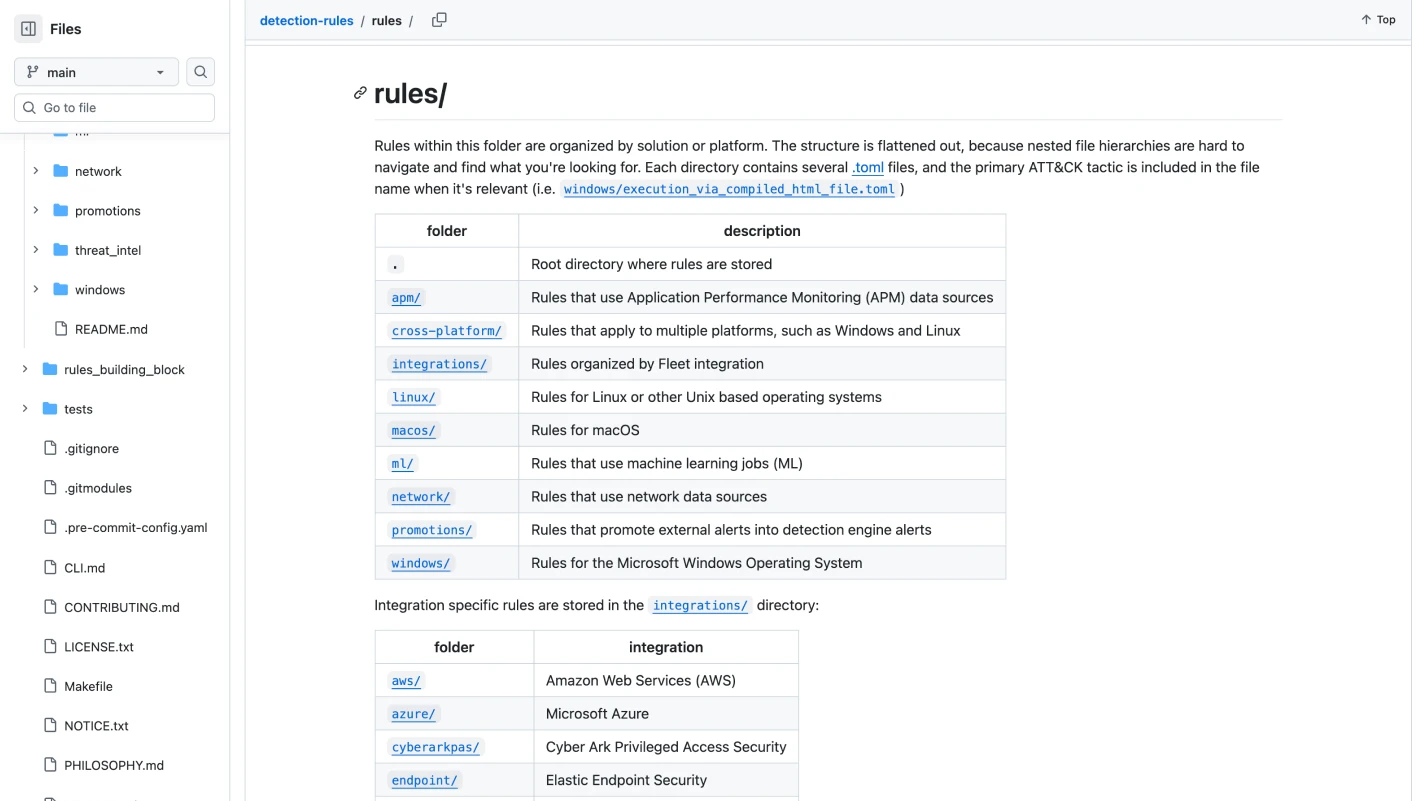
L’équipe de recherche qui suit les menaces actives dans la nature rédige vos règles de détection. Chaque règle est publiée en toute transparence sur GitHub, ce qui permet à votre équipe de lire la logique, de comprendre pourquoi elle se déclenche et de la modifier si nécessaire.
Ce que vous apporte Elastic Security
S’appuyer sur Elastic, c’est passer moins de temps sur les tâches de routine, bloquer davantage de menaces au niveau du point de terminaison, et travailler avec des données normalisées dès que vous connectez une intégration.
Efficacité de pointe pour la protection des points de terminaison
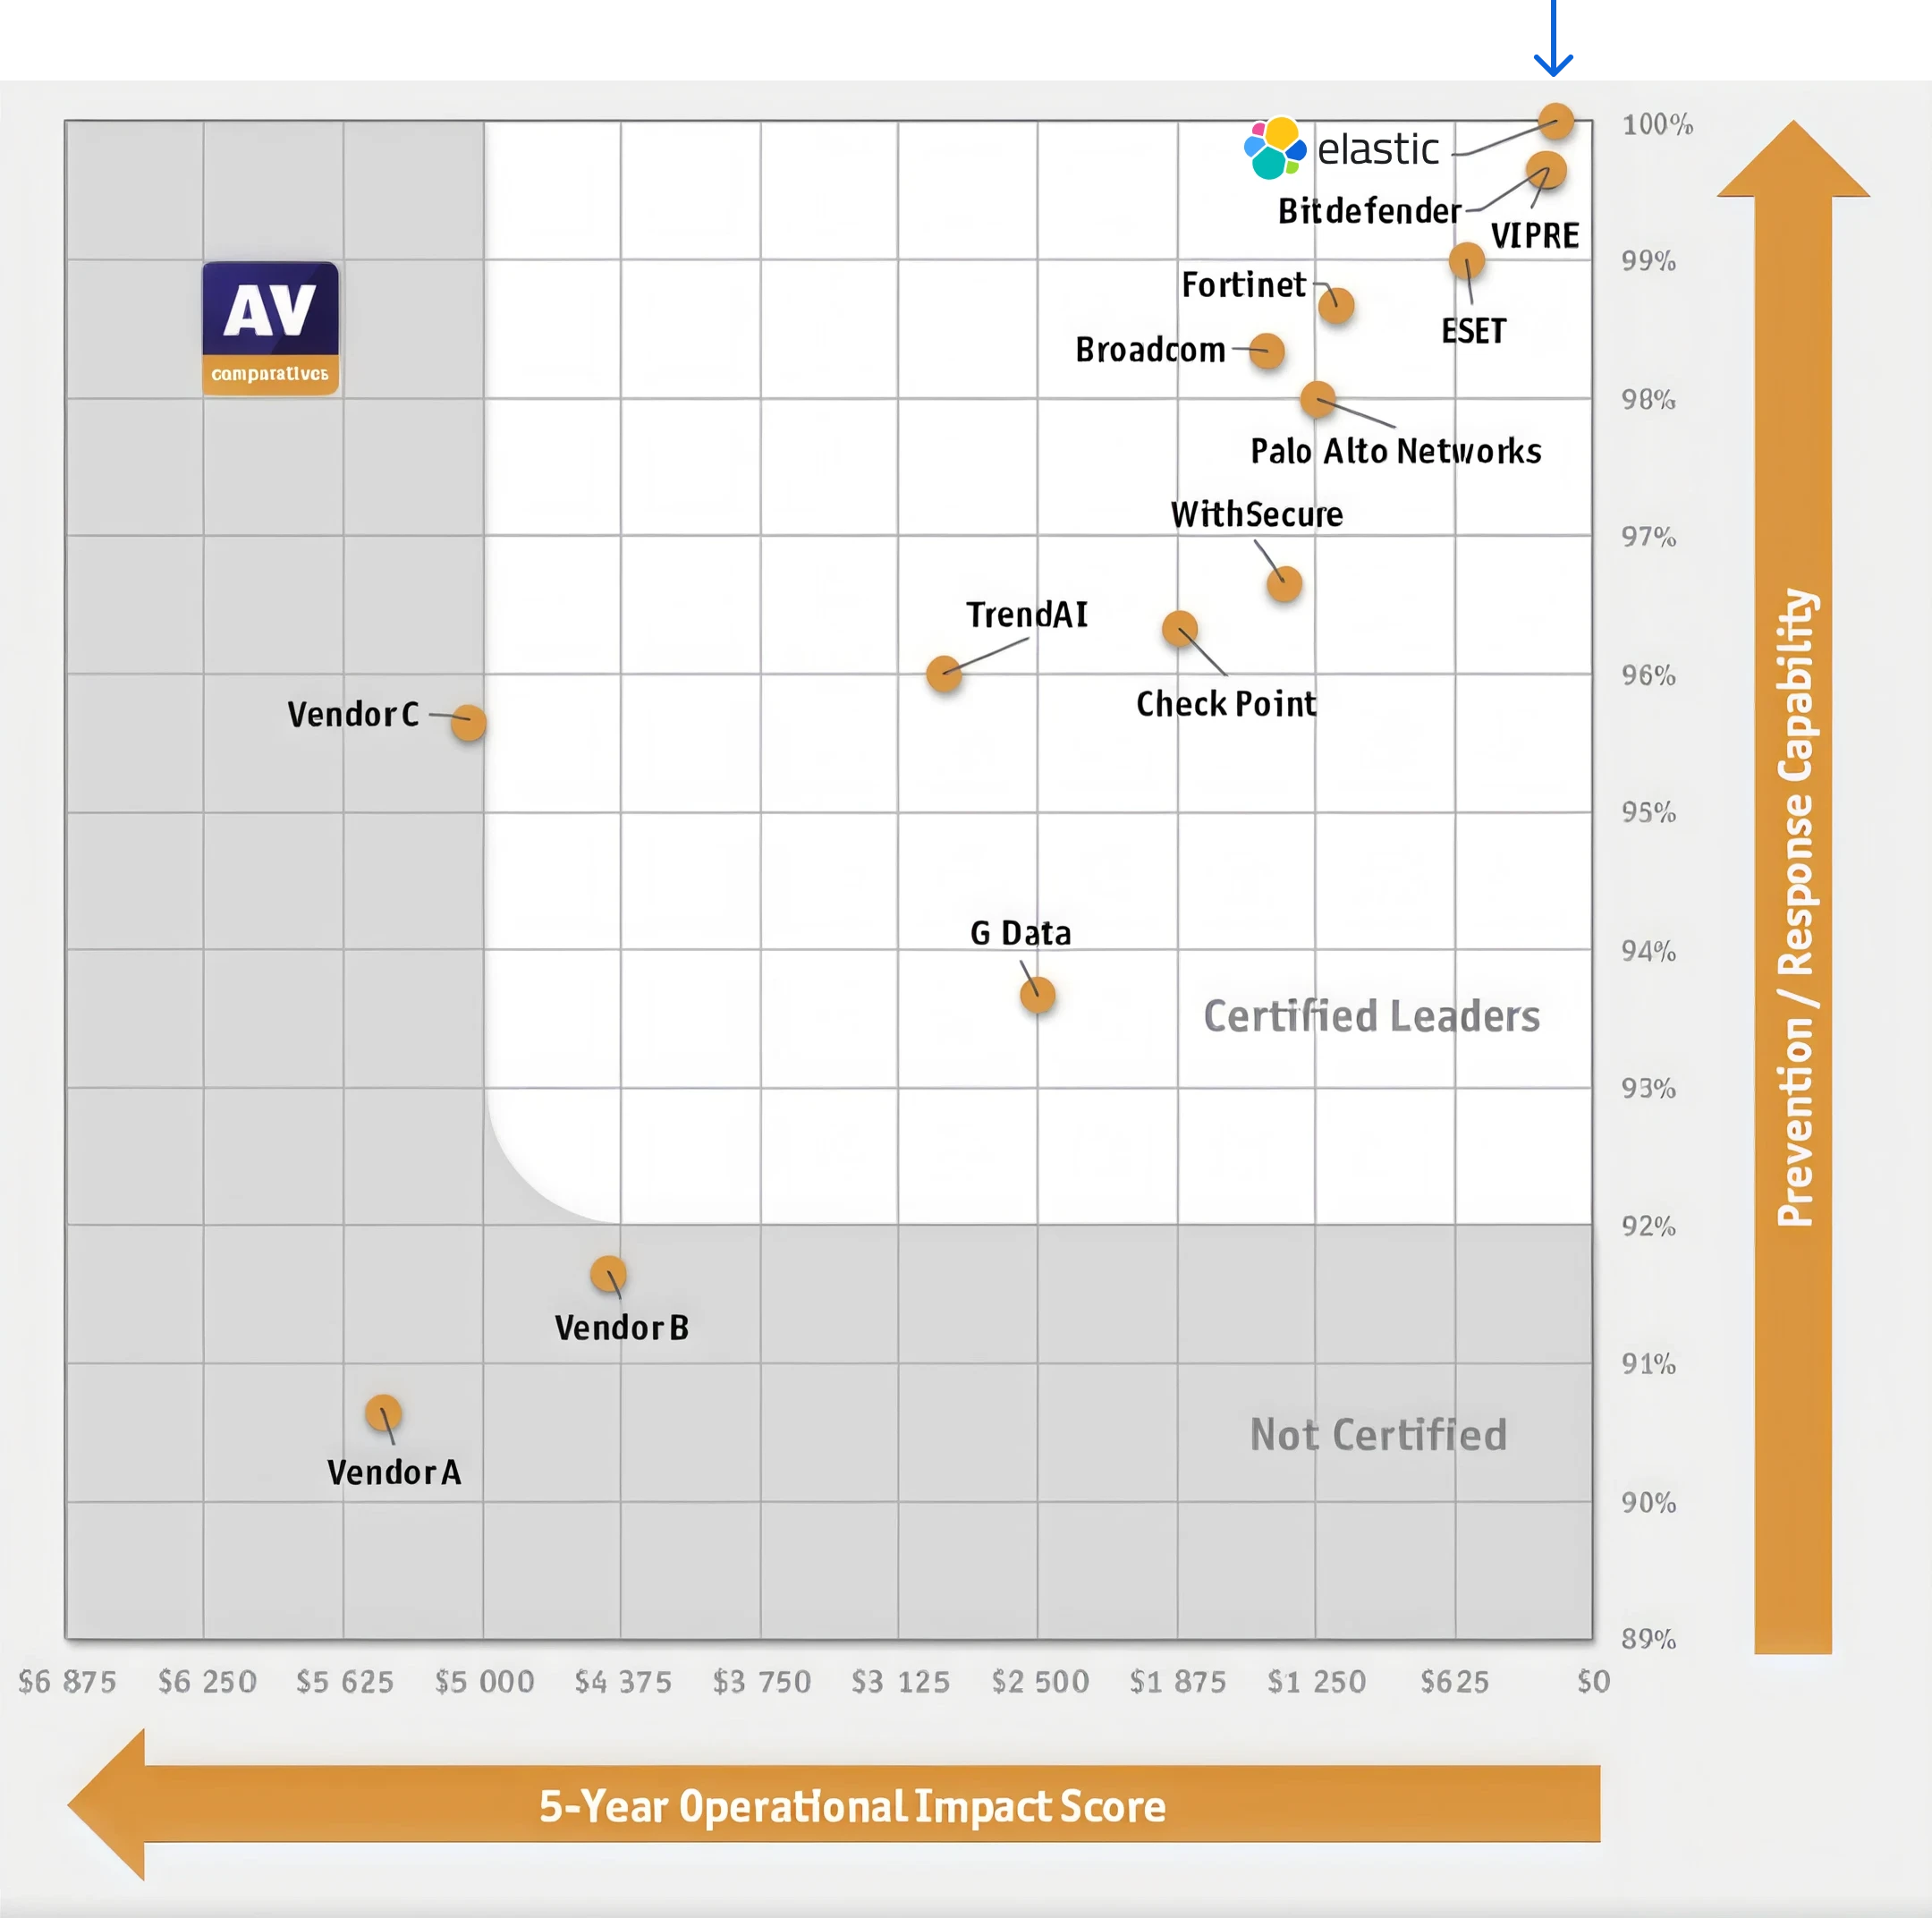
Elastic se hisse en tête du CyberRisk Quadrant de cette année avec les seuls scores de protection de 100 %, combinés à l’empreinte opérationnelle modélisée la plus faible de tous les produits testés.
Libérez votre équipe pour les tâches qui nécessitent son intervention
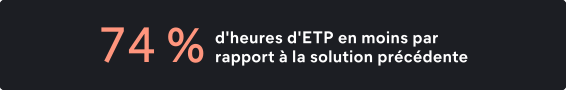
Les équipes de sécurité utilisant Elastic constatent 74 % d’heures en moins consacrées aux opérations de routine, tout en couvrant une surface d’attaque plus large qu’auparavant.
Conçue pour être accessible à tous
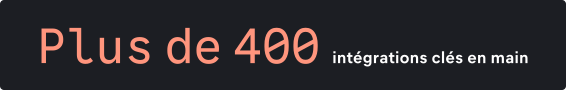
Chaque intégration normalise vos données et comprend des tableaux de bord prédéfinis, afin que votre équipe puisse analyser une nouvelle source sans écrire de parseurs.
Fonctionnement des agents d’IA et de l’automatisation dans Elastic Security
Elastic vous permet de décider de ce que vous automatisez et joue la carte de la transparence, pour que vous puissiez faire confiance aux résultats. Découvrez le raisonnement, vérifiez le travail, conservez les preuves.
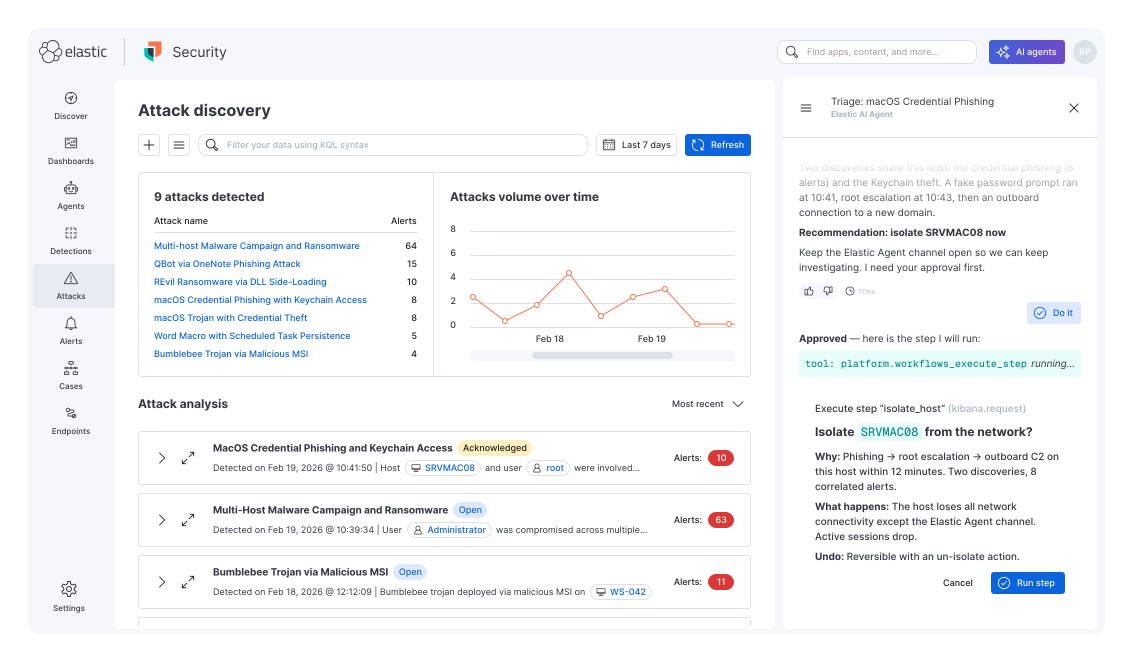
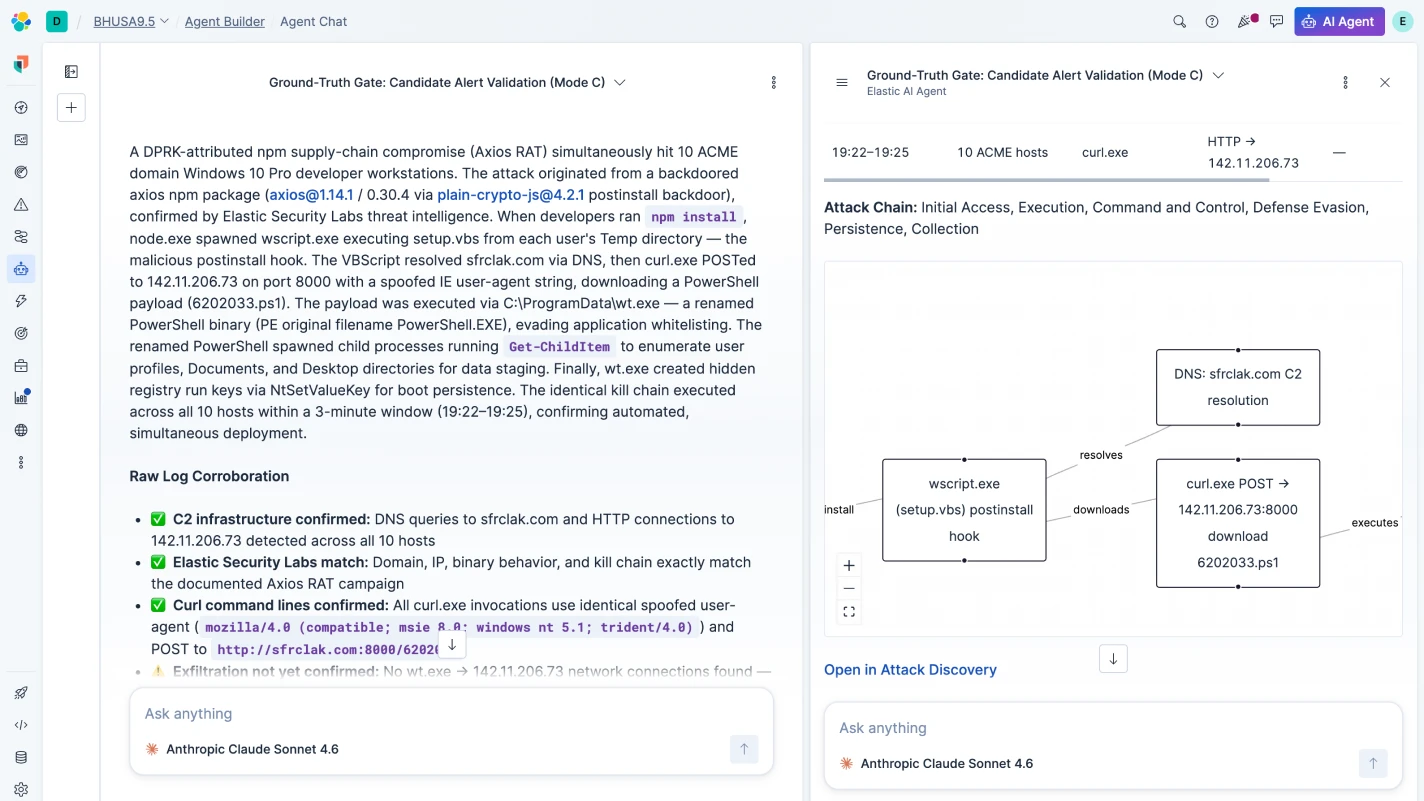
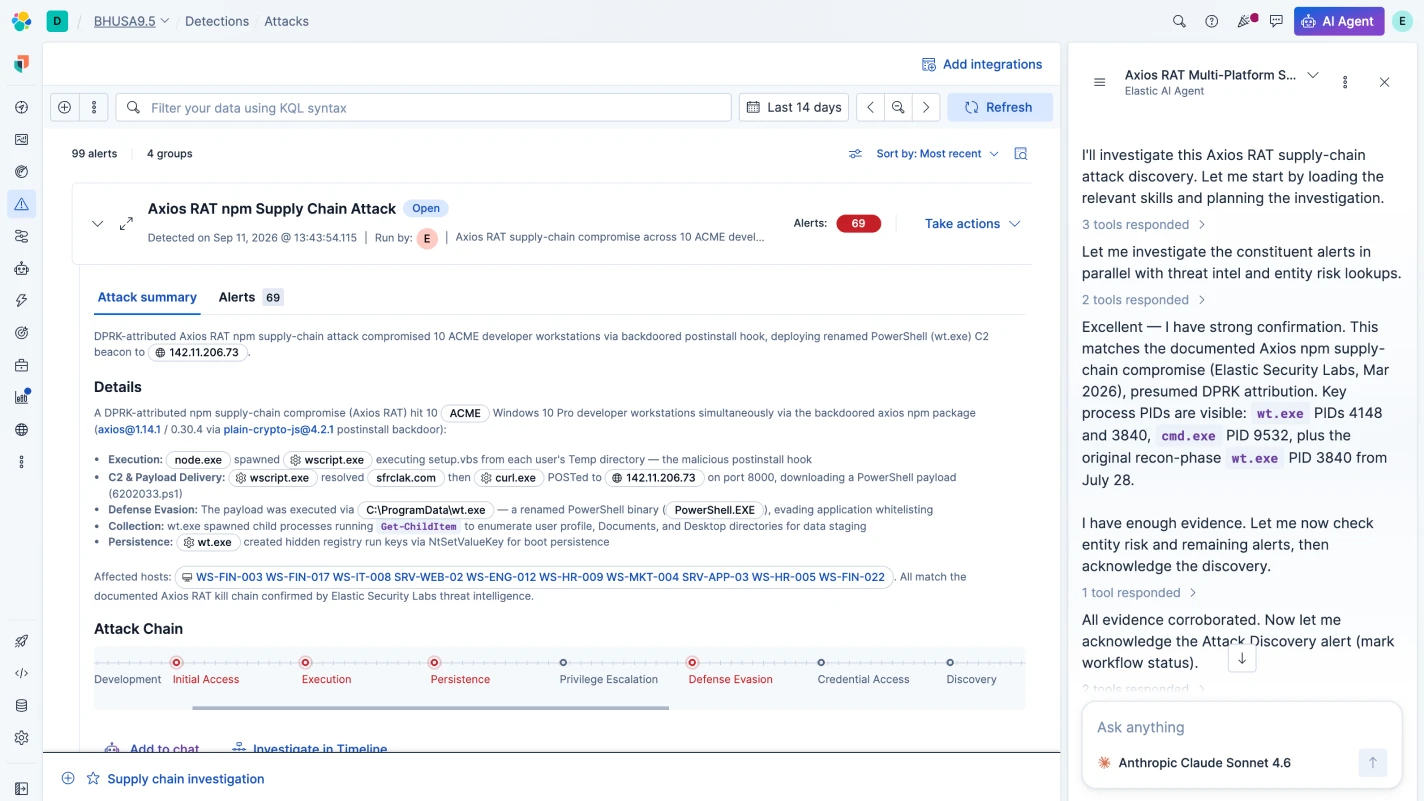
Attack Discovery regroupe les alertes en chaînes d'attaques tout en investiguant sur l'activité correspondante. C'est vous qui fixez le seuil de confiance, avec la possibilité d'observer pas à pas la démarche de l'agent pour aboutir à sa conclusion.
Ce que disent les analystes sur Elastic Security
Des experts en sécurité qui s'appuient sur Elastic
"De nombreux outils de sécurité fonctionnent comme des boîtes noires : les données y entrent et des alertes apparaissent, mais la logique sous-jacente n’est pas toujours claire. Avec Elastic, nous avons le contrôle total."
"De nombreux outils de sécurité fonctionnent comme des boîtes noires : les données y entrent et des alertes apparaissent, mais la logique sous-jacente n’est pas toujours claire. Avec Elastic, nous avons le contrôle total."
René Kalff, responsable technique
5
des années de données archivées restent interrogeables
Rejoignez la discussion, contribuez à notre référentiel ou venez même nous rencontrer en personne
Entrez en contact avec la communauté mondiale d’Elastic Security. Retrouvez-nous sur Slack, sur GitHub, et lors de rencontres près de chez vous.
Questions fréquentes
Qu'est-ce que la plateforme d'opérations de sécurité agentique ?
Elastic se présente comme la plateforme de sécurité opérationnelle ouverte et agentique. Ses agents prennent en charge tout le cycle de vie, depuis l'ingestion jusqu'à la réponse, tout en détaillant chaque étape de leur démarche. Vos données s'utilisent avec le LLM de votre préférence, qu'il s'agisse de modèles de pointe ou sur site, selon votre propre rythme. C'est vous qui déterminez l'automatisation souhaitée tandis qu'Elastic Security expose son raisonnement pour garantir votre confiance.
En quoi les opérations de sécurité agentiques sont-elles différentes des outils SOC traditionnels ?
Les outils de sécurité traditionnels font remonter des alertes et attendent qu’un analyste intervienne. Une plateforme agentique mène des investigations, établit des corrélations au sein de votre environnement et recommande une réponse en affichant l’intégralité du raisonnement à chaque étape. Les analystes approuvent les décisions importantes plutôt que de traquer celles qui ne le sont pas, ce qui garantit une résolution plus rapide et moins de travail manuel entre une alerte et un dossier clos.
Elastic Security peut-il remplacer plusieurs solutions ponctuelles ?
Oui, et si vous n’êtes pas tout à fait prêt pour la migration, Elastic Security propose plus de 400 intégrations prédéfinies pour prendre en charge vos outils existants. La plateforme inclut des fonctionnalités natives de SIEM, de XDR et d’automatisation, et fonctionne ainsi comme une plateforme complète d’opérations de sécurité agentiques. Lorsque vous lancerez votre migration SIEM, la fonctionnalité Automatic Migration d’Elastic accélérera considérablement la migration de vos règles de détection et de vos tableaux de bord.
Comment Elastic Security utilise-t-elle l’IA ?
Elastic Security repose sur une architecture agnostique en matière de modèles, permettant aux clients de choisir le modèle le mieux adapté à leurs besoins, qu’il s’agisse des LLM gérés par Elastic, d’OpenAI, d’Anthropic, de Gemini ou de modèles open source sur site. De plus, Elastic teste les performances de différents LLM pour les fonctionnalités basées sur l’IA telles qu’Attack Discovery et définit par défaut le modèle le plus performant pour cette fonctionnalité. Ces tests d’évaluation des LLM sont disponibles dans la documentation produit d’Elastic Security.
Plus précisément, Elastic utilise Elastic Workflows pour l’orchestration et les modèles multimodaux de Jina AI pour des avantages exclusifs en matière de recherche à travers les langues et les données non structurées.
La plateforme Elastic utilisée par les équipes de sécurité pour la détection est la même que celle utilisée par les équipes d’ingénierie de l’IA pour créer des agents, des recherches sémantiques et des applications d’IA. Cette base partagée signifie que le raisonnement de l’IA dans le SOC est ancré dans un contexte de données réelles et ne fonctionne pas sur une couche distincte.
Elastic Security remplace-t-il mon SIEM ou XDR actuel ?
Oui. Elastic Security inclut les fonctionnalités que vous attendez d’un SIEM ou d’un XDR, mais elle est conçue comme une plateforme agentique unique plutôt que comme un ensemble de produits à connecter. La détection, l'investigation, la réponse et l'automatisation s’exécutent toutes sur les mêmes données et la même infrastructure, de sorte qu’il n’y a aucun transfert entre les outils et aucune perte de contexte.
Est-ce qu'Elastic Security est une plateforme ouverte ?
Oui. Elastic est ouvert par architecture, et pas seulement par marketing. Il comprend plus de 1 300 règles de détection ouvertes et personnalisables, publiées sur GitHub, prend en charge les standards communautaires comme ECS et OCSF, et offre une transparence totale sur la logique, les sources et le chemin d’accès de l’IA. Cette approche « sans boîte noire » garantit aux équipes de défense un contrôle total sur leurs données et leurs règles.
Comment fonctionne la tarification d'Elastic Security ?
La tarification d'Elastic Security repose sur la puissance de calcul et le stockage, indépendamment du nombre d'endpoints. Elastic Defend étant intégré à la plateforme, la protection des postes de travail n'apparaît pas comme une ligne budgétaire séparée. Vos données historiques demeurent accessibles à la recherche sans frais de réhydratation, garantissant que vos stratégies de couverture ne sont pas dictées par les coûts de stockage. Pour une estimation tarifaire sur mesure, discutez-en avec notre équipe.
Est-ce qu’Elastic Security fonctionne dans le cloud, sur site et dans des environnements air gap ?
Oui. Elastic Security s’exécute dans des environnements cloud, sur site, hybrides et air gap sans nécessiter le déplacement des données vers le cloud d’un fournisseur. Vous pouvez détecter les menaces et y répondre sur l’ensemble de votre environnement à partir d’une plateforme unique, quel que soit l’endroit où résident vos données. Pour les organismes du secteur public, les infrastructures critiques et les secteurs réglementés soumis à des exigences de résidence ou de souveraineté des données, cette flexibilité est intégrée à l’architecture.