A única pontuação perfeita em prevenção e resposta de endpoint (EPR) em 2026 é da Elastic

 Share on Twitter
Compartilhar no Twitter

 Share on LinkedIn
Compartilhar no LinkedIn

 Share on Facebook
Compartilhar no Facebook

 Share by Email
Compartilhar por e-mail

 Print this page
Imprimir
A Elastic está no topo do CyberRisk Quadrant da AV-Comparatives deste ano no teste de prevenção e resposta de endpoint (EPR) de 2026 com as únicas pontuações de proteção de 100%, combinadas tanto com a menor pegada operacional modelada de todos os produtos testados quanto com zero alertas falsos.
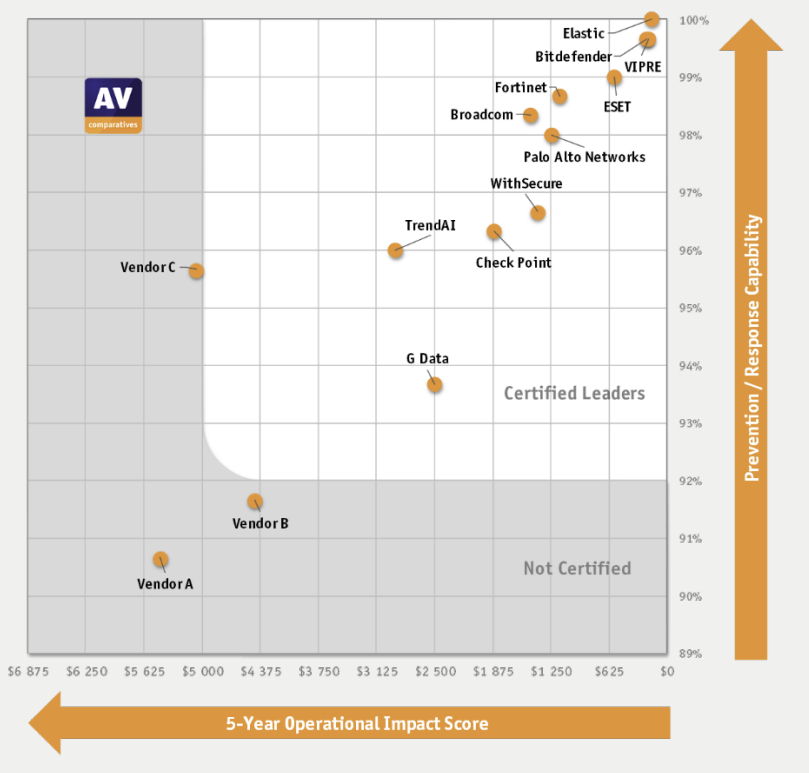
O Elastic Security alcançou essas pontuações bloqueando todas as ameaças na fase um do teste, começando com Comprometimento e ponto de apoio, que cobre as três primeiras táticas da cadeia do MITRE ATT&CK: Acesso inicial, Execução e Persistência. Como todos os ataques foram contidos na fase um, nem a fase dois (Propagação interna) nem a fase três (Violação de ativos) chegaram a ser alcançadas.
Nosso objetivo é resolver um problema real: as pontuações de teste não bastam e analistas de SOC continuam sobrecarregados por alertas. A prevenção no endpoint é como propomos resolver a fadiga de alertas. Cada ameaça bloqueada antes de ser executada é um alerta a menos para fazer a triagem ou até mesmo uma investigação a menos para abrir.
Para entender como a prevenção no endpoint é parte fundamental da solução, vale a pena observar em que o teste se concentra.
O que o teste EPR da AV-Comparatives mede
O teste EPR executa 50 cenários de ataque completos; cada um estruturado como uma kill chain de várias fases baseada em técnicas do framework MITRE ATT&CK. Os cenários abrangem vários vetores de ataque, executáveis, scripts, instaladores, suplementos do Office e payloads propagados por USB, muitos com ofuscação, bypasses de AMSI, unhooking de EDR e técnicas de execução sem arquivo sobrepostas.
O teste deste ano incorporou métodos de desenvolvimento assistidos por IA para criar as ferramentas de teste e variações de cenários para refletir melhor como as ferramentas dos invasores evoluíram.
Todos os 14 fornecedores são testados nos mesmos 50 cenários, com a pontuação dividida em 4 componentes:
Resposta ativa (prevenção) mede se o produto bloqueou o ataque automaticamente e normalmente o relata. A Elastic detectou todos os 50 cenários nesta etapa.
Resposta passiva (detecção) mede se o produto detectou e reportou atividades suspeitas que não bloqueou.
Custos de precisão operacional mede a frequência com que programas ou ações legítimos foram bloqueados ou detectados incorretamente.
Custos de atraso no fluxo de trabalho medem se o produto causou lentidão aos usuários (por exemplo, quando o produto interrompe a execução de um arquivo desconhecido e o envia para um sandbox para análise).
Mesmo alcançando taxas de 100% de resposta ativa e passiva, a Elastic ainda apresentou zero atraso operacional e no fluxo de trabalho, com um dos menores custos totais de propriedade entre os 14 fornecedores. Isso significa que as altas taxas de prevenção e detecção não vêm acompanhadas pelo custo de um elevado número de falsos positivos.
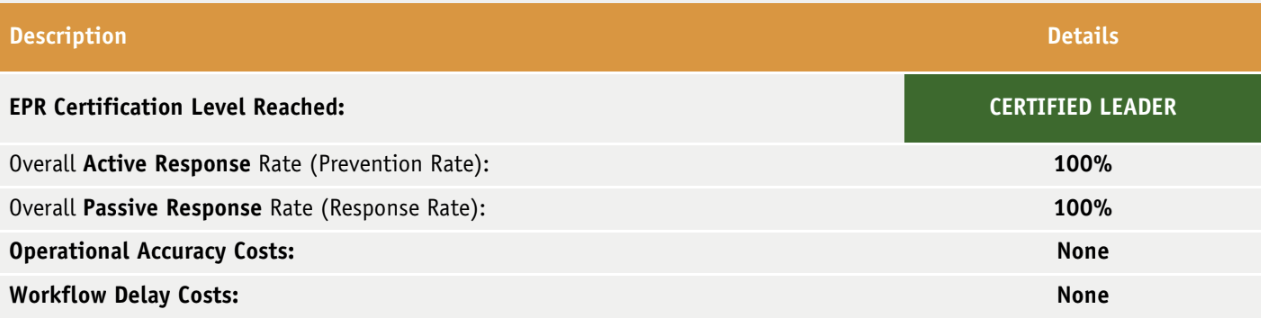
O Elastic Security conquistou o status de Líder Certificado no Teste EPR 2026 da AV-Comparatives. O produto evitou e detectou cada um dos cenários de ataque testados já no primeiro estágio de comprometimento, sem custos de precisão operacional e sem atrasos no fluxo de trabalho para o usuário. Trata-se de um resultado consistente e completo, que reflete uma sólida capacidade de prevenção de ameaças corporativas.
Andreas Clementi, fundador e CEO da AV-Comparatives
A prevenção no endpoint é o ponto de partida para a sua estratégia de defesa
A parte mais cara de um incidente é o tempo entre o comprometimento e a contenção. Mais tempo pode significar mais movimentação lateral e mais endpoints para reinstalar. O acesso a credenciais pode significar redefinições de senha e revisões de acesso. A exfiltração de dados, dependendo do que foi extraído, pode exigir a notificação pública do vazamento.
A prevenção precoce reduz esses custos a quase nada. Não há nada a remediar porque o adversário nunca se moveu. Não há violação a divulgar porque os dados nunca foram alcançados.
Uma atividade suspeita bloqueada e relatada no endpoint gera um evento analisado por um analista e é facilmente resolvida. Quando essa mesma atividade suspeita avança um pouco mais, você passa a ter alertas em vários endpoints, eventos de identidade e telemetria de rede para correlacionar. Se o movimento lateral se estender ainda mais do que isso, é um incidente ativo com uma equipe de resposta dedicada.
É por isso que a prevenção é o objetivo principal.
O Elastic Defend oferece prevenção e resposta de endpoint
O Elastic Defend protege contra malware, ransomware e ameaças na memória com proteções de endpoint prontas para uso no Windows, macOS e Linux para ambientes na nuvem, no local, híbridos e air-gapped.
Essas proteções são criadas e mantidas regularmente pelo Elastic Security Labs Threat Command, a equipe de pesquisa de ameaças da Elastic. Elas são publicadas em um repositório aberto do GitHub. Você pode ler o que cada regra protege, entender por que ela seria acionada e até modificá-la, se quiser.
Para equipes no meio do contrato com outro fornecedor de endpoint ou para aquelas que gerenciam uma combinação de ferramentas de endpoint, a Elastic ingere a telemetria de endpoint de terceiros e oferece os mesmos recursos de detecção e resposta que o Elastic Agent nativo. Isso significa que uma investigação de um login suspeito reúne todos os alertas, linhas do tempo e ações de resposta em uma plataforma, em vez de mantê-los dispersos em várias.
A prevenção é a meta, mas às vezes algo passa. Quando isso acontece, as informações exibidas com a detecção determinam a rapidez com que a equipe pode agir. O Attack Discovery da Elastic usa o grande modelo de linguagem (LLM) de sua escolha para analisar alertas, identificar possíveis ataques e apresentar uma narrativa resumida do ataque, juntando as peças do que aconteceu para você.
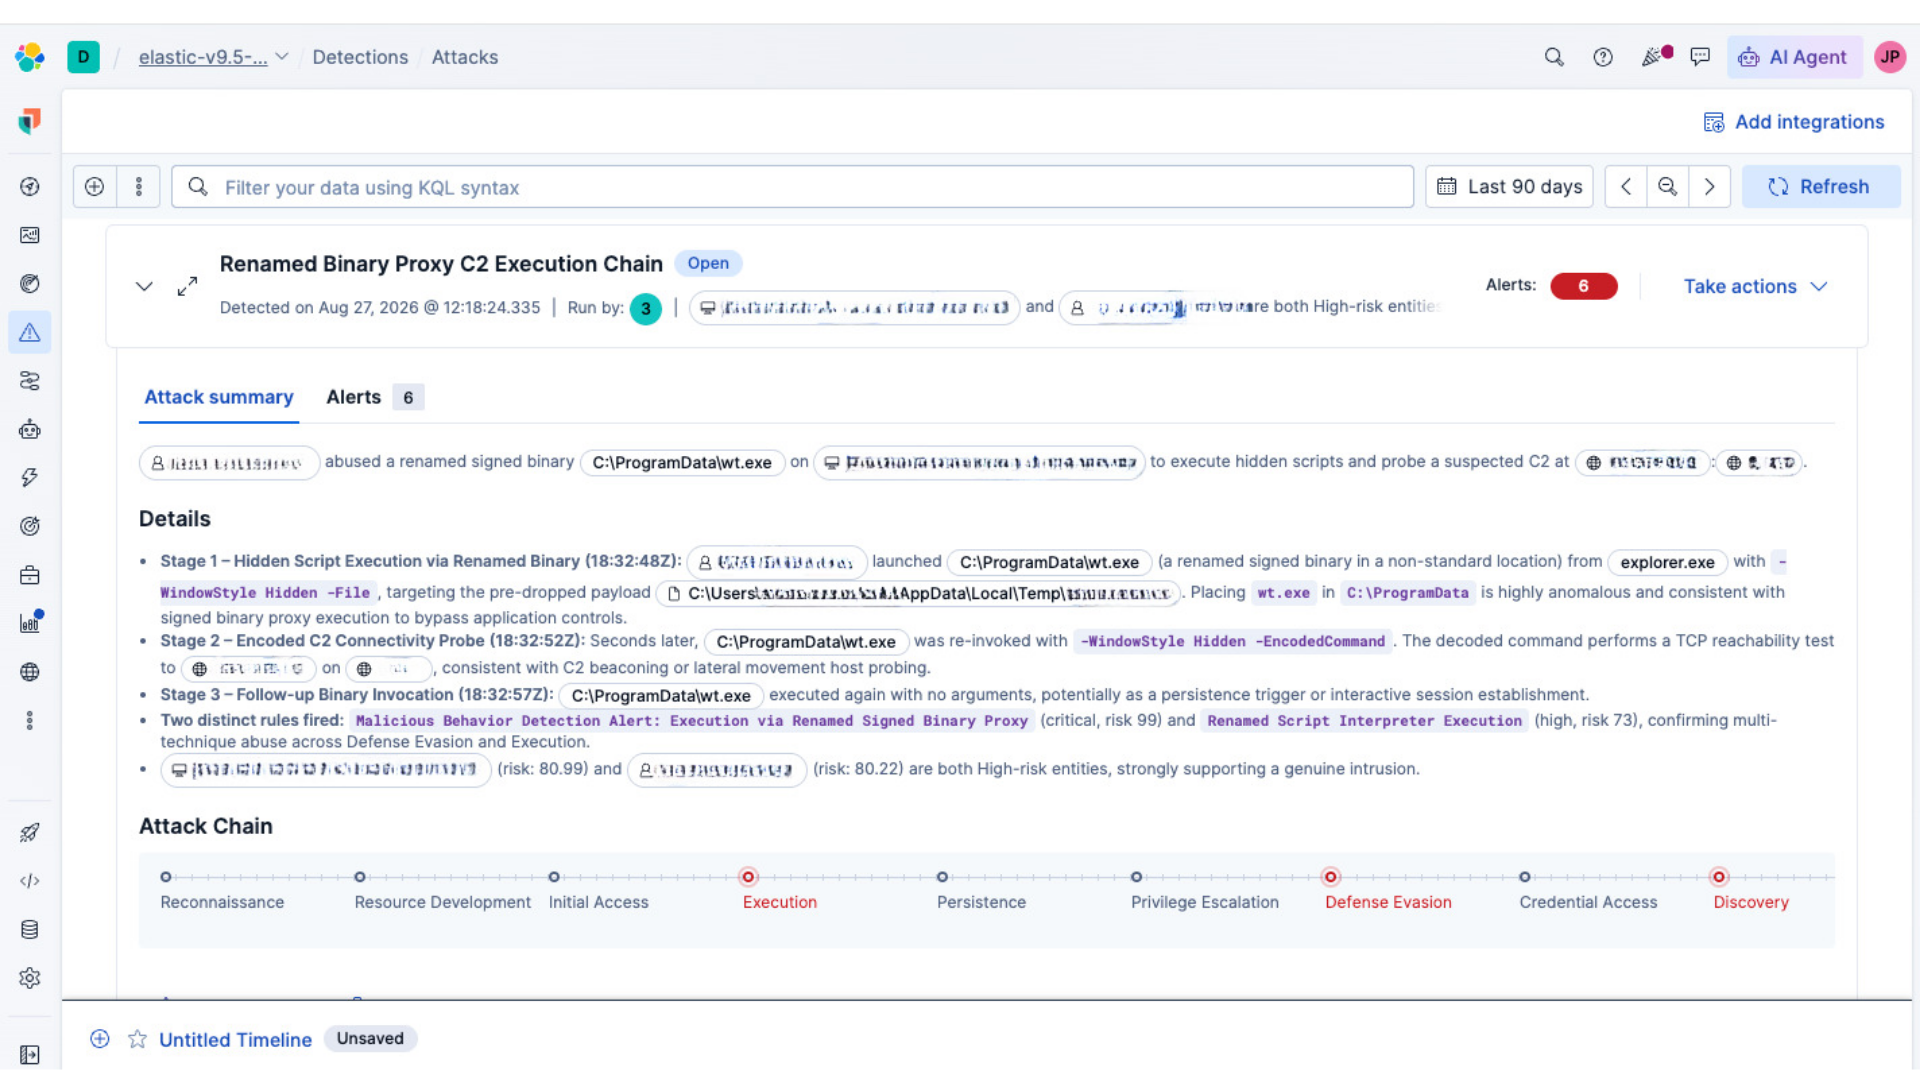
A partir daí, os analistas de resposta a incidentes podem isolar um host da rede, mantendo-o conectado ao Elastic. Os analistas forenses podem usar a integração do Osquery Manager para criar suas próprias consultas em dados de hosts em tempo real em toda a fleet.
Estamos mantendo o mais alto nível com uma sequência ininterrupta de 100% de taxa de proteção
Essas pontuações de 100% não são as primeiras da Elastic. Nos últimos três testes de segurança empresarial da AV-Comparatives, abrangendo todo o ano de 2025 e adentrando 2026, o Elastic Security foi o único fornecedor a alcançar uma pontuação perfeita de 100% de proteção contra malware em cada ciclo.
No teste mais recente, abrangendo de março a junho de 2026, a Elastic foi novamente a única fornecedora entre as 16 testadas a atingir 100% de proteção contra malware enquanto fornecedores como Microsoft, CrowdStrike e outros obtiveram pontuações mais baixas. Ambos os testes de segurança empresarial de 2025 constataram a mesma coisa: a Elastic foi a única fornecedora com taxas de 100% tanto no Teste de Proteção no Mundo Real quanto nos Testes de Proteção contra Malware em todo o ano de 2025.
Este resultado de EPR adiciona agora mais uma marca a essa sequência. As metodologias, os conjuntos de amostras e os frameworks mudam entre esses testes. As pontuações da Elastic permanecem no topo. Este é agora o segundo ano consecutivo em que a Elastic obtém o status de líder certificado em EPR, tendo sido certificada em 2025 e 2026.
Experimente a solução de endpoint com pontuação perfeita
O Elastic Security oferece excelente proteção, detecção e resposta de endpoint no Windows, macOS e Linux, tanto para o endpoint nativo da Elastic quanto para a telemetria de terceiros. Quando a equipe precisa responder a um incidente ou analisar artefatos forenses, todos os recursos estão na mesma plataforma.
O teste de prevenção e resposta de endpoint da AV-Comparatives valida de forma transparente a solidez do produto: 50 cenários de ataque realistas com uma metodologia publicada e levando o custo em consideração. O resultado da Elastic em 2026 é uma pontuação perfeita em prevenção, detecção, precisão operacional e impacto no fluxo de trabalho.
Leia o relatório completo do EPR 2026 da AV-Comparatives. Experimente o Elastic Security.
O lançamento e o tempo de amadurecimento de todos os recursos ou funcionalidades descritos neste artigo permanecem a exclusivo critério da Elastic. Os recursos ou funcionalidades não disponíveis no momento poderão não ser entregues ou não chegarem no prazo previsto.
Compartilhar
- Share on Twitter
Compartilhar no Twitter
- Share on LinkedIn
Compartilhar no LinkedIn
- Share on Facebook
Compartilhar no Facebook
- Share by Email
Compartilhar por e-mail
- Print this page
Imprimir