Plataforma aberta e agêntica de operações de segurança
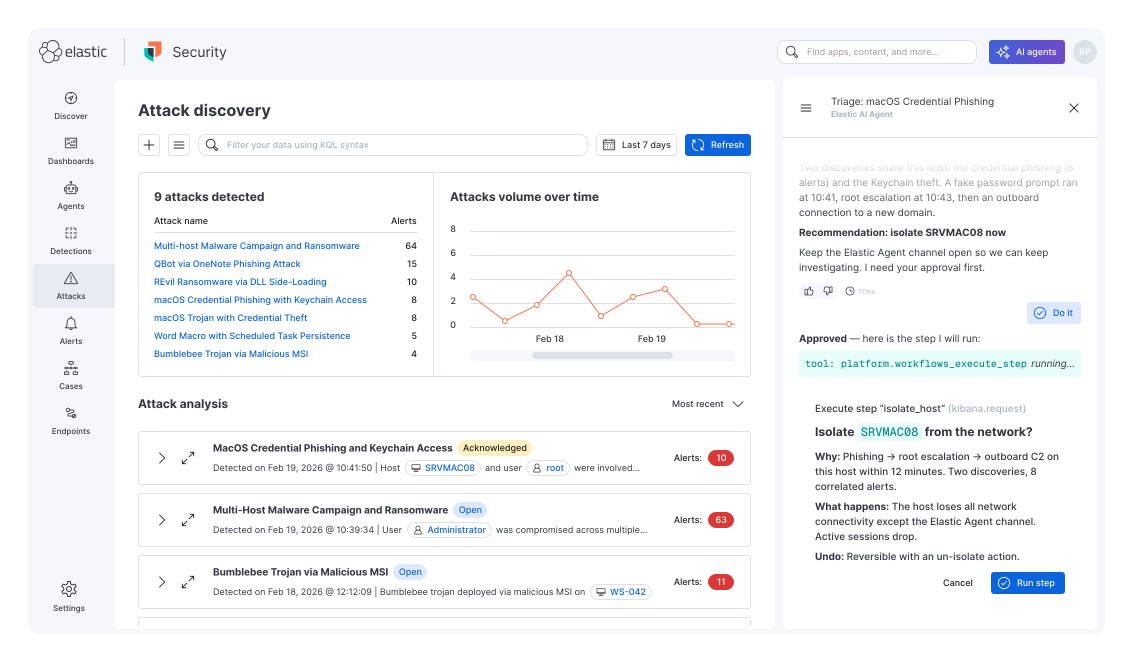
O Elastic Security é a plataforma aberta e agêntica de operações de segurança. Os agentes atuam em todo o ciclo de vida, da ingestão à resposta, e mostram exatamente como chegaram lá. Você decide o que automatizar com sua escolha de modelo, no seu próprio ritmo.
Criado por usuários de segurança, para usuários de segurança
Já estivemos nessa cadeira. Já trabalhamos na fila. Já investigamos os alertas. O Elastic Security é a plataforma de SOC agêntica que gostaríamos de ter tido.
A fragmentação de ferramentas é um pesadelo
Quando a detecção, a investigação e a resposta estão espalhadas por ferramentas separadas, o contexto se perde entre elas e você perde um tempo precioso.
Tudo requer uma trilha de auditoria, especialmente agentes
Quando se trata de explicar o que acontece e por que acontece para auditores, seguradoras, investidores e executivos, você precisa de uma IA que mostre seu trabalho, com um raciocínio transparente e editável.
Esperar a restauração dos dados não pode ser uma opção
Durante um incidente, você precisa buscar rapidamente em meses ou anos de dados. Você não pode se dar ao luxo de esperar horas para colocar dados arquivados online novamente antes de poder consultá-los.
Os agentes apresentam dois problemas: volume e velocidade
Para se defender contra ameaças baseadas em IA, como o incidente da Hugging Face, em que as equipes de resposta enfrentaram mais de 17.000 ações de invasores agrupadas em mais de 6.000 clusters, as equipes precisam de ferramentas capazes de lidar tanto com volume quanto com velocidade.
O que o Elastic Security inclui
Uma plataforma de operações de segurança aberta e agêntica que oferece SIEM, segurança de endpoint e automação nativa. Um modelo de dados unificado, uma linguagem de consulta, zero contexto perdido entre ferramentas.
SIEM orientado por IA
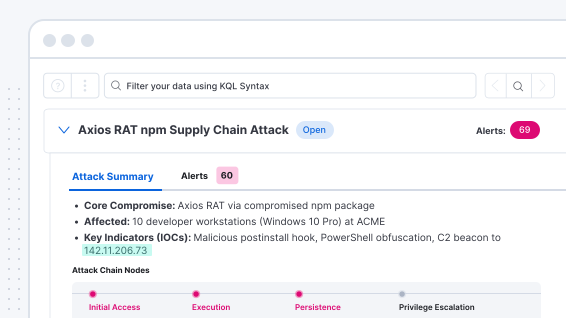
Deixe que cuidemos dos alertas, encontremos as correlações e ofereçamos visibilidade sobre exatamente o que encontramos. Você terá o contexto completo para investigar e responder, tudo na mesma plataforma.
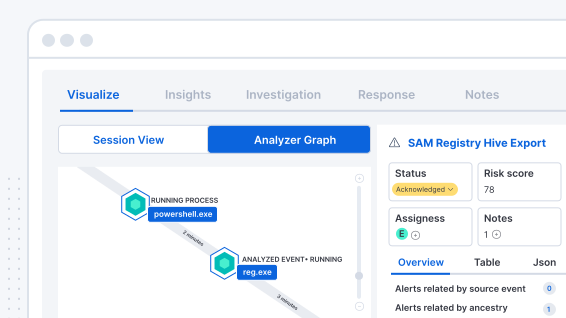
Proteção e resposta nativas de endpoint
Cada ameaça bloqueada no endpoint é um alerta que a sua equipe nunca precisa triar. Quando algo passa, o Elastic XDR e a camada agêntica investigam e apresentam suas descobertas para a sua aprovação.
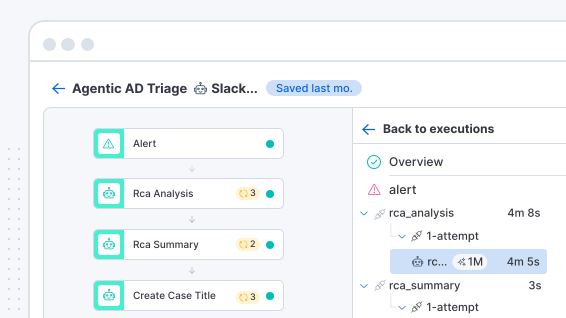
Automação SOAR integrada
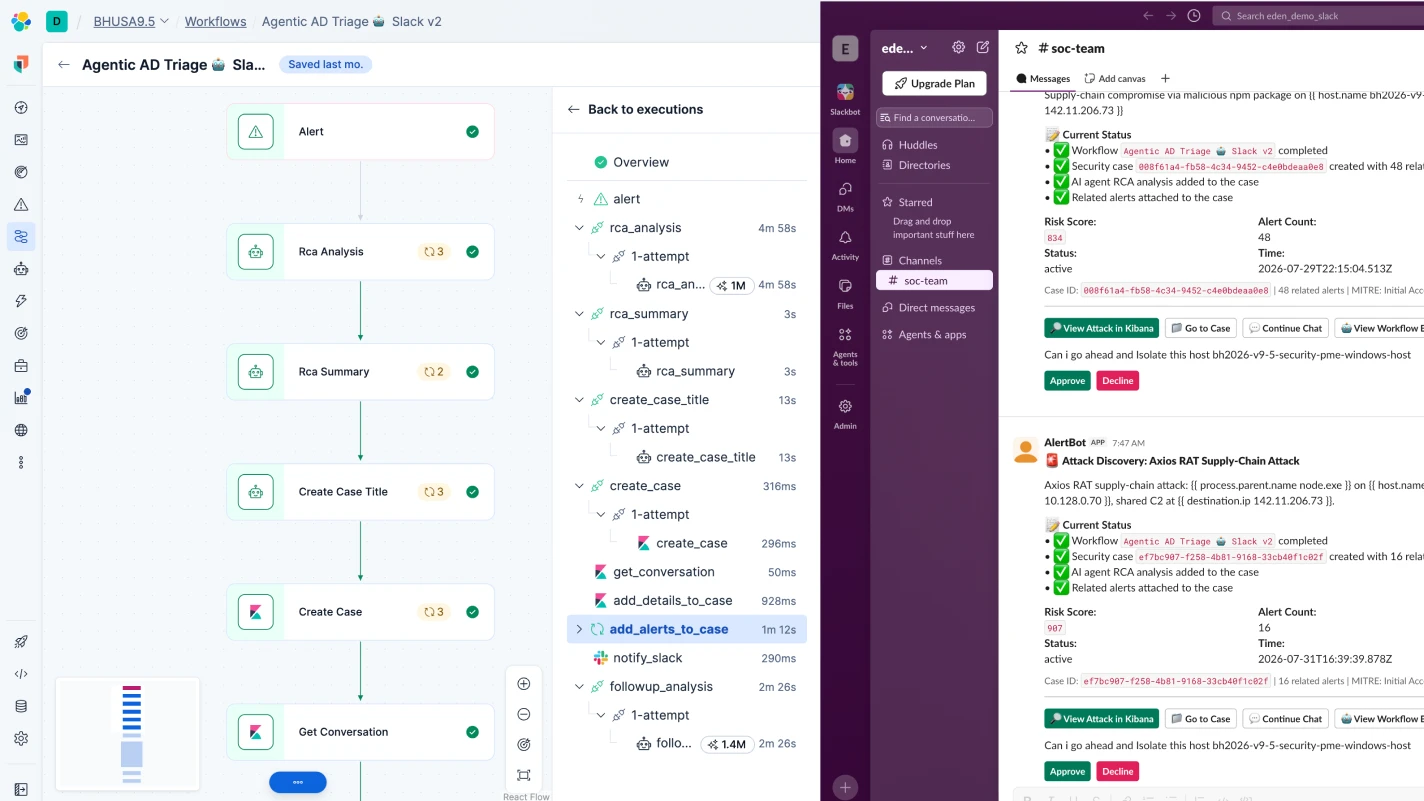
Deixe a automação executar o playbook para que você possa se concentrar nas ameaças que exigem sua experiência. Quando uma etapa precisa de julgamento, o fluxo de trabalho chama um agente para raciocinar e apresenta as descobertas para sua aprovação.
Pesquisa sobre ameaças do Threat Command do Elastic Security Labs
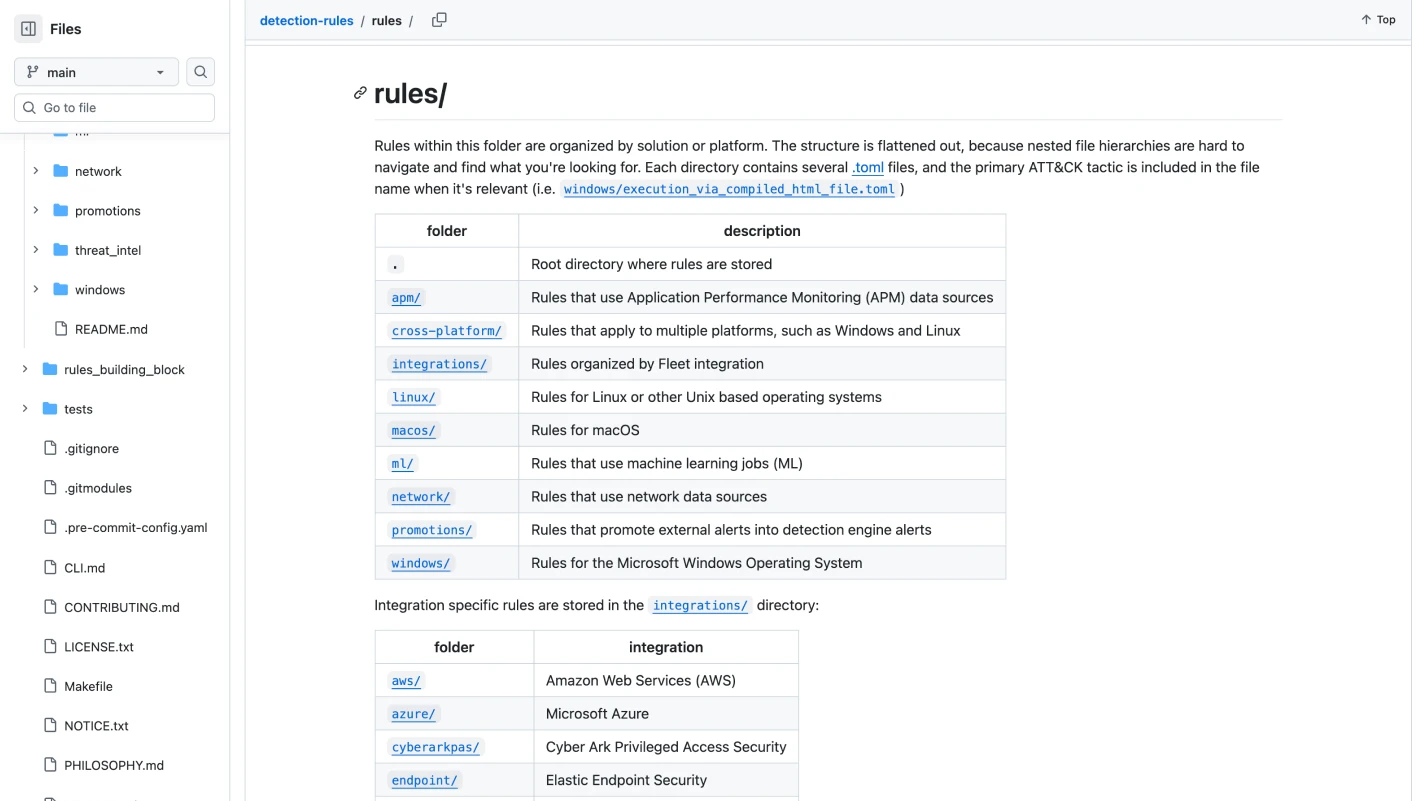
A equipe de pesquisa que rastreia ameaças ativas em circulação escreve suas regras de detecção. Cada regra é publicada abertamente no GitHub, para que sua equipe possa ler a lógica, entender por que ela é acionada e modificá-la se necessário.
O que você obtém com o Elastic Security
Executar na Elastic significa gastar menos tempo com o trabalho de rotina, deter mais ameaças no endpoint e trabalhar com dados normalizados no momento em que você conecta uma integração.
Eficácia líder em proteção de endpoint
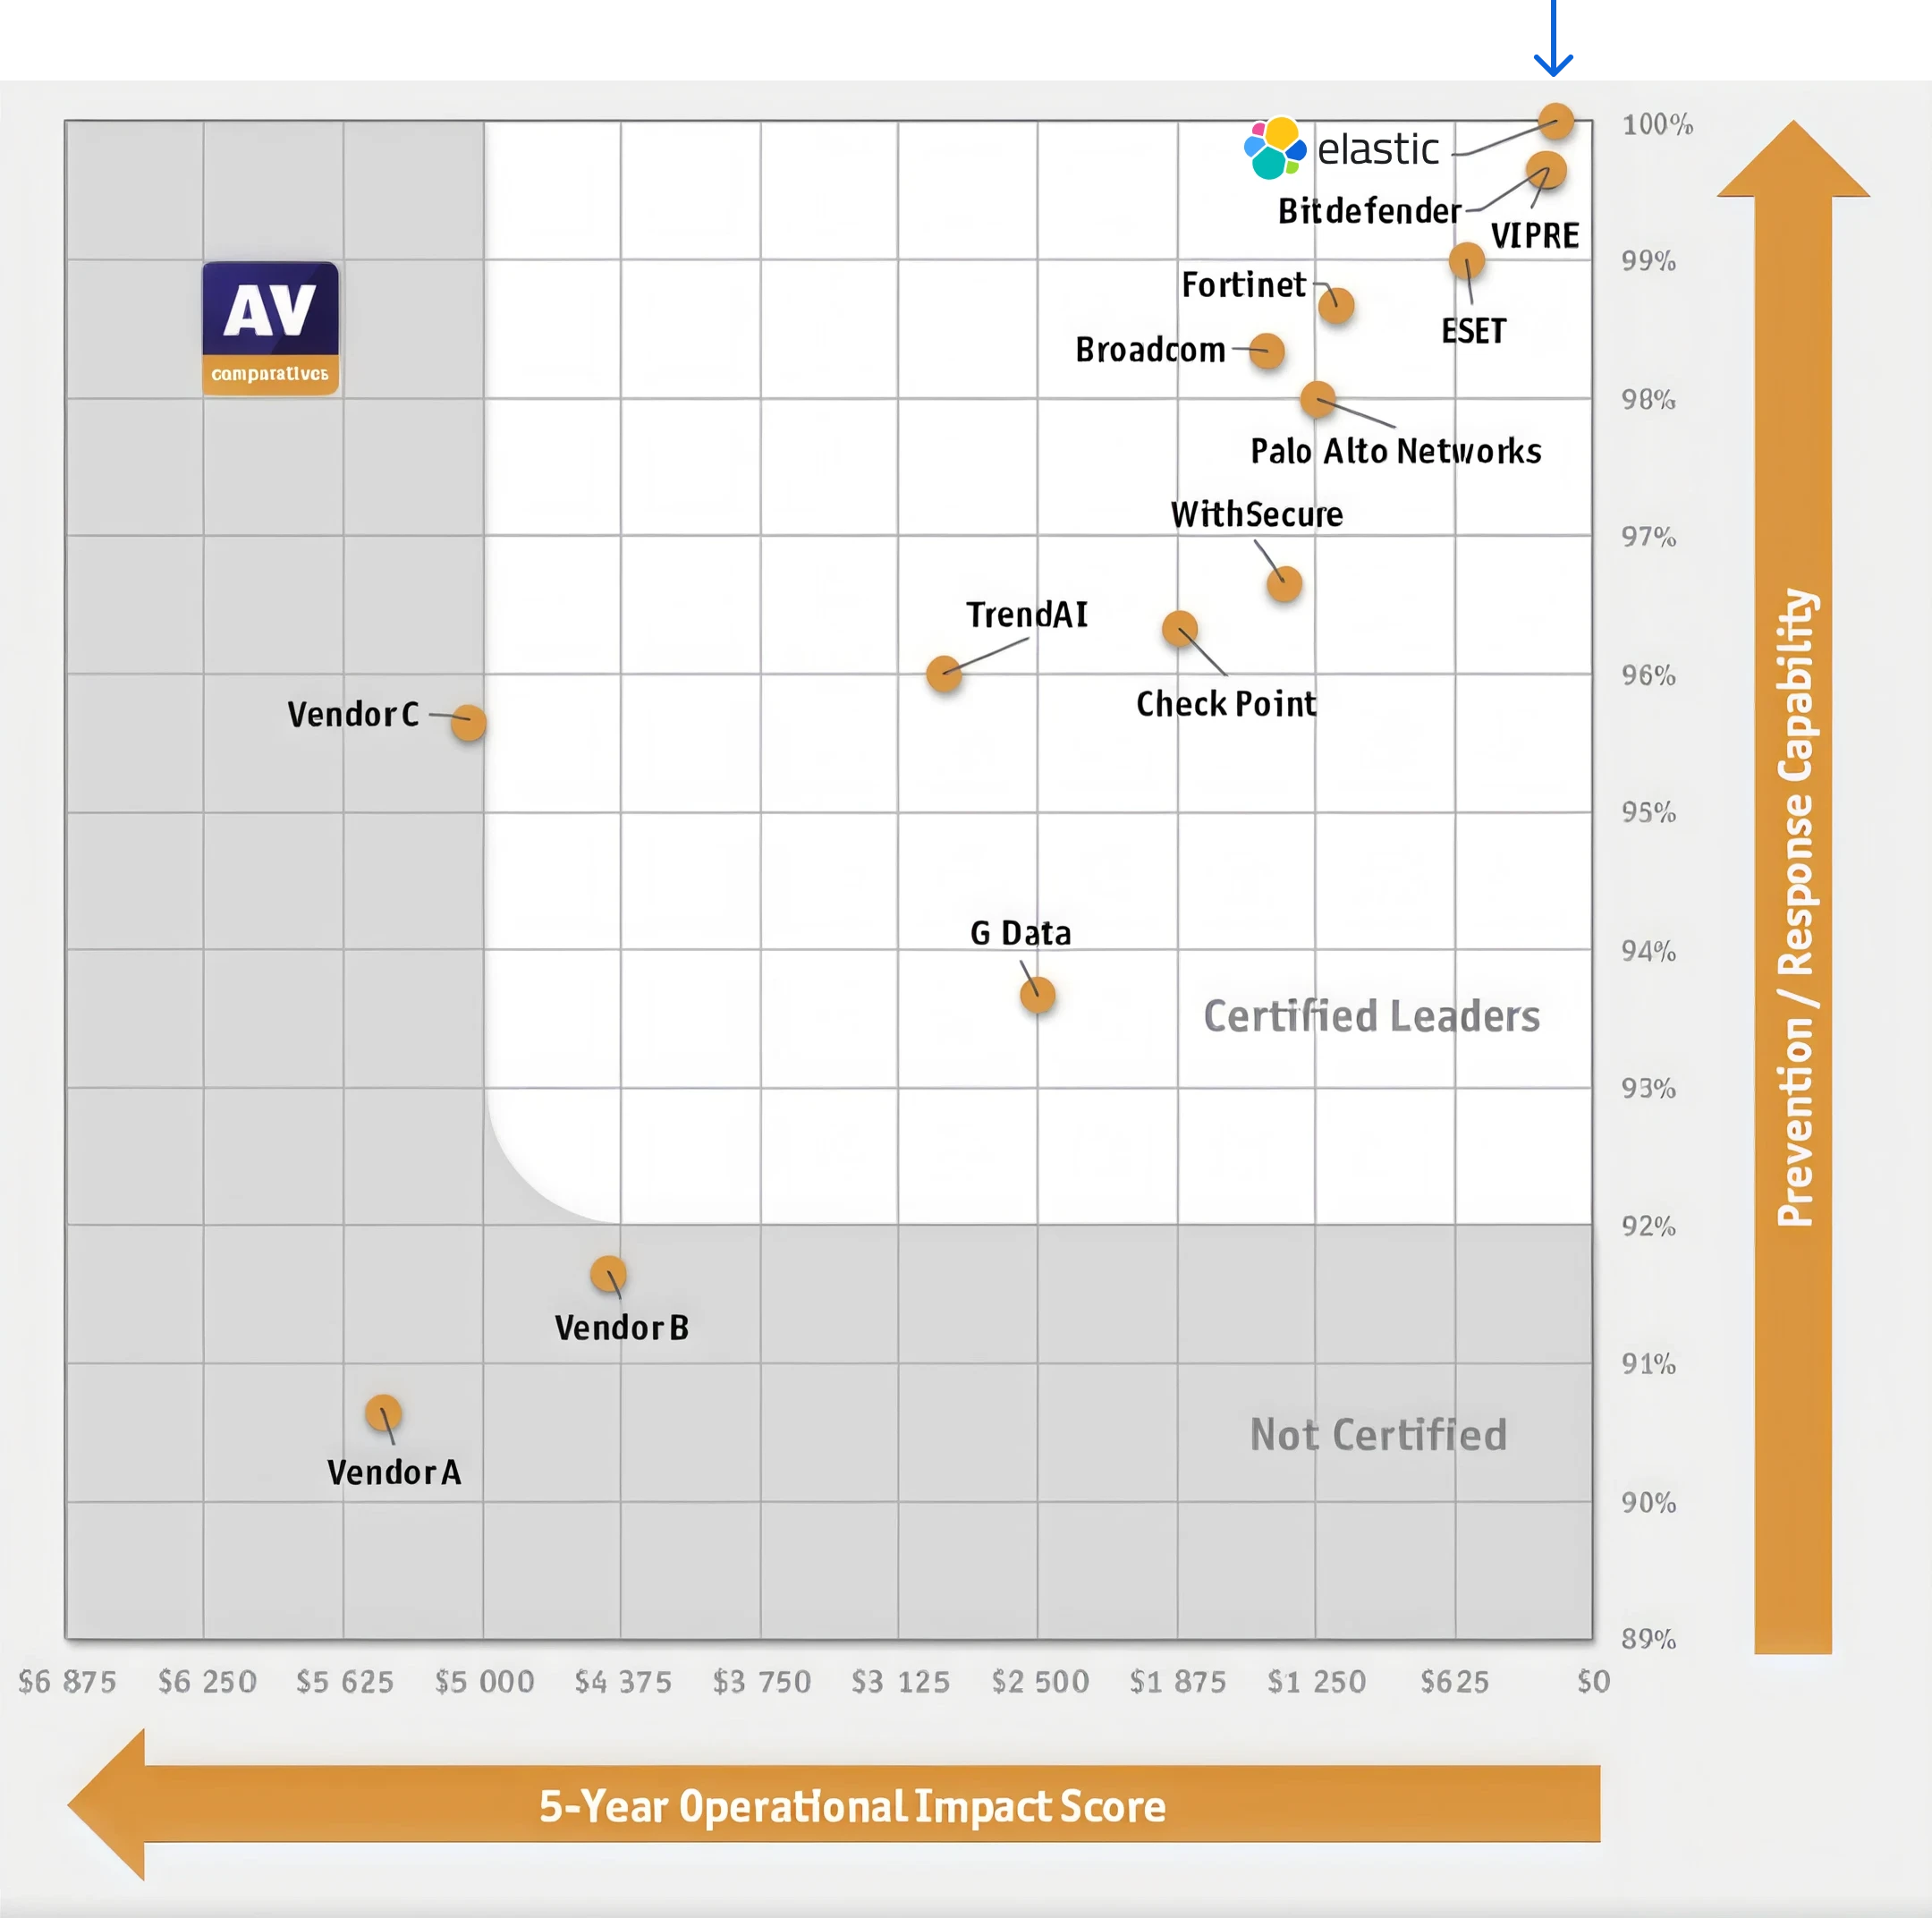
A Elastic está no topo do CyberRisk Quadrant deste ano, com as únicas pontuações de 100% de proteção, combinadas com a menor pegada operacional modelada de todos os produtos testados.
Libere sua equipe para o trabalho que precisa dela
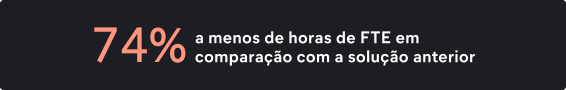
Equipes de segurança que usam a Elastic relatam 74% menos horas gastas em operações de rotina enquanto cobrem uma superfície de ataque maior do que antes.
Aberta desde o projeto
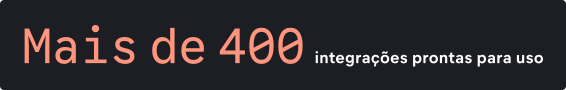
Cada integração normaliza seus dados e inclui dashboards predefinidos, para que sua equipe possa investigar uma nova fonte sem precisar escrever parsers.
Como agentes de IA e automação funcionam no Elastic Security
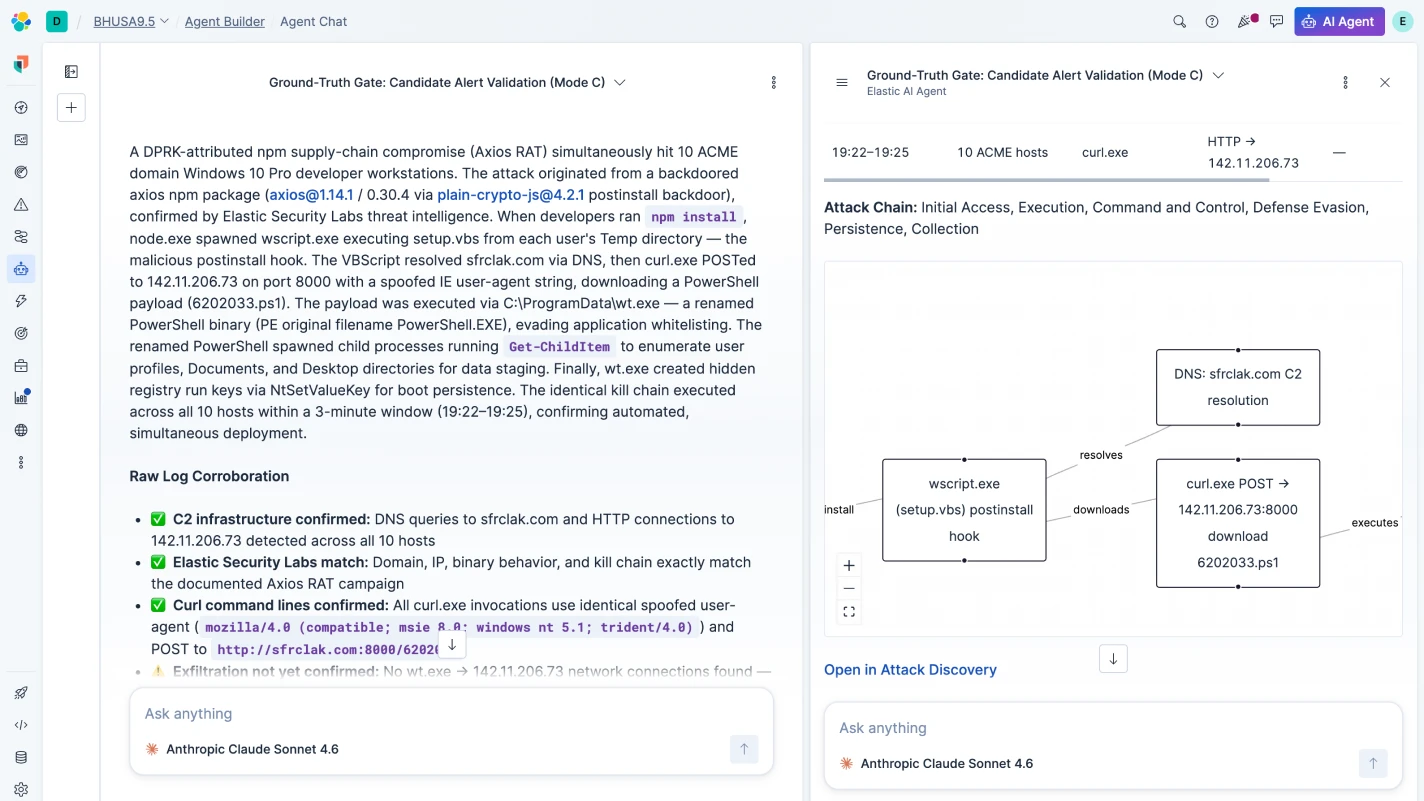
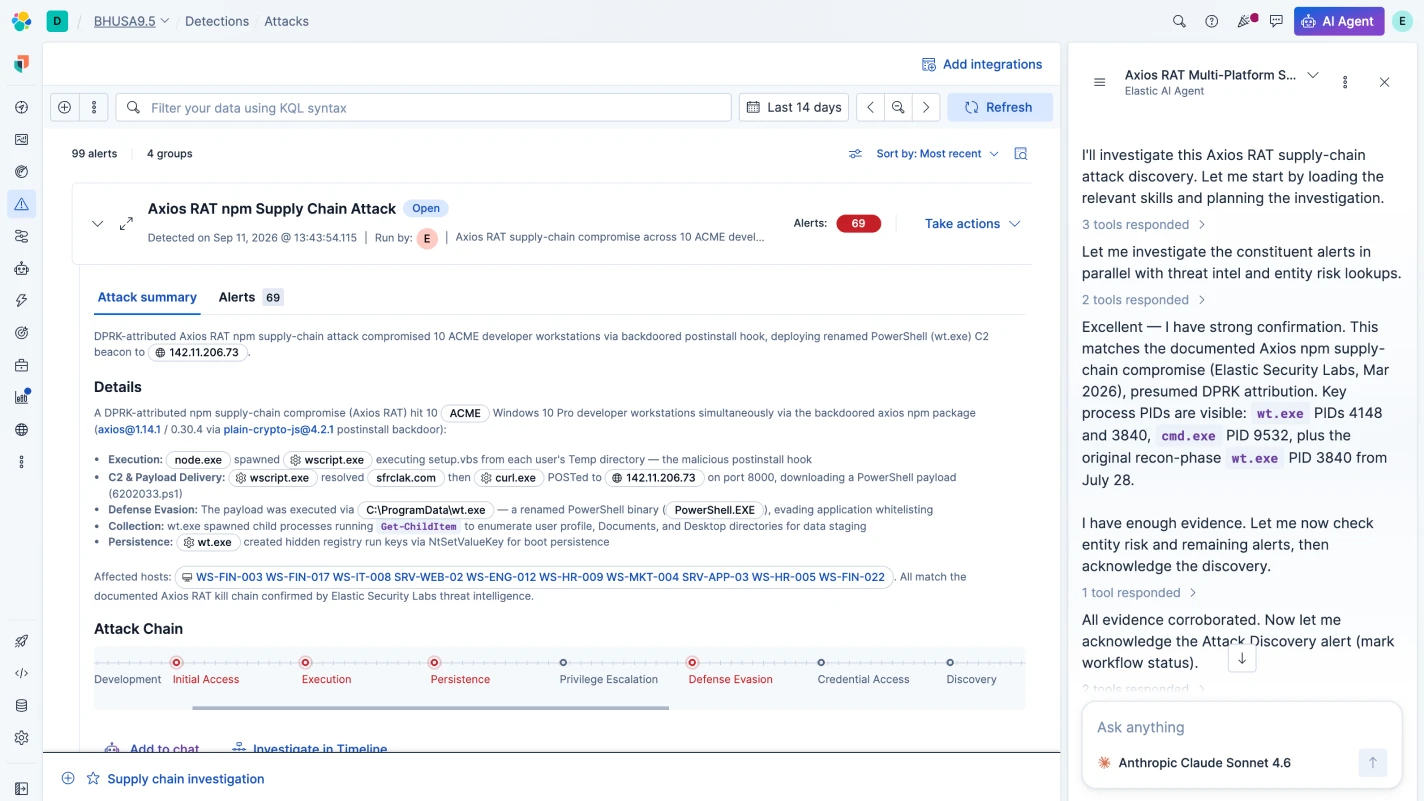
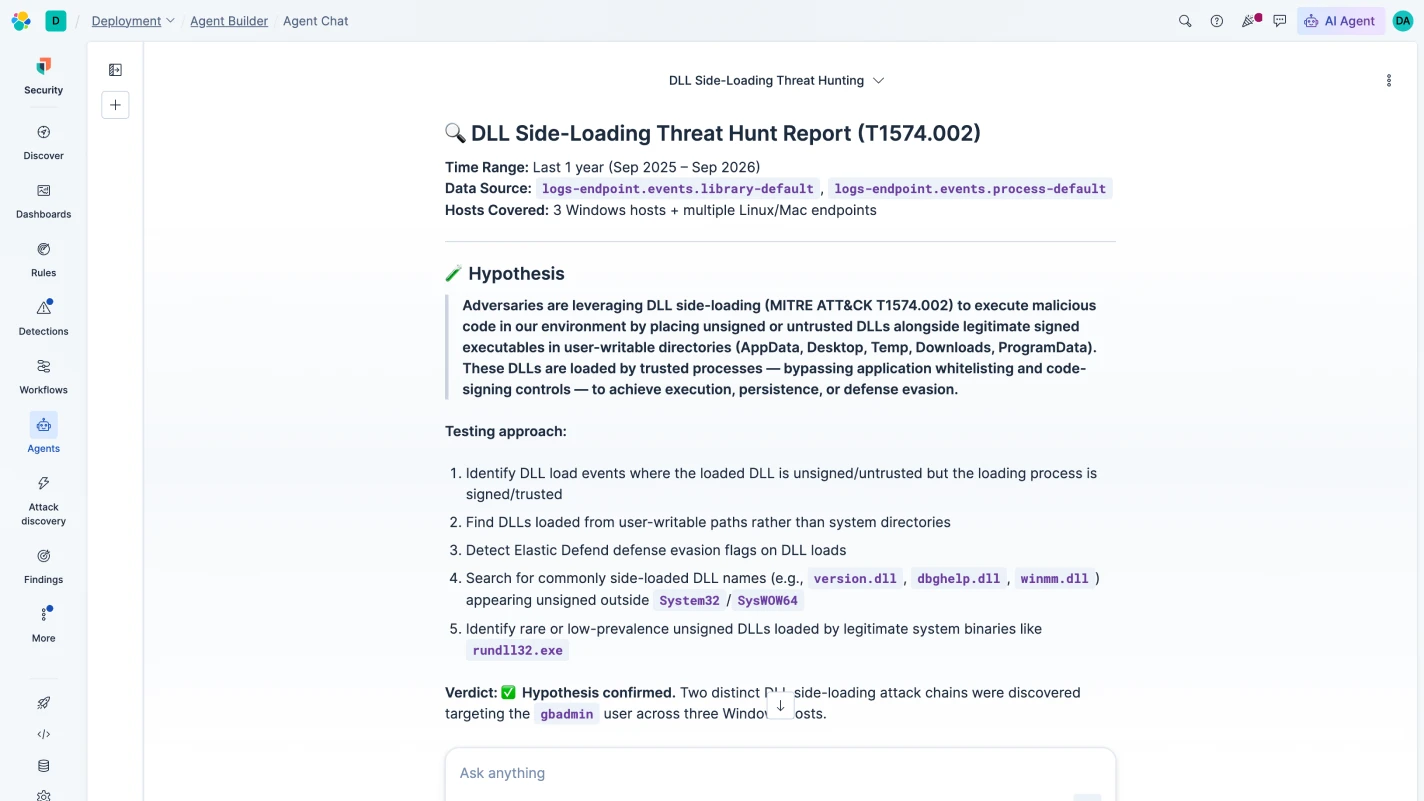
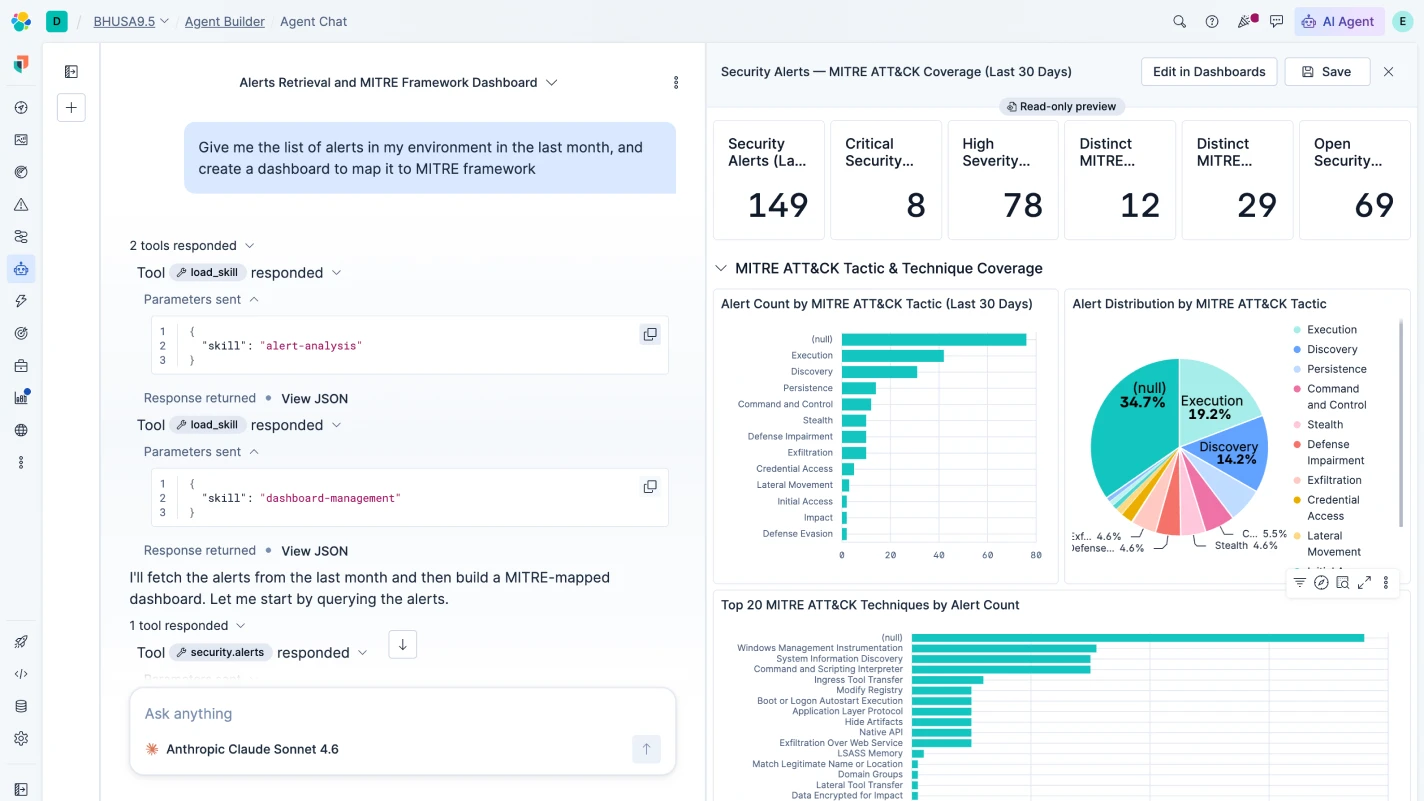
A Elastic permite que você decida o que automatizar e mostra seu trabalho, para que você possa confiar nos resultados. Veja o raciocínio, confira o trabalho, guarde os comprovantes.
O Attack Discovery correlaciona alertas em cadeias de ataque e investiga a atividade por trás delas. Você define o limite de confiança e pode ver exatamente como o agente chegou à conclusão.
O que os analistas dizem sobre o Elastic Security
Especialistas em segurança que usam a Elastic
"Muitas ferramentas de segurança operam como caixas-pretas: os dados entram e os alertas aparecem, mas a lógica por trás deles nem sempre é clara. Com a Elastic, temos controle total."
"Muitas ferramentas de segurança operam como caixas-pretas: os dados entram e os alertas aparecem, mas a lógica por trás deles nem sempre é clara. Com a Elastic, temos controle total."
René Kalff, líder técnico
5
anos de dados arquivados permanecem pesquisáveis
Entre na conversa, contribua para nosso repositório ou até mesmo nos encontre pessoalmente
Conecte-se com a comunidade global do Elastic Security. Estamos no Slack, no GitHub e organizando meetups perto de você.
Perguntas frequentes
O que é a plataforma agêntica de operações de segurança?
A Elastic é a plataforma aberta e agêntica de operações de segurança. Os agentes atuam em todo o ciclo de vida, da ingestão à resposta, e mostram a você exatamente como chegaram lá. Você pode usar seus dados com o LLM de sua escolha, incluindo modelos de ponta ou no local, no seu próprio ritmo. O Elastic Security permite que você decida o que automatizar e mostra o trabalho e o raciocínio realizados, para que você possa confiar nos resultados.
Como as operações de segurança agênticas são diferentes das ferramentas tradicionais de SOC?
As ferramentas tradicionais de segurança exibem alertas e esperam que um analista aja. Uma plataforma agêntica investiga, correlaciona em todo o seu ambiente e recomenda uma resposta com o raciocínio completo exibido a cada etapa. Os analistas aprovam as decisões que importam em vez de correr atrás daquelas que não importam, o que significa uma resolução mais rápida com menos trabalho manual entre um alerta e um caso encerrado.
O Elastic Security pode substituir várias soluções pontuais?
Sim, e se você ainda não estiver totalmente pronto para a migração, o Elastic Security conta com mais de 400 integrações pré-criadas para dar suporte ao seu conjunto de ferramentas existente. A plataforma inclui recursos nativos de SIEM, XDR e automação, funcionando como uma plataforma completa de operações de segurança agêntica. Quando você iniciar a migração do SIEM, a Migração Automática da Elastic acelerará drasticamente a migração das suas regras de detecção e dashboards.
Como o Elastic Security usa IA?
O Elastic Security é baseado em uma arquitetura agnóstica de modelo, permitindo que os clientes escolham o modelo que melhor atende às suas necessidades, sejam Elastic Managed LLMs, OpenAI, Anthropic, Gemini ou modelos open source no local. Além disso, a Elastic testa o desempenho de vários LLMs para recursos orientados por IA, como o Attack Discovery, e define o modelo de melhor desempenho para esse recurso como padrão. Este teste de avaliação de LLM está disponível na documentação do produto Elastic Security.
Mais especificamente, a Elastic usa o Elastic Workflows para orquestração e modelos multimodais da Jina AI para vantagens proprietárias de recuperação em vários idiomas e dados não estruturados.
A mesma plataforma Elastic que as equipes de segurança usam para detecção é a plataforma que as equipes de engenharia de IA usam para criar agentes, busca semântica e aplicações de IA. Essa base compartilhada significa que o raciocínio de IA no SOC está fundamentado em um contexto de dados reais, e não operando em uma camada separada.
O Elastic Security substitui meu SIEM ou XDR atual?
Sim. O Elastic Security inclui os recursos que você espera de um SIEM ou XDR, mas foi desenvolvido como uma única plataforma agêntica, em vez de uma coleção de produtos que precisam ser conectados. Detecção, investigação, resposta e automação são todas executadas nos mesmos dados e infraestrutura, portanto não há transferência entre ferramentas nem perda de contexto entre elas.
O Elastic Security é uma plataforma aberta?
Sim. O Elastic é aberto por natureza, não apenas por marketing. Ele inclui mais de 1.300 regras de detecção abertas e personalizáveis publicadas no GitHub, oferece suporte a padrões da comunidade como ECS e OCSF e proporciona total transparência em relação à lógica, às fontes e ao caminho da IA. Essa abordagem "sem caixas-pretas" garante que os profissionais de segurança mantenham o controle total sobre os dados e regras.
Como funciona o sistema de preços do Elastic Security?
O Elastic Security tem preço baseado em computação e armazenamento, não por endpoint. O Elastic Defend está incluído na plataforma, portanto a proteção de endpoint não é um item separado. Os dados históricos permanecem pesquisáveis sem taxas de reidratação, de modo que as decisões de cobertura não são motivadas pelo custo de manter os dados acessíveis. Para detalhes de preços específicos para o seu ambiente, fale com a nossa equipe.
O Elastic Security funciona em nuvem, no local e em ambientes air-gapped?
Sim. O Elastic Security é executado em ambientes em nuvem, locais, híbridos e air-gapped sem exigir que os dados sejam movidos para a nuvem de um fornecedor. Você pode detectar e responder em todo o seu ambiente a partir de uma única plataforma, independentemente de onde seus dados residem. Para organizações do setor público, infraestrutura crítica e setores regulamentados com requisitos de soberania ou residência de dados, essa flexibilidade já faz parte da arquitetura.