La única puntuación perfecta en prevención y respuesta en endpoints (EPR) en 2026 pertenece a Elastic

 Share on Twitter
Comparte en Twitter

 Share on LinkedIn
Comparte en LinkedIn

 Share on Facebook
Comparte en Facebook

 Share by Email
Comparte por correo electrónico

 Print this page
Imprime
Elastic se ubica en lo más alto del cuadrante de ciberriesgo de AV-Comparatives de este año dentro de la prueba de prevención y respuesta en endpoints (EPR) de 2026 con las únicas puntuaciones de protección del 100 %, combinadas con la menor huella operativa modelada de todos los productos evaluados y cero alertas falsas.
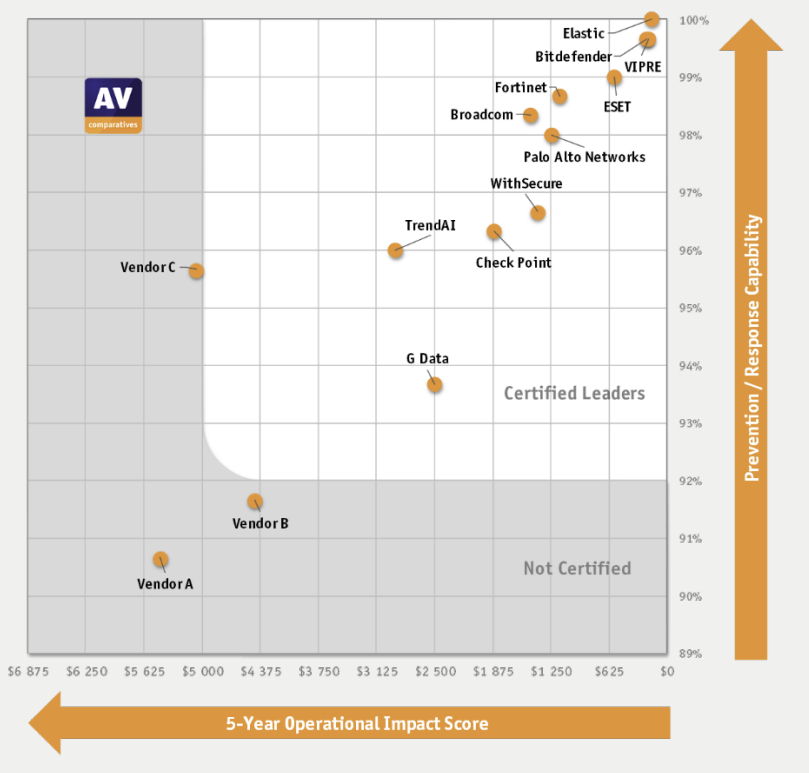
Elastic Security obtuvo estas puntuaciones al detener todas las amenazas en la primera fase de la prueba, que comienza con el compromiso y el establecimiento de un punto de apoyo y abarca las tres primeras tácticas de la cadena MITRE ATT&CK: acceso inicial, ejecución y persistencia. Debido a que cada ataque se contuvo en la fase uno, nunca se llegó a la fase dos (Propagación interna) ni a la fase tres (Compromiso de activos).
Sin embargo, estamos aquí para resolver una cruda realidad en la que las puntuaciones de las pruebas son solo un componente; los analistas de SOC se están ahogando en alertas. Proponemos abordar la fatiga por alertas mediante la prevención en el endpoint. Cada amenaza detenida antes de que se ejecute es una alerta menos que clasificar o incluso una investigación menos que abrir.
Para comprender cómo la prevención en el endpoint es una parte clave de la solución, resulta útil ver en qué se enfoca la prueba.
Qué mide la prueba EPR de AV-Comparatives
La prueba EPR ejecuta 50 escenarios de ataque completos, cada uno estructurado como una cadena de ataque de varias fases basada en técnicas del marco MITRE ATT&CK. Los escenarios abarcan diversos vectores de ataque, como ejecutables, scripts, instaladores, complementos de Office y cargas útiles propagadas por USB, muchos de los cuales incorporan además técnicas de ofuscación, evasión de AMSI, eliminación de hooks de EDR y ejecución sin archivos.
La prueba de este año incorporó métodos de desarrollo asistidos por AI para crear las herramientas de prueba y variaciones de escenarios para reflejar mejor cómo han evolucionado las herramientas de los atacantes.
Se evalúa a los 14 proveedores en los mismos 50 escenarios con la puntuación dividida en 4 componentes:
Respuesta activa (prevención) mide si el producto detuvo el ataque de forma automática y normalmente lo reporta. Elastic detuvo los ataques en los 50 escenarios en esta etapa.
Respuesta pasiva (detección) mide si el producto detectó e informó actividad sospechosa que no bloqueó.
Costos de precisión operativa miden la frecuencia con la que se bloquearon o detectaron incorrectamente programas o acciones legítimos.
Costos por retrasos en el flujo de trabajo miden si el producto ralentizó a los usuarios (por ejemplo, cuando el producto detiene la ejecución de un archivo desconocido y lo envía a un entorno aislado de análisis).
Incluso al lograr tasas de respuesta activa y pasiva del 100 %, Elastic siguió registrando cero retrasos operativos y en los flujos de trabajo, con uno de los costos totales de propiedad más bajos entre los 14 proveedores. Esto significa que las altas tasas de prevención y detección no se logran a costa de una alta cantidad de falsos positivos.
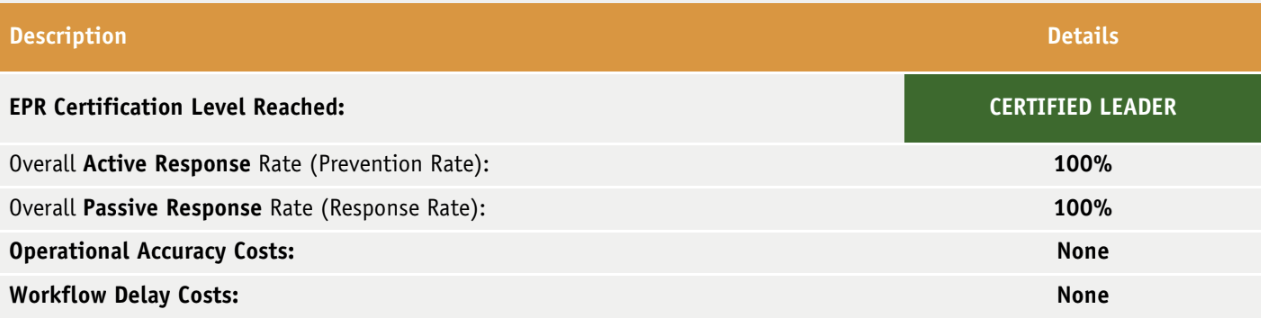
Elastic Security obtuvo la condición de líder certificado en la prueba EPR de AV-Comparatives 2026. El producto previno y detectó cada uno de los escenarios de ataque probados ya en la primera fase de compromiso, sin costos de precisión operativa y sin retrasos en el flujo de trabajo para el usuario. Es un resultado limpio y completo que refleja una verdadera solidez en la prevención de amenazas empresariales.
Andreas Clementi, fundador y CEO de AV-Comparatives
La prevención en endpoints es el punto de partida de tu estrategia de defensa
La parte más costosa de un incidente es el tiempo entre el compromiso y la contención. Más tiempo puede significar más movimiento lateral y más endpoints cuyos sistemas deben reinstalarse a partir de una imagen. El acceso a credenciales puede implicar restablecimientos de contraseñas y revisiones de acceso. La exfiltración de datos, según lo que se haya extraído, podría implicar tener que notificar una filtración.
La prevención temprana reduce esos costos a casi nada. No hay nada que remediar porque el adversario nunca se movió. No hay ninguna filtración que notificar porque nunca se accedió a los datos.
La actividad sospechosa bloqueada y reportada en el endpoint genera un evento revisado por un analista y se resuelve fácilmente. Cuando esa misma actividad sospechosa llega un poco más lejos, ahora hay alertas en varios endpoints, eventos de identidad y telemetría de red para correlacionar. Si el movimiento lateral se extiende aún más, se trata de un incidente activo con un equipo de respuesta dedicado.
Por eso la prevención es fundamental.
Elastic Defend ofrece prevención y respuesta en endpoints
Elastic Defend protege contra malware, ransomware y amenazas en memoria con protecciones de endpoint listas para usar en Windows, macOS y Linux para entornos cloud, locales, híbridos y aislados.
Estas protecciones son desarrolladas y mantenidas periódicamente por Elastic Security Labs Threat Command, el equipo de investigación de amenazas de Elastic. Se publican en un repositorio abierto de GitHub. Puedes leer qué protege cada regla, entender por qué se activaría e incluso modificarla si lo deseas.
Para los equipos que aún tienen un contrato vigente con otro proveedor de soluciones para endpoints o que gestionan una combinación de herramientas para endpoints, Elastic ingesta telemetría de endpoint de terceros y ofrece las mismas capacidades de detección y respuesta que el Elastic Agent nativo. Esto significa que una investigación de un inicio de sesión sospechoso tiene todas las alertas, líneas de tiempo y acciones de respuesta en una sola plataforma en lugar de estar distribuidas en varias.
La prevención es el objetivo, pero a veces alguna amenaza logra pasar. Cuando eso sucede, la información que se obtiene con la detección determina qué tan rápido puede actuar el equipo. Attack Discovery de Elastic usa el modelo de lenguaje de gran tamaño (LLM) de tu elección para analizar alertas, identificar posibles ataques y presentar un relato resumido del ataque. Así, reconstruimos lo sucedido por ti.
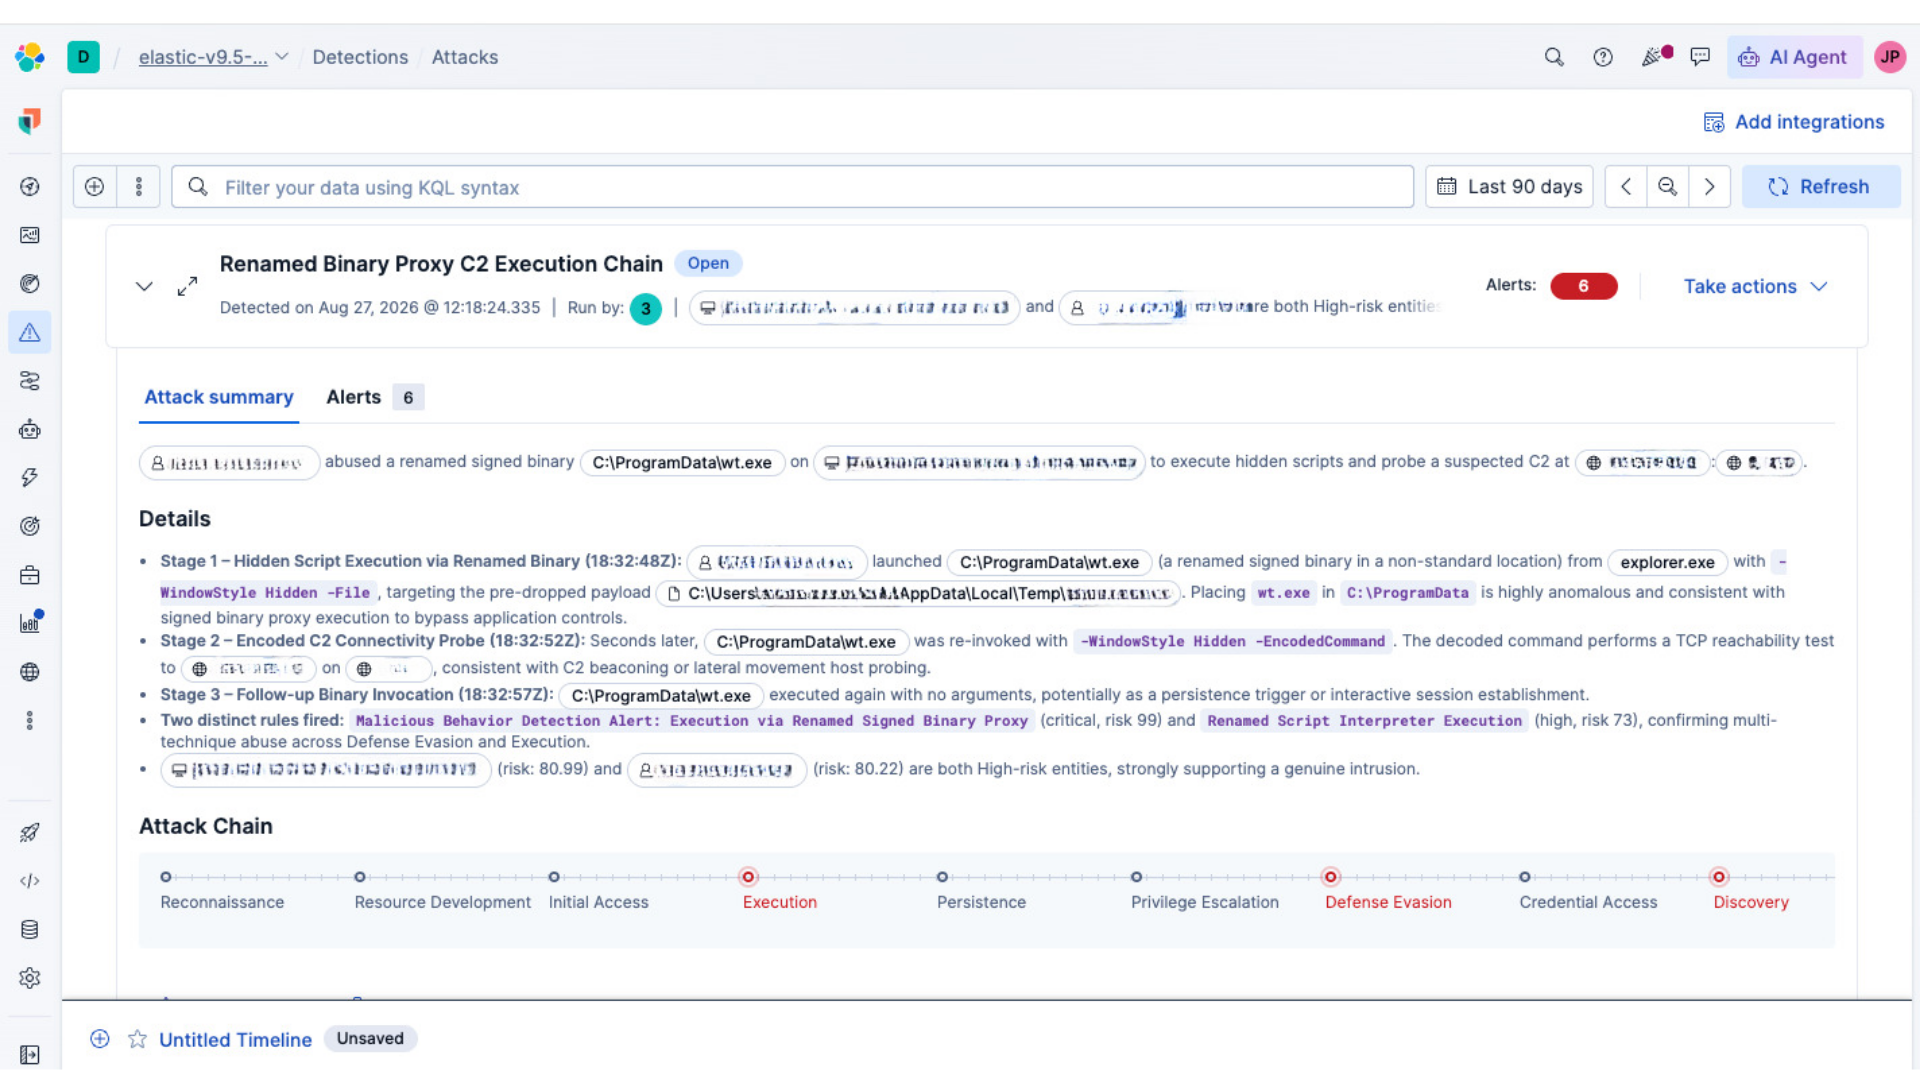
Desde allí, los responsables de responder a incidentes pueden aislar un host de la red mientras lo mantienen conectado a Elastic. Los analistas forenses pueden usar la integración de Osquery Manager para escribir sus propias búsquedas en los datos de hosts en vivo en toda la flota.
Vamos en serio: mantenemos una racha de resultados del 100 % en protección
Estas puntuaciones del 100 % no son las primeras de Elastic. En las últimas tres pruebas de seguridad empresarial de AV-Comparatives, que abarcan todo 2025 y parte de 2026, Elastic Security ha sido el único proveedor en alcanzar una puntuación perfecta del 100 % en protección contra malware en cada ciclo.
En la prueba más reciente, que abarcó de marzo a junio de 2026, Elastic fue nuevamente el único proveedor de los 16 evaluados en alcanzar el 100 % de protección contra malware mientras que proveedores como Microsoft, CrowdStrike y otros obtuvieron puntuaciones más bajas. Las dos pruebas de seguridad empresarial de 2025 arrojaron el mismo resultado: Elastic fue el único proveedor que alcanzó tasas de protección del 100 % tanto en la prueba de protección en condiciones reales como en las pruebas de protección contra malware durante todo 2025.
Este resultado de EPR suma un nuevo éxito a la racha. Las metodologías, los conjuntos de muestras y los marcos de trabajo cambian en todas estas pruebas. Las puntuaciones de Elastic se mantienen en los primeros puestos. Este ya es el segundo año consecutivo en el que Elastic obtiene la condición de líder certificado en EPR, tras haberse certificado tanto en 2025 como en 2026.
Prueba la solución de endpoint con puntuación perfecta
Elastic Security ofrece una excelente protección, detección y respuesta en endpoints en Windows, macOS y Linux, tanto con telemetría nativa de endpoints de Elastic como con telemetría de terceros. Cuando el equipo necesita responder a un incidente o analizar artefactos forenses, todas las capacidades están en la misma plataforma.
La prueba de prevención y respuesta en endpoints de AV-Comparatives valida de forma transparente la solidez del producto: 50 escenarios de ataque realistas con una metodología publicada y teniendo en cuenta los costos. El resultado de Elastic de 2026 es una puntuación perfecta en prevención, detección, precisión operativa e impacto en el flujo de trabajo.
Lee el reporte completo de EPR de AV-Comparatives 2026. Prueba Elastic Security.
El momento del lanzamiento de cualquiera de las características o funcionalidades descritas en esta publicación queda a exclusivo criterio de Elastic. Es posible que algunas características o funcionalidades que no estén disponibles en este momento no se lancen a tiempo o no se lancen en absoluto.
Comparte
- Share on Twitter
Comparte en Twitter
- Share on LinkedIn
Comparte en LinkedIn
- Share on Facebook
Comparte en Facebook
- Share by Email
Comparte por correo electrónico
- Print this page
Imprime