2026 年唯一获得满分的终端防护与响应 (EPR) 评分来自 Elastic

 Share on Twitter
在 Twitter 上分享

 Share on LinkedIn
在 LinkedIn 上分享

 Share on Facebook
在 Facebook 上分享

 Share by Email
通过邮件分享

 Print this page
打印
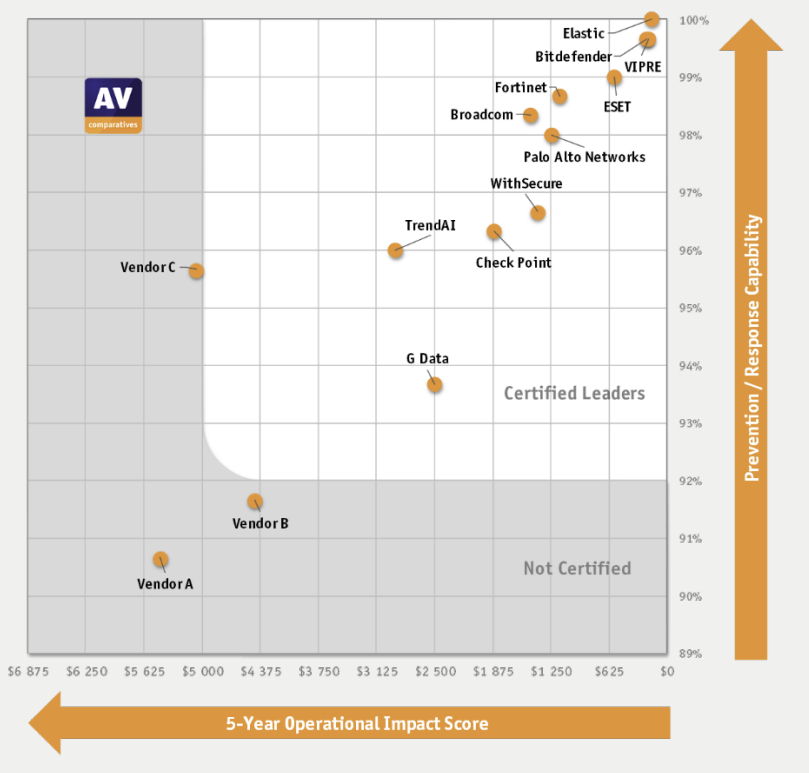
在今年 AV-Comparatives 的 CyberRisk Quadrant 中,Elastic 在 2026 Endpoint Prevention and Response (EPR) 测试中位居最前列,其防护评分是唯一达到 100% 的产品,同时具备所有受测产品中最低的模型化运营开销,并且误报数为零。
Elastic Security 凭借在测试第一阶段阻止所有威胁而取得了这些成绩。测试从“攻破与立足点”开始,该阶段涵盖 MITRE ATT&CK 攻击链中的前三个战术:初始访问、执行和持久性。
不过,我们要解决的是一个严峻的现实问题:测试评分只是其中一个方面;SOC 分析师正淹没在大量警报中。我们提出的解决警报疲劳的方法,是在终端阻止威胁。每阻止一个尚未执行的威胁,就意味着少一条需要分流的警报,甚至少一次需要启动的调查。
要了解终端防护为何是解决方案的关键组成部分,不妨先看看这项测试的重点是什么。
AV-Comparatives EPR 测试衡量的内容
EPR 测试共运行 50 个完整的攻击场景;每个场景都按照多阶段攻击链构建,并基于 MITRE ATT&CK 框架中的技术。这些场景涵盖多种攻击媒介、可执行文件、脚本、安装程序、Office 加载项以及通过 USB 传播的载荷,其中许多场景还叠加了混淆、绕过 AMSI、解除 EDR 钩子以及无文件执行等技术。
今年的测试采用了 AI 辅助开发方法来构建测试工具和场景变体,以更好地反映攻击者工具的发展变化。
14 家厂商均针对相同的 50 个场景进行测试,评分分为 4 个部分:
主动响应(防护)衡量产品是否自动阻止攻击,并通常会对此进行报告。Elastic 在此阶段拦截了全部 50 个场景。
被动响应(检测)衡量产品是否检测并报告其未阻止的可疑活动。
运营准确性成本衡量合法程序或操作被错误阻止或检测的频率。
工作流延迟成本衡量产品是否拖慢了用户的操作(例如,产品阻止未知文件执行并将其发送到沙箱进行分析时)。
即使主动响应和被动响应率均达到 100%,Elastic 的运营延迟和工作流延迟仍均为零,并且在 14 家厂商中拥有总拥有成本最低的厂商之一。这意味着,出色的防护率和检测率并非以高误报率为代价。
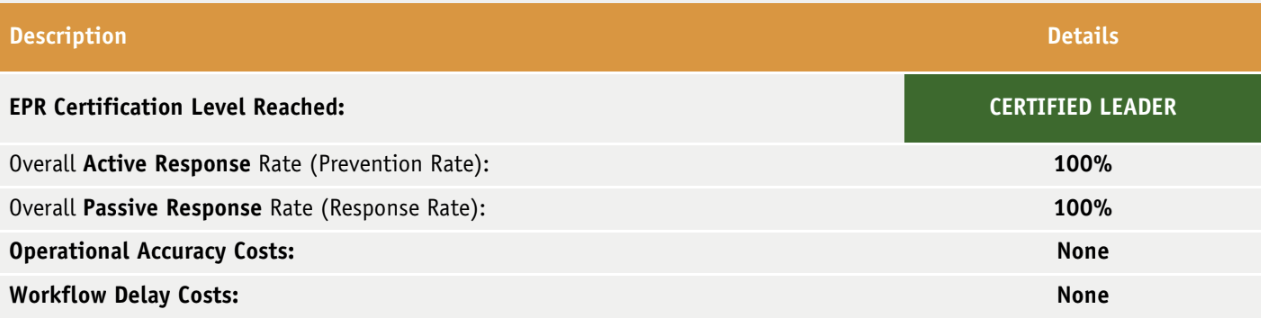
Elastic Security 在 AV-Comparatives EPR Test 2026 中获得 Certified Leader 认证。该产品在攻破第一阶段就阻止并检测了所有受测攻击场景,且没有产生任何运营准确性成本,也没有给用户带来任何工作流延迟。这是一项清晰、完整的测试结果,体现了 Elastic 在企业威胁防护方面的真正实力。
AV-Comparatives 创始人兼首席执行官 Andreas Clementi
终端防护是您防御策略的起点
安全事件中成本最高的部分,是从攻破到遏制之间的这段时间。时间越长,可能意味着更多的横向移动,以及需要重新制作系统映像的更多终端。凭据访问可能意味着需要重置密码并审查访问权限。数据外泄则可能意味着需要披露数据泄露事件,具体取决于被窃取的数据。
及早防护可以将这些成本降至接近于零。由于攻击者从未进一步行动,因此无需进行任何补救。由于从未访问到数据,因此无需披露数据泄露事件。
在终端阻止并报告可疑活动,只会生成一个事件,由一名分析师进行审核,并且可以轻松解决。当同一可疑活动进一步扩散时,您现在需要关联多个终端上的警报、身份事件和网络遥测数据。如果横向移动进一步扩大,就会演变为需要专门响应团队处理的活跃安全事件。
所以说,预防才是关键。
Elastic Defend 提供终端防御和响应
Elastic Defend 可防护恶意软件、勒索软件和内存中威胁,通过开箱即用的终端防护功能,为 Windows、macOS 和 Linux 上的云端、本地、混合及隔离网络环境提供保护。
这些防护规则由 Elastic Security Labs 的威胁指挥团队构建并定期维护,该团队是 Elastic 的威胁研究团队。这些规则发布在一个开放的 GitHub 代码库中。您可以查看每条规则的防护内容,了解触发规则的原因,甚至可以根据需要对其进行修改。
对于与其他终端厂商签订的合同尚未到期的团队,或管理多种终端工具的团队,Elastic 可以接收第三方终端遥测数据,并提供与原生 Elastic 智能体相同的检测和响应功能。这意味着,对可疑登录的调查所需的所有警报、时间线和响应操作都集中在一个平台中,而不是分散在多个平台上。
防护是我们的目标,但有时仍会有威胁漏网。这种情况发生时,检测所呈现的信息决定了团队能够多快采取行动。Elastic 的 Attack Discovery 会使用您选择的大语言模型 (LLM) 分析警报、识别潜在攻击,并呈现经过汇总的攻击叙事,从而为您梳理事件经过。
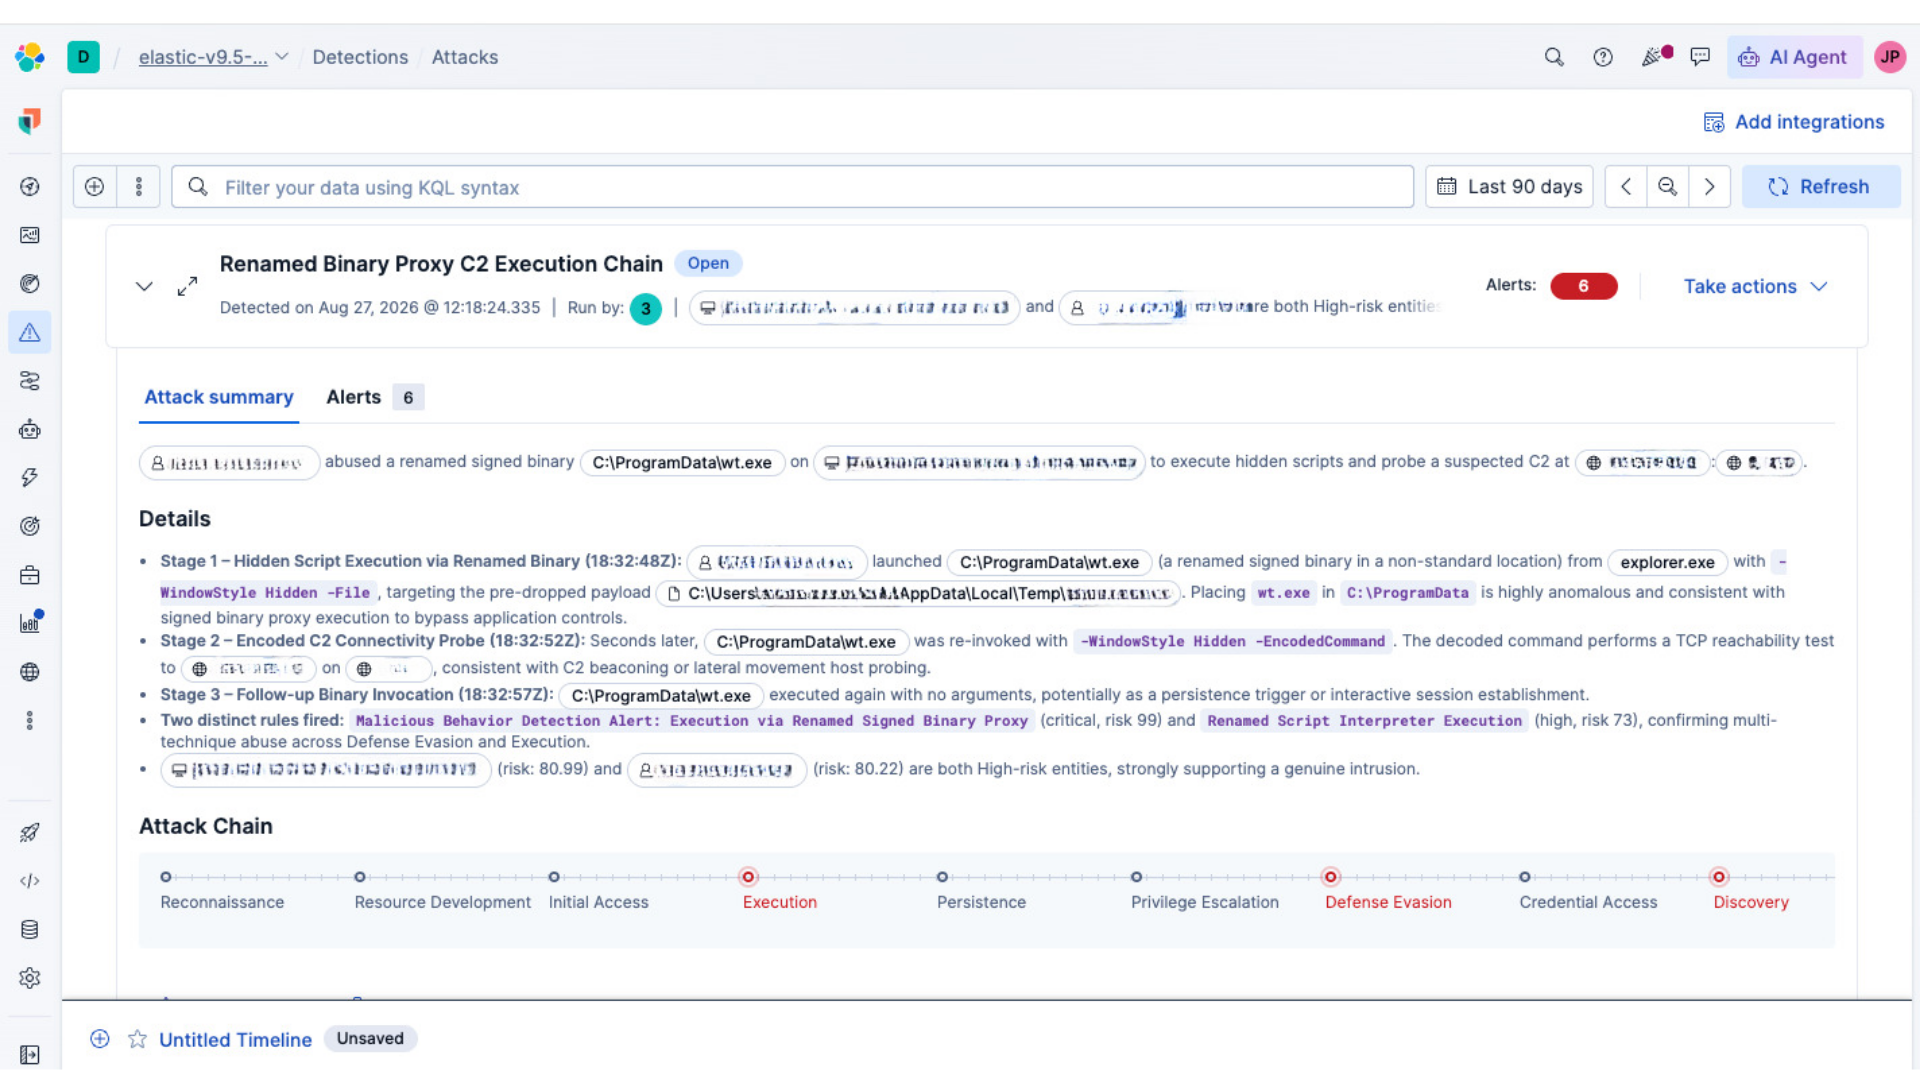
接下来,事件响应人员可以将主机与网络隔离,同时保持其与 Elastic 的连接。取证分析师可以使用 Osquery Manager 集成,针对整个主机群中的实时主机数据编写自己的查询。
我们以连续 100% 的防护率,用实际行动证明我们的实力
这些 100% 的评分并不是 Elastic 首次取得这样的成绩。在涵盖整个 2025 年并延续至 2026 年的最近三轮 AV-Comparatives Business Security Tests 中,Elastic Security 是唯一在每一轮测试中都取得 100% 恶意软件防护评分的厂商。
在最近一次测试(涵盖 2026 年 3 月至 6 月)中,Elastic 再次成为 16 家受测厂商中唯一达到 100% 恶意软件防护率的厂商,而 Microsoft、CrowdStrike 等厂商的评分则较低。2025 年的两轮 Business Security Tests 也得出了相同的结果:在整个 2025 年的 Real-World Protection Test 和 Malware Protection Tests 中,Elastic 是唯一在两项测试中防护率均达到 100% 的厂商。
此次 EPR 测试结果再次延续了这一连胜纪录。这些测试的方法、样本集和框架各不相同,但 Elastic 的评分始终名列前茅。这也是 Elastic 连续第二年获得 EPR Certified Leader 认证,已于 2025 年和 2026 年连续两年获得认证。
试用获得满分的终端解决方案
Elastic Security 可在 Windows、macOS 和 Linux 上为原生 Elastic 终端以及第三方遥测数据提供出色的终端防护、检测和响应能力。当团队需要响应安全事件或分析取证工件时,所有这些功能都集中在同一个平台中。
AV-Comparatives 的 Endpoint Prevention and Response 测试通过透明的方式验证产品的实力:采用公开的方法论,对 50 个真实攻击场景进行测试,并将成本纳入考量。Elastic 在 2026 年的测试结果在防护、检测、运营准确性和工作流影响四个方面均获得满分。
本文中描述的任何功能或功能性的发布和时间均由 Elastic 自行决定。当前尚未发布的任何功能或功能性可能无法按时提供或根本无法提供。
分享
- Share on Twitter
在 Twitter 上分享
- Share on LinkedIn
在 LinkedIn 上分享
- Share on Facebook
在 Facebook 上分享
- Share by Email
通过邮件分享
- Print this page
打印