Elastic Security Labs:关注我们了解安全威胁研究的突发新闻

 Share on Twitter
在 Twitter 上分享

 Share on LinkedIn
在 LinkedIn 上分享

 Share on Facebook
在 Facebook 上分享

 Share by Email
通过邮件分享

 Print this page
打印
Elastic Security Labs 现在已经成为威胁研究的官方一站式域,拥有一支由 40 多名资深行业人员组成的团队。
Elastic 多年来一直在产出及时且详细的安全威胁研究,我们已经发表了 40 多篇研究文章和工具。我们希望更容易找到和共享安全威胁研究,从而建立整体更安全的工作场所和保护更严密的行业。
“我们认为,传统上已经无法及时获得针对性的安全威胁研究,”Elastic Security Research 主管 Devon Kerr 表示,“Elastic Security Labs 打算改变这种差异,并将所需的信息和工具交给每个安全从业人员,以保护其所在的组织。”
[在此处阅读有关 CUBA 和其他恶意软件的更多信息。]
为了您的组织而使用 Elastic Security Labs
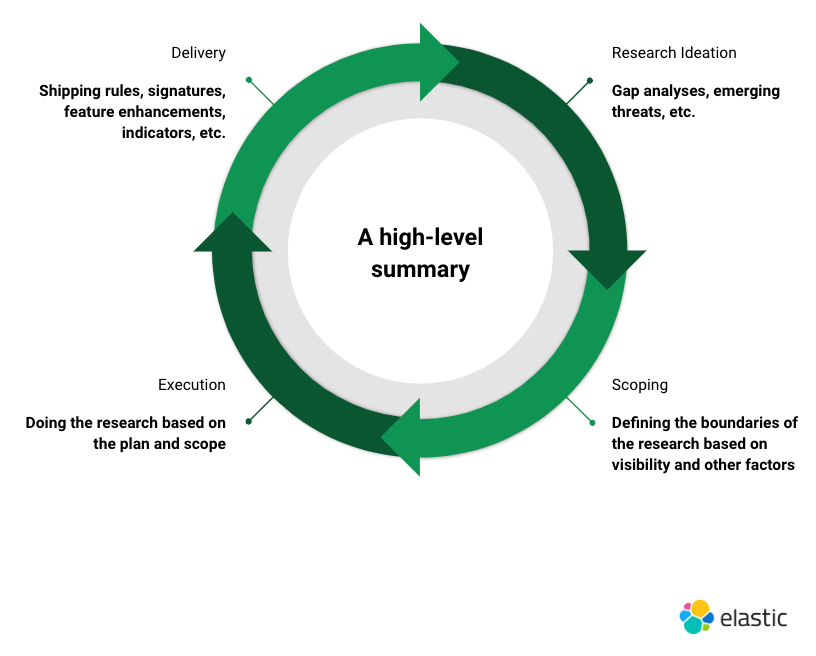
威胁研究是一个过程。我们有条不紊地推进这一过程,以决定我们要进行哪些研究。Elastic Security Labs 考虑了以下四个步骤来实现这一目标:
1) 研究构思
2) 范围界定
3) 执行
4) 交付
我们希望安全团队在检测威胁或制定安全策略时,能够尽可能完整地了解情况。
为了做到这一点,我们需要将威胁研究视为多个相关领域,包括威胁情报、检测科学和恶意软件分析。了解完整的情况可以让您突遭意外时更有信心,当您确信存在某种威胁时,您就可以更快地做出反应。
组织通常能在这一进程的早期发现入侵的痕迹,但会忽略或误解这些观察到的情况,从而导致更糟糕的结果。如果我们能够帮助通知这一进程并缩短响应时间,我们就可以引导组织朝着更好的方向发展。此外,如果您所在的组织一直在疲于招聘或挽留具备合适知识和技能的人员来实现这一目标,您也可以从我们的产品中受益。
每一条规则、特征和指标,以及许多功能或功能增强,都是以威胁为中心的研究的直接结果。通过寻求对特定威胁、技术或现象的深入而全面的理解,我们掌握了足够多的知识,可以尝试并带来更好的结果。这不仅仅是调查威胁情况并就此进行报告,而是理解这些观察结果,从而将其转化为可操作的指导。
Elastic Security Labs 的研究计划
我们在多个主题领域进行研究,包括安全研究、恶意软件分析、营销活动以及组和策略。
当大多数情报信息都属于弱上下文信息时,安全研究和恶意软件分析就显得至关重要。我们希望您的团队能够以与我们相同的程度了解我们所观察到的情况,我们也希望为您提供与这些威胁相符的资源。这有助于您根据威胁已经造成的后果、我们对威胁能力的评估以及您自己的风险承受能力来对您的环境做出决策。
为此,我们将此类报告关联到各种资源,例如:
- 植入软件和工具的恶意软件分析报告
- 我们为自己编写的,但觉得您可以从中受益的实用程序
- 我们观察到的技术总结
- 您可能希望启用的规则和特征等构件
我们会监测 Elastic 遥测和众多第三方资源,以开展我们的分析,并将结果传递给您。
攻击模式和相关研究已变得相对普遍,我们认为这些都是成熟安全计划的核心组成部分。我们不断监测新技术、新变化和武器化特征。这是我们不断推动工具向前发展并帮助其他 Elastic 工程团队确定改进优先级的重要方式。这与检测科学密切相关,任何人学会了就可以有效地进行检测。
当我们提到技术或策略类别时,我们会关联到相关的研究和构件,这样您就可以了解您的环境可能需要涵盖哪些边缘案例,并就优先级做出更好的决策。我们有责任指出的一点是,我们的许多逻辑存储库都面向社区,这意味着您可以将这些信息直接提交给社区并帮助到整个社区。
许多企业都没有专门分析和反恶意软件的团队,而且许多提供此类服务的组织价格都非常昂贵。我们着眼于 Elastic 遥测、第三方统计以及我们自己的能力创新,以识别各种恶意软件。如果没有我们在 Elastic 领域的众多优秀合作伙伴共享我们的源代码并接受这一使命,这一切完全不可能实现。如果没有我们的社区,这一切也不可能实现。
近期研究的亮点
本周,我们想重点介绍我们的热门研究文章以及一些最新的研究文章。
- Elastic Security Labs 在去年 12 月发现了 BLISTER,由于这项研究,几乎在互联网上根除了这个恶意软件。
- 最近,我们的 Linux 研究人员撰写了关于 eBPFdoor 的文章,这是一种利用 BPF 后门发动攻击的方法。
- 我们阅读量最大的研究文章是我们针对 Log4j 发表的四篇文章。我们迅速发现了 Log4j,然后提供了详细的分析,分享了如何使用 Elastic 进行防护,并跟进了 Spring 版本。
分享
- Share on Twitter
在 Twitter 上分享
- Share on LinkedIn
在 LinkedIn 上分享
- Share on Facebook
在 Facebook 上分享
- Share by Email
通过邮件分享
- Print this page
打印